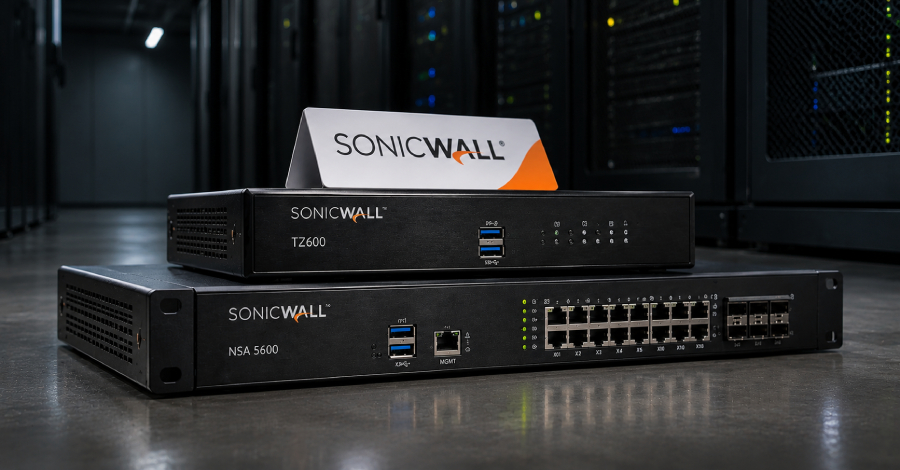
SonicWall mengimbau seluruh pengguna yang masih memakai firewall Generation 6 untuk lekas memensiunkan serta mengganti perangkat mereka, sekaligus menghentikan operasional perangkat tersebut pada batas perimeter internet menyusul ancaman siber yang diperkuat kecerdasan buatan.
"Para peretas kini memanfaatkan otomatisasi dan AI guna mendeteksi serta mengeksploitasi perangkat edge tanpa dukungan jauh lebih cepat," ujar SonicWall. "Kami memperkirakan firewall Gen 6 yang terhubung ke internet akan menjadi sasaran empuk. Anggap seluruh firewall Gen 6 yang masih beroperasi sebagai celah berisiko tinggi, dan segera beralih ke firewall Gen 8 berdaya dukung penuh yang menjalankan sistem operasi SonicOS 8."
Deretan produk terdampak yang menjalankan SonicOS 6.x mencakup –
Dalam kurun waktu beberapa tahun terakhir, pelaku kejahatan digital semakin gencar mengincar perangkat edge sebagai pintu masuk untuk mengamankan akses awal. Jeda waktu antara pengumuman celah keamanan dan eksploitasi nyata kini menyusut tajam, dipicu oleh keterlibatan otomatisasi dan AI oleh peretas untuk memindai internet, membedah patch keamanan, meneliti laporan kerentanan, serta merancang eksploit fungsional secara instan.
Berdasarkan laporan M-Trends rilis Maret 2026 milik Google Mandiant, rata-rata durasi eksploitasi kerentanan telah berbalik negatif menjadi kisaran -7 hari. Kondisi ini membuktikan bahwa serangan rata-rata dilancarkan sebelum pembaruan resmi tersedia, turun drastis dibanding 63 hari pada tahun 2018 serta -1 hari pada 2024.
"Kecenderungan ini diperparah oleh melonjaknya minat penyerang terhadap peranti keamanan dan infrastruktur jaringan," jelas Google. "Mengingat aset-aset ini melakukan inspeksi lalu lintas keluar masuk data yang vital, mereka memberi visibilitas luas serta hak istimewa bagi pihak luar yang berhasil menembusnya."
Laporan Year in Review 2025 dari Cisco Talos turut menemukan sebanyak 23% dari seluruh CVE sepanjang tahun berdampak langsung pada peranti jaringan semisal mesin VPN, firewall generasi baru (NGFW), load balancer, router, dan sejenisnya.
"Berhubung instrumen ini terletak di perimeter infrastruktur enterprise, peretasan mampu membuka jalur pintas menuju jaringan vital," papar Talos. "Situasi ini senada dengan tren nyata katalog Known Exploited Vulnerability (KEV) milik CISA, di mana peretasan konsisten menyasar perangkat edge karena langsung terhubung ke jaringan internet, lambat diperbarui, serta menawarkan keuntungan kendali strategis seketika disusupi."
Lantaran Gen 6 tidak lagi didukung secara aktif maupun mendapatkan patch sekalipun untuk kerentanan kritis, para pengguna disarankan untuk segera menjalankan tahapan berikut tanpa penundaan –
Sembari menanti proses penggantian unit firewall, pemakai dianjurkan menempuh tindakan peredam risiko di bawah ini guna menekan potensi ancaman –
"Bahaya pada firewall usang makin membesar setiap hari selama masih terhubung secara daring," tegas SonicWall. "Satu penerobosan bisa melumpuhkan segalanya. Firewall perimeter yang bobol memberi penyerang pijakan kuat untuk merampas kredensial, bermanuver secara lateral, dan menebarkan ransomware."