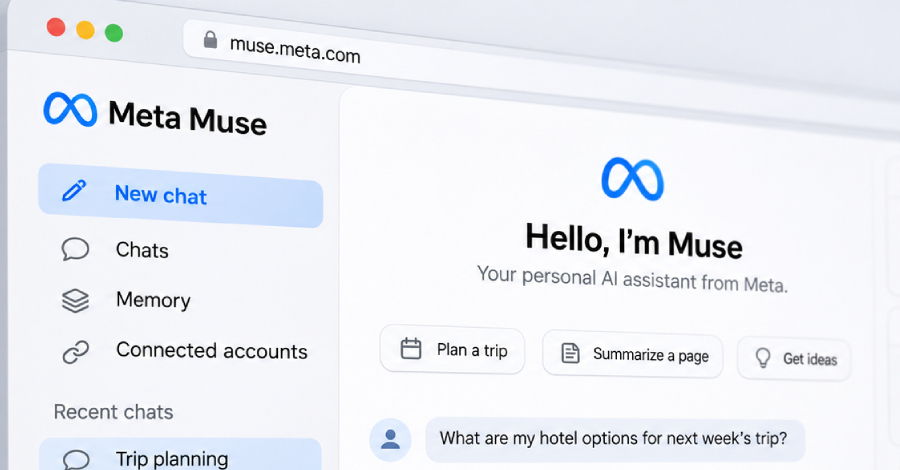
Satu tautan situs web berbahaya ternyata sanggup menyedot rekaman obrolan pribadi sekaligus data memori pengguna dari asisten Meta Muse tanpa memicu peringatan persetujuan sama sekali, demikian temuan para peneliti keamanan.
Metode serangan serupa bahkan dapat dikembangkan lebih lanjut guna meraup kredensial login yang disimpan oleh sistem Muse dari berbagai akun digital milik target.
Uji coba ini murni demonstrasi laboratorium dan bukan peretasan terhadap pengguna sungguhan, serta aksinya terbatas pada komputer komputasi awan milik pengguna bersangkutan. NebuSec, firma siber yang merilis laporan tersebut kemarin, menegaskan bahwa divisi pengembang Muse telah menambal seluruh celah keamanan yang dipaparkan.
Muse sendiri merupakan asisten kecerdasan buatan personal rancangan Meta yang meluncur perdana pada 8 September, beroperasi lewat integrasi akun online pengguna dan mampu menjalankan transaksi pembelian secara otomatis. Setiap asisten digital tersebut dijalankan di atas mesin komputasi awan privat masing-masing individu.
Di dalam arsitektur itu, lapisan pemantau berlabel Sentinel disiapkan sebagai pintu gerbang tunggal untuk memfilter seluruh lalu lintas keluar, sementara kata sandi serta token autentikasi akun dirancang agar tetap berada di luar jangkauan sang asisten.
Pihak perancang Muse sempat memaparkan tujuan perlindungan tersebut saat peluncuran: "So we designed the system to assume the agent may be under attack and limit the potential damage."
Dalam skenario pengujian, laman manipulatif yang diakses oleh bot kecerdasan buatan itu mampu mengekstrak riwayat percakapan beserta arsip memori pengguna ke server luar dan memodifikasinya tanpa konfirmasi pengguna, ungkap ringkasan laporan riset tersebut.
Melangkah dari sana, tim peneliti merangkai kerentanan pada peramban internal Muse—yang biasa dipakai menangani tugas seperti mencetak PDF—dengan celah keamanan kernel Linux, sehingga berhasil merebut kendali penuh atas mesin awan pengguna. Langkah teknis itu dijabarkan dalam laporan pembongkaran sistem mereka.
Penguasaan total tersebut mampu menembus brankas penyimpanan kredensial, dokumen unduhan, hingga sistem Sentinel itu sendiri, padahal komponen-komponen vital ini sengaja diisolasi dari jangkauan agen cerdas dalam rancangan perlindungan Muse.
Aksi peretasan ini tidak menyebar keluar dari lingkungan mesin individu tersebut. Peneliti memastikan tidak terjadi kebocoran ke infrastruktur server bersama di bawahnya ataupun merembet masuk ke dalam mesin awan milik akun pengguna lain.
Platform Muse sejatinya diciptakan dengan asumsi dasar bahwa asistennya bisa disusupi lalu berbalik menyerang dan telah dibentengi guna mengurung insiden pembobolan. Seluruh mekanisme isolasi itu bekerja sesuai fungsi semestinya, jelas pihak firma, namun skenario serangan tetap berhasil dieksekusi secara tuntas.
Firma tersebut menyatakan sudah melaporkan temuan kerentanan ini kepada pengembang Muse dan seluruh kelemahan sudah diperbaiki secara menyeluruh sebelum hasil riset dipublikasikan. Meta sendiri belum memberikan pernyataan resmi atau mengonfirmasi perbaikan tersebut, dan laporan itu tidak merinci apakah ada informasi pengguna yang sempat diakses pihak lain sebelum tambalan keamanan diterapkan.
Riset NebuSec terhadap sistem Muse ini membobol infrastruktur awan di balik sang asisten, berbeda dengan celah Muse terdahulu pada bulan September yang sebatas memberi ruang bagi malware lokal pada komputer Mac pengguna untuk membajak asisten secara langsung di perangkat.