Departemen keamanan siber kini menghadapi lonjakan peringatan bahaya, berkas log, dan instrumen pemantauan dalam volume masif. Begitu serangan siber menerobos pertahanan, tanda tanya mendasar kerap memakan waktu lama untuk diungkap: entitas mana yang berada di balik aktivitas mencurigakan ini, serta aset apa saja yang berhak mereka jangkau?
Upaya autentikasi janggal bisa bersumber dari pegawai sah internal, anomali pemanggilan API berpotensi berasal dari akun mesin otomatis, atau agen AI mandiri mengakses repositori krusial dengan hak istimewa yang luput ditinjau ulang. Platform SIEM maupun EDR mungkin memergoki kejanggalan tersebut. Namun, jika analis tidak mengenali pemilik sah identitas, cakupan wewenang, dan sistem sasaran yang dapat disusupi, unit SOC kehilangan potongan cerita paling krusial.
Ketiadaan wawasan kontekstual dapat mengubah insiden keamanan biasa menjadi malapetaka berskala masif. Webinar interaktif bersama pakar industri ini hadir guna mendalami bagaimana integrasi konteks identitas real-time sanggup mempercepat penyelidikan ancaman, memetakan risiko, dan mengeksekusi mitigasi SOC dengan kepastian tinggi.
Jurang Pemisah Antara Tata Kelola Identitas dan Operasi Keamanan
Inilah akar dilema keamanan modern. Unit IAM memegang peta pihak yang memiliki izin pada aset tertentu, sedangkan unit SOC bertugas memantau indikasi anomali dan melancarkan respons pertahanan. Kedua divisi fungsional ini kerap berjalan terisolasi dengan perangkat lunak berbeda, sumber data berlainan, dan prioritas kerja yang tidak seragam.
Tatkala sinyal peringatan berbunyi, analis SOC barangkali memahami peristiwa teknis yang berlangsung, namun kebingungan menafsirkan implikasi luasnya. Apabila akun layanan sistem diretas, analis teknis mungkin mendeteksi anomali operasional, tetapi rentetan pertanyaan kunci mengenai kepemilikan akun, cakupan hak akses, dan dampaknya tetap menggantung.
Menemukan kepastian atas pertanyaan tersebut sangat vital. Membekukan identitas yang keliru berisiko melumpuhkan kontinuitas alur produksi, sementara sikap ragu menunda respons justru memberi penyerang ruang gerak leluasa. Tantangan kian rumit seiring meluasnya adopsi akun mesin nirawak dan agen AI otonom dalam alur kerja enterprise.
Eskalasi Identitas, Perluasan Hak Akses, dan Pembengkakan Risiko
Pengawasan keamanan konvensional umumnya hanya terpusat pada identitas manusia, perangkat keras fisik, dan dinamika lalu lintas jaringan. Korporasi modern kini kian menggantungkan operasionalnya pada akun servis otomatis, kunci API, beban komputasi terotomatisasi, hingga agen AI mandiri yang mengeksekusi instruksi tanpa intervensi manusia. Entitas non-manusia tersebut lumrah dibekali izin istimewa untuk mengelola data sensitif serta infrastruktur vital.
Jika identitas tersebut dibajak, mendeteksi anomali barulah langkah awal. Tim analis pertahanan wajib menggali kedalaman hak akses, jejaring interkoneksi, dan potensi kerusakannya. Di sinilah konteks identitas mengubah peta penyelidikan secara mendasar. Analis pertahanan dapat langsung menghubungkan aktivitas berbahaya dengan profil identitas sebenarnya di belakang layar, mengukur potensi pergerakan lateral lawan, lalu mengeksekusi mitigasi terukur tanpa melumpuhkan kelancaran operasional bisnis.
Representasi Nyata Pola Respons SOC yang Efektif
Tujuan integrasi ini bukan menumpuk dasbor monitor baru atau memperbanyak rentetan alarm, melainkan menyajikan wawasan intelijen komprehensif dan tepat guna ketika krisis berlangsung. Perkawinan intelijen identitas bersama sinyal deteksi dari platform SIEM dan EDR memungkinkan tim merespons ancaman secara presisi. Mengetahui kejanggalan memang berguna, namun memahami dampak sistemik beserta kiat menghentikannya memiliki nilai strategis yang jauh lebih berharga.
Pelajari Pendekatan Menutup Kesenjangan Keamanan
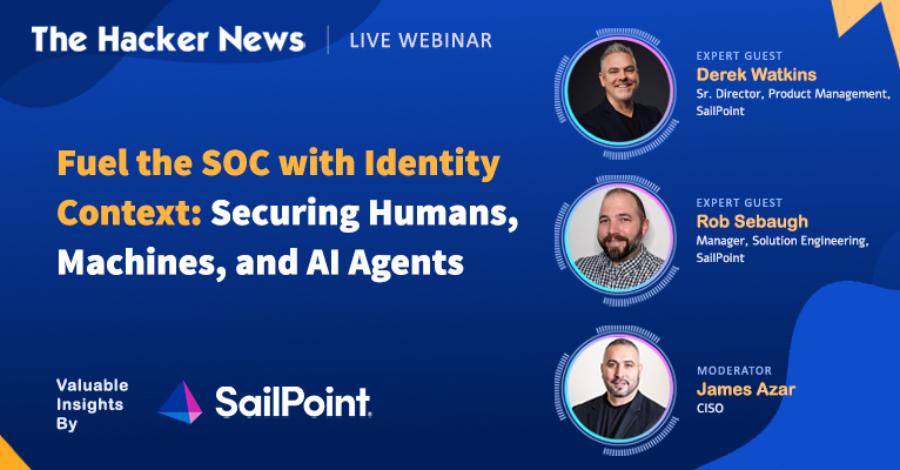
Melalui webinar bertajuk Fuel the SOC with Identity Context: Securing Humans, Machines, and AI Agents, para praktisi membedah strategi holistik menyatukan domain IAM dan operasi SOC. Berangkat dari implementasi nyata di enterprise masif, sesi ini mengulas pendekatan taktis memperkaya notifikasi memakai konteks identitas, melacak pergerakan lateral, menakar radius dampak kerusakan, menyelaraskan indikator kinerja bersama, menstandarisasi jalur eskalasi darurat, serta pedoman respons operasional terpadu antar-divisi tanpa mengganggu stabilitas sistem.
Daftarkan diri Anda pada webinar tanpa biaya ini dan pelajari kiat mentransformasi intelijen identitas menjadi fondasi respons pertahanan siber yang lincah dan berdaya guna tinggi.