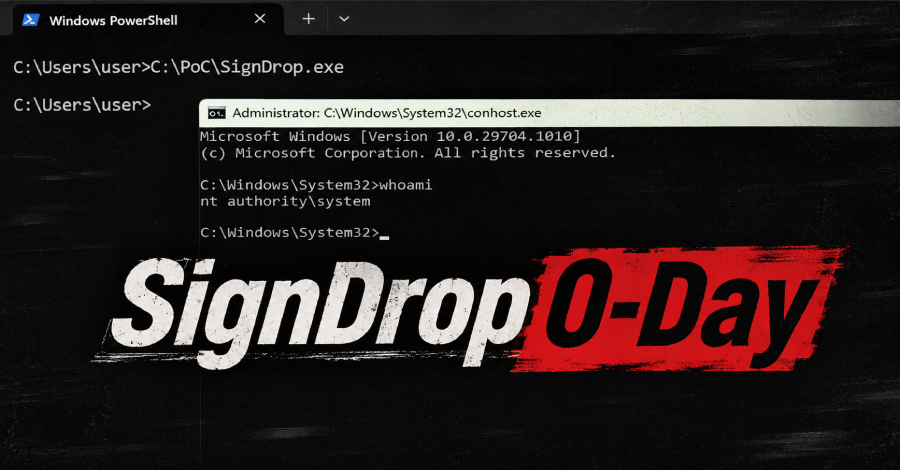
Sebuah kode eksploitasi publik yang dirilis awal pekan ini menyatakan bahwa pengguna lokal biasa pada sistem operasi Windows mampu memperoleh hak akses tingkat SYSTEM dengan memanfaatkan komponen driver Common Log File System.
Bukti konsep tersebut, yang diberi nama SignDrop, secara spesifik mengincar fitur otentikasi log yang baru ditambahkan ke dalam driver tersebut pada tahun lalu. Celah ini menyalahgunakan metode driver clfs.sys sewaktu membentuk file pendamping ketika suatu proses berhak tinggi membuka berkas log yang telah disiapkan secara khusus, memakai pengalihan jalur direktori guna mengambil alih kendali operasi tersebut secara penuh. Sampai saat ini, Microsoft sama sekali belum mengonfirmasi klaim cacat keamanan ini, belum memberikan identifikasi CVE resmi, dan belum menyediakan pembaruan perbaikan apa pun.
Peneliti keamanan siber yang merancang eksploit ini, yang aktif mempublikasikan temuannya lewat nama samaran MSNightmare, mengunggah kode sumber serta ulasan teknis mendalam di platform GitHub pada hari Selasa, bertepatan langsung dengan rilis pembaruan keamanan bulanan November dari perusahaan pembuat perangkat lunak tersebut.
CLFS merupakan subsistem pencatatan log bawaan dalam arsitektur Windows. Komponen driver ini berulang kali menjadi sasaran serangan eskalasi hak akses: sebanyak 10 kerentanan CLFS telah tercantum resmi di katalog kerentanan yang diketahui pernah dieksploitasi milik CISA, termasuk satu celah keamanan yang sempat dimanfaatkan secara aktif dalam kampanye ransomware pada bulan April 2025.
Guna meminimalkan paparan risiko bahaya tersebut, Microsoft sebelumnya menambahkan mekanisme validasi otentikasi pada berkas log CLFS melalui pembaruan Windows 11 edisi 25H2, edisi 26H1, dan Windows Server 2025 yang diedarkan resmi pada Oktober 2025. Prosedur pengecekan tersebut menyematkan kode otentikasi pesan berbasis hash dari data log internal serta kunci rahasia unik pada setiap mesin komputer.
Melalui sistem baru ini, komponen driver hanya membaca dan mengurai berkas log yang ditulis dirinya sendiri. File pendamping berformat .cnpf menyimpan data pemulihan tepat di sebelah masing-masing berkas log dan diproduksi dengan atribut pengamanan yang sama seperti berkas log aslinya, merujuk penjelasan di panduan resmi otentikasi logfile.
SignDrop memfokuskan serangan pada momentum pembentukan berkas pendamping khusus tersebut. Mengacu pada kode bukti konsep, pengguna berizin standar awalnya menyusun berkas log CLFS beserta wadahnya memanfaatkan jalur direktori yang berada di bawah kendalinya. Ketika proses berhak istimewa tinggi mengakses berkas log tersebut, driver sistem memproduksi file .cnpf di bawah konteks keamanan milik proses berhak tinggi tadi, alih-alih memakai konteks keamanan pengguna lokal biasa.
Teknik ini memanfaatkan tautan simbolis pada object manager untuk membelokkan proses pembuatan file menuju direktori penyimpanan lain yang ditentukan penyerang. Pada kode demonstrasi publik, proses berhak istimewa yang dimanfaatkan adalah layanan antimalware Windows Defender, yang dipicu melalui antarmuka pembaruan sistem proteksi tersebut.
"Semua hal sebenarnya telah dikerjakan dengan sangat tepat oleh Microsoft di sini, namun logika kerjanya masih membuka celah terjadinya penyalahgunaan," tulis peneliti dalam keterangannya.
Karena berkas .cnpf mewarisi izin kepemilikan dari berkas log aslinya, hasil akhir skenario penyerangan ini adalah file baru yang dibuat dengan hak akses SYSTEM penuh namun tetap dapat dimodifikasi oleh pengguna lokal berizin standar. Peneliti menyatakan cacat logika ini dapat dirangkai untuk mengeksekusi shell perintah berkewenangan SYSTEM.
Uji coba serangan berhasil dipraktikkan pada Windows 11 versi 26H2, Windows 11 versi 26H2 Experimental build, serta Windows Server 2025 Experimental. Komputer dinilai rentan apabila konfigurasi registri otentikasi CLFS berada pada angka 0 (enforced) atau angka 1 (learning). Sistem operasi yang beroperasi aktif lebih dari 90 hari otomatis berpindah dari mode learning ke enforcement, sehingga instalasi komputer yang sudah lama berjalan merupakan sasaran utama eksploit ini.
Sebaliknya, penetapan nilai registri 2 atau 3 menandakan fitur mitigasi dimatikan secara total. Kondisi itu memang mengeluarkan sistem dari target serangan, namun pihak peneliti dan dokumen petunjuk driver memberi peringatan keras: menonaktifkannya justru membiarkan CLFS memproses berkas log yang dimanipulasi, membuka kembali kerentanan kerusakan memori lama yang ingin dicegah proteksi tersebut.
Pengujian Independen
Sungyup Nam, pimpinan divisi riset pada perusahaan keamanan siber 78researchlab, melaporkan dalam evaluasi tertulis bahwa peneliti Heewon Song dari tim ofensif PurpleHound telah menguji eksploit tersebut dan membuktikan kodenya berfungsi. Kendati demikian, Song menilai kode belum cukup stabil untuk kebutuhan operasional serangan nyata, sebut Nam.
Fitur keamanan Defender wajib aktif agar rantai serangan ini membuahkan hasil. Menjalankan skrip ini juga mengakibatkan dialog UAC berubah fungsi menjadi pembuka jendela shell pengguna standar sekaligus shell perintah SYSTEM, yang menghambat operasional lain serta membuat indikasi serangan mudah disadari siapa pun di depan layar monitor.
Repositori turut mengklaim mekanisme serupa dapat diterapkan pada program mesin antimalware merek apa pun asalkan layanannya beroperasi dengan hak akses sistem yang ditingkatkan, meski penerapan yang lebih luas ini belum pernah diuji secara mandiri.
Langkah yang Dapat Dilakukan Tim Bertahan
Tidak ada identitas CVE, surat edaran peringatan resmi, maupun paket perbaikan SignDrop dalam rilis pembaruan keamanan November. Basis data KEV CISA belum memasukkannya, dan belum ditemukan laporan insiden serangan siber nyata yang memanfaatkannya.
Administrator TI dapat memeriksa kerentanan sistem dengan memantau konfigurasi registri pada HKLMSYSTEMCurrentControlSetServicesCLFSAuthentication, di mana nilai Mode 0 atau 1 berada dalam risiko. Panduan mitigasi vendor telah merinci kegunaan konfigurasi serta bahaya teknis jika fitur dimatikan paksa.
Peneliti bersangkutan tercatat berulang kali merilis pembuktian eksploit yang menyasar ekosistem Windows dan Defender sejak April. Microsoft sebelumnya mengonfirmasi eksploit Defender terdahulu RoguePlanet pada Juni sebagai CVE-2026-50656 dan menambalnya sebulan kemudian.
Menyusul setelah itu, teknik bypass ShieldBreak diungkap pada Agustus dan ditetapkan sebagai CVE-2026-69414. Sebanyak tiga celah keamanan Defender yang diungkap peneliti ini sebelumnya terbukti dimanfaatkan nyata dalam serangan siber.
SignDrop merupakan persoalan keamanan yang berbeda. Jika eksploit terdahulu mengincar race condition alur penanganan berkas di Defender, celah kali ini langsung menyasar logika fitur otentikasi bawaan dari driver subsistem CLFS itu sendiri.