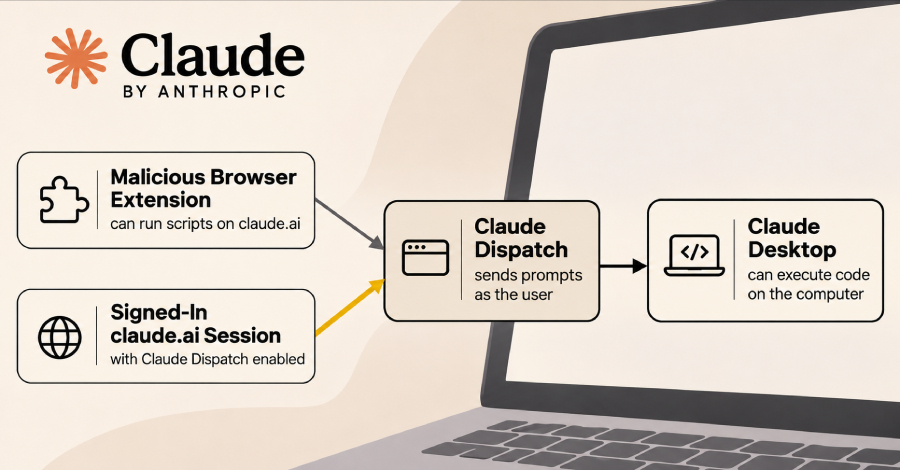
Sebuah ekstensi browser yang memiliki izin menjalankan skrip di situs claude.ai mampu memaksa Claude Desktop mengeksekusi kode perintah langsung di perangkat komputer target, sebagaimana diungkapkan oleh tim peneliti dari perusahaan keamanan endpoint, Forever Security, melalui sebuah pengujian teknis.
Metode serangan ini memanfaatkan Dispatch, sebuah fitur milik Claude yang dirancang agar pengguna dapat meneruskan berbagai instruksi pekerjaan dari ponsel mereka ke aplikasi Claude Desktop. Celah keamanan mendasar yang memungkinkan eksploitasi tersebut dilaporkan masih terbuka dan dapat disalahgunakan, menurut pernyataan para peneliti pada awal pekan ini.
Claude Desktop sendiri beroperasi sebagai agen kecerdasan buatan yang memegang hak akses untuk memproses perintah sistem pada komputer tempat aplikasi terpasang. Tim penguji mendapati bahwa Dispatch tetap menerima sesi masuk standar pada portal claude.ai, meskipun antarmuka web tersebut sama sekali tidak menampilkan tautan visual menuju fitur itu. Kondisi ini memungkinkan ekstensi yang aktif di situs web mengirim instruksi berbahaya ke Claude Desktop dengan menyamar sebagai pemilik akun sah.
Pihak peneliti menyatakan bahwa Anthropic, korporasi pengembang Claude, telah memberitahukan mereka pada tanggal 13 Oktober bahwa fitur Dispatch segera dipensiunkan, dengan tenggat waktu akhir Oktober. Kendati demikian, halaman bantuan resmi Dispatch yang diperbarui pada akhir pekan lalu belum mencantumkan rencana penghentian layanan tersebut sama sekali.
Halaman panduan itu hanya menyebutkan bahwa akses Dispatch ditutup bagi pendaftar baru, sementara pelanggan lama yang menggunakannya pada paket Pro, Max, dan Ultra tertentu diizinkan untuk tetap menggunakannya untuk saat ini.
Bagaimana Skenario Serangan Berjalan
Berdasarkan rincian teknis yang dipaparkan peneliti Forever Security, Gal Weizman, eksploitasi ini memerlukan dua prasyarat mutlak: keberadaan ekstensi yang mampu mengeksekusi skrip di dalam domain claude.ai, serta kondisi pengguna yang sedang masuk secara bersamaan di claude.ai dan Claude Desktop saat fitur Dispatch aktif.
Ekstensi tersebut bisa berupa perangkat lunak perusak murni, ekstensi resmi yang pembaruannya disusupi peretas, ataupun modul legal yang menyimpan lubang kerentanan. Sistem Dispatch sendiri hanya akan beroperasi ketika komputer menyala aktif serta aplikasi desktop dalam keadaan terbuka.
Dalam rangkaian demonstrasi, sebuah skrip otomatis pada laman claude.ai korban membuka sesi Dispatch lalu mengirimkan empat perintah beruntun kepada Claude seolah-olah diketik oleh pengguna asli. Instruksi tersebut meminta model AI mengunduh serta memasang paket modul npm tertentu.
Awalnya sistem Claude sempat ragu dan menolak karena paket instalasi tidak dikenal, tetapi pesan lanjutan yang menyimulasikan gaya percakapan pengguna berhasil meyakinkan sistem untuk terus memproses pemasangan.
Meskipun Claude selalu meminta persetujuan sebelum mengeksekusi tindakan berisiko, jendela konfirmasi tersebut justru muncul di dalam halaman peramban yang sepenuhnya dikendalikan oleh ekstensi. Skrip jahat secara otomatis mengklik tombol persetujuan setiap detik, sehingga proses berjalan tanpa memerlukan interaksi atau pantauan mata manusia.
Claude kemudian memproses instalasi npm secara global di latar belakang, dan skrip instalasi paket berhasil memicu aplikasi Kalkulator terbuka secara otomatis. Serangan ini sama sekali tidak mengandalkan eksploitasi kerentanan pada peramban web. Mekanisme serupa sebenarnya dapat digunakan untuk mencuri data penting pengguna ataupun menanamkan pintu belakang sistem secara tersembunyi, mengingat tingginya izin administratif yang dipegang Claude pada perangkat komputer, jelas para peneliti.
Eksperimen tersebut dilakukan dengan menjalankan peramban web dan aplikasi Claude Desktop pada satu perangkat komputer yang identik, serta tim peneliti menegaskan belum melihat adanya serangan nyata di dunia luar. Karena prinsip Dispatch adalah menghubungkan berbagai perangkat, ekstensi di peramban juga berpotensi menembus Claude Desktop pada komputer lain yang menggunakan akun identik, meski pembuktian lintas perangkat ini baru sebatas pemaparan analisis teoretis.
Jangkauan koneksi serupa juga berpotensi menyambungkan komputer pribadi di rumah dengan laptop kerja perusahaan ketika karyawan memakai satu akun pribadi Claude di kedua mesin dengan Dispatch menyala. Para peneliti bahkan mendapati sejumlah kasus di mana akun pribadi dengan pengaturan Dispatch lintas gawai dibiarkan aktif pada komputer kantor milik klien bisnis mereka.
Peneliti telah menyampaikan laporan kerentanan ini kepada pihak Anthropic pada tanggal 14 Mei. Perusahaan mengonfirmasi validitas laporan pada tanggal 19 Mei, namun kemudian menutup tiket aduan tersebut karena dinilai menduplikasi masalah yang sudah mereka temukan secara internal sebelumnya.
Para peneliti menuliskan bahwa Anthropic memang mematikan fitur Dispatch, tetapi konsep arsitektur di baliknya belum diubah seutuhnya. Mereka menambahkan bahwa fitur Claude Code Remote Control dan sesi Claude Cowork juga berpotensi dimanfaatkan ekstensi untuk melancarkan serangan serupa. Laporan awal ini belum mencakup pengujian terhadap kedua fitur lanjutan tersebut, dan analisis lanjutannya akan dipublikasikan secara terpisah.
Langkah Pencegahan untuk Pengguna Dispatch
Pada aplikasi Claude Desktop, fitur Dispatch terintegrasi di dalam menu Cowork yang terletak pada panel samping kiri. Halaman petunjuk Dispatch menyarankan setiap pemakai agar memahami tata cara memutuskan sambungan atau mencabut izin akses secara cepat sebelum mengaktifkannya, sayangnya dokumentasi tersebut tidak memaparkan tahapan teknisnya secara jelas.
Para peneliti menyarankan pengguna mengambil tindakan pencegahan mandiri berikut: