Sistem otentikasi login pada aplikasi seluler milik dua produsen kendaraan global ditemukan memiliki kerentanan kritis yang memungkinkan pengambilalihan akun secara menyeluruh. Temuan dari dua peneliti keamanan siber membuktikan bahwa celah ini mengizinkan peretas mengakses profil pelanggan mana pun, membuka kunci pintu, hingga menyalakan mesin kendaraan terkoneksi milik korban.
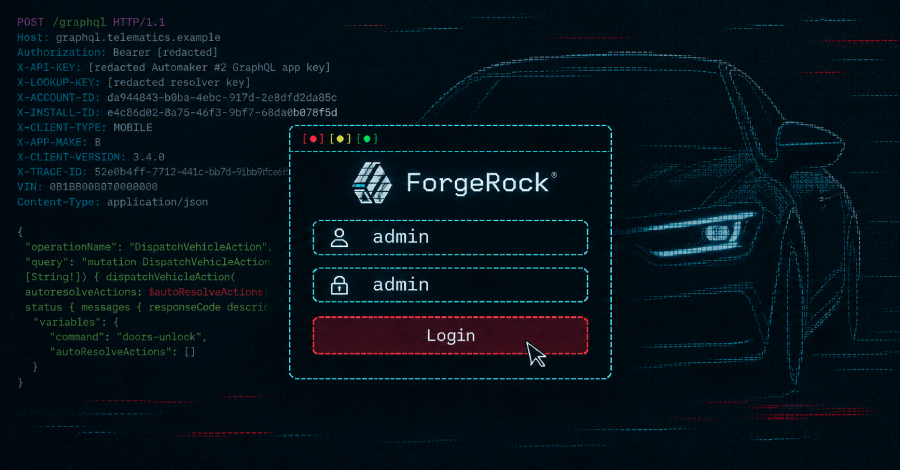
Kedua platform digital otomotif tersebut menggunakan ForgeRock untuk registrasi dan otentikasi pengguna, platform manajemen identitas yang kini berada di bawah Ping Identity. Di dalam konfigurasi peladen tersebut, peneliti berhasil mengakses panel administrator yang masih membiarkan kata sandi bawaan pabrik tetap aktif tanpa modifikasi pengamanan.
Eksploitasi menyeluruh ini hanya dipraktikkan pada mobil milik peneliti sendiri serta unit konsumen yang telah memberikan izin resmi di Amerika Serikat pada Februari 2026. Kedua infrastruktur peladen yang bermasalah langsung diperbaiki sekitar dua jam setelah laporan kerentanan resmi dilayangkan.
Shubham Shah dan Sam Curry merilis hasil pengujian forensik digital mereka kepada publik pada akhir pekan lalu. Penelusuran berawal dari inspeksi aplikasi seluler: kedua jenama otomotif tersebut mengoperasikan platform identitas yang terbagi menjadi dua komponen utama, yakni modul gerbang masuk otentikasi serta komponen OpenIDM yang mengelola repositori data profil pelanggan.
Paket instalasi OpenIDM secara baku memuat konsol administrator bawaan berbasis Apache Felix. Buku panduan mitigasi keamanan resmi ForgeRock telah menginstruksikan administrator jaringan untuk memusnahkan konsol ini atau membentenginya sebelum sistem dirilis ke publik, karena komponen tersebut menampung sandi rahasia terpisah dari sistem induk. Namun, pada peladen kedua jenama mobil ini, konsol tersebut dibiarkan terpasang utuh dengan kombinasi standar: nama akun admin dan kata sandi admin.
Panel kendali tersebut sebenarnya disembunyikan dari internet publik, namun pelindung perimeter tepi jaringan dan perangkat lunak berbasis Java di lapis belakang menerjemahkan struktur URL secara berbeda. Melalui manipulasi garis miring terkode dan karakter pengalih, kedua peneliti memperdaya dinding pelindung jaringan edge agar menganggap permintaan tersebut sebagai berkas statis biasa. Di saat bersamaan, mesin peladen memprosesnya sebagai jalur pembuka menuju konsol manajemen, sehingga pasangan kata sandi default langsung membuka akses.
Setelah menembus konsol administratif, peneliti memanfaatkan fitur penjadwal tugas bawaan untuk mengeksekusi skrip mini guna menjalankan baris kode rancangan mereka di peladen manajemen identitas. Manuver ini menghasilkan terminal perintah interaktif dengan hak istimewa penuh pada infrastruktur komputer utama yang menampung pangkalan data konsumen kedua produsen mobil.
Meskipun data sensitif pelanggan berada di balik barikade pengaman serupa, injeksi kode mampu masuk langsung dari dalam peladen. Peneliti mengubah alamat surel terdaftar dan kata sandi akun sasaran, melakukan login verifikasi identitas melalui aplikasi resmi pabrikan, lalu mengantongi token otorisasi digital resmi sebagaimana aplikasi pengguna asli.
Token otorisasi digital tersebut berfungsi sebagai kunci elektronik utama kendaraan. Memanfaatkan instruksi telematika standar pada profil akun seluler, peneliti mengirimkan instruksi pembuka pintu dan menyalakan mesin mobil uji coba di hadapan pemilik kendaraan yang sah, lalu mematikan mesin kembali serta mengunci pintu.
Peneliti membatasi transmisi perintah mekanis kendaraan hanya ke unit mobil milik pribadi atau yang telah memegang izin tertulis. Mereka menegaskan pengujian rantai eksploitasi menyeluruh dari awal hingga akhir hanya dieksekusi terhadap profil akun digital dan armada mobil di Amerika Serikat.
Di tempat terpisah, Shubham Shah mempublikasikan temuan rute intrusi kedua yang menyasar infrastruktur milik kedua pabrikan di Australia. Celah ini bersumber dari kredensial rahasia administrator peladen identitas yang tertinggal di dalam berkas pemrograman aplikasi seluler publik, yang semestinya hanya dialokasikan untuk purwarupa pengujian. Alur teknis serangan Australia dirinci dalam tulisan terpisah.
Melalui penggabungan kedua taktik peretasan tersebut, tim periset menyimpulkan bahwa mereka mampu mengirimkan instruksi buka pintu dan menyalakan mesin dari jarak jauh ke armada mobil produksi kedua perusahaan di Australia, Amerika Serikat, hingga Kanada. Dokumen tulisan kedua tidak mencantumkan tanggal pasti penuntasan perbaikan infrastruktur di Australia.
Operasi pergantian alamat surel dan kata sandi baru tidak memutus sesi login pemilik asli dari aplikasi telepon pintarnya. Peneliti juga dapat mengalihkan pengiriman notifikasi keamanan langsung ke ponsel pribadi mereka sendiri, sehingga pemilik asli tidak menerima peringatan bahaya. Peneliti segera merestorasi seluruh data surel korban setelah pengujian tuntas. Laporan mereka tidak memaparkan apakah ada pihak luar yang sempat memanfaatkan celah ini sebelum ditutup total.
Hal Penting yang Wajib Diperiksa Tim Manajemen Identitas
Insiden kebocoran keamanan kedua jenama otomotif ini bersumber dari kekeliruan teknis konfigurasi perangkat lunak ForgeRock, bukan cacat kode program bawaan baru, sehingga tidak memiliki kode CVE resmi dan tidak menuntut buletin peringatan darurat vendor. Antarmuka konsol pengendali dan kata sandi baku telah terdokumentasi selama bertahun-tahun, dan panduan pengerasan sistem telah memperingatkan teknisi untuk menghapus modul konsol atau mengubah kredensial dasarnya.
Bagi tim yang mengoperasikan perangkat lunak arsitektur identitas sejenis, yang kini dipasarkan dengan label PingIDM, terdapat dua aspek pemeriksaan penting yang patut dievaluasi secara berkala.
Dua pakar keamanan siber independen ini memiliki rekam jejak panjang dalam menelusuri kelemahan digital industri transportasi modern, dengan fokus mengeksploitasi infrastruktur peladen web pendukung ketimbang membongkar fisik modul kendali otomotif. Aksi peretasan jarak jauh terhadap armada kendaraan sebelumnya pernah mereka buktikan pada produk Honda, Kia, hingga Subaru. Laporan Subaru terdahulu mengungkap kerentanan akun dan unit fisik akibat celah layanan kendaraan terkoneksi, sementara riset komprehensif terhadap 16 merek otomotif pada 2023 membuktikan kelemahan konfigurasi web masih menjangkiti mayoritas sektor otomotif modern.