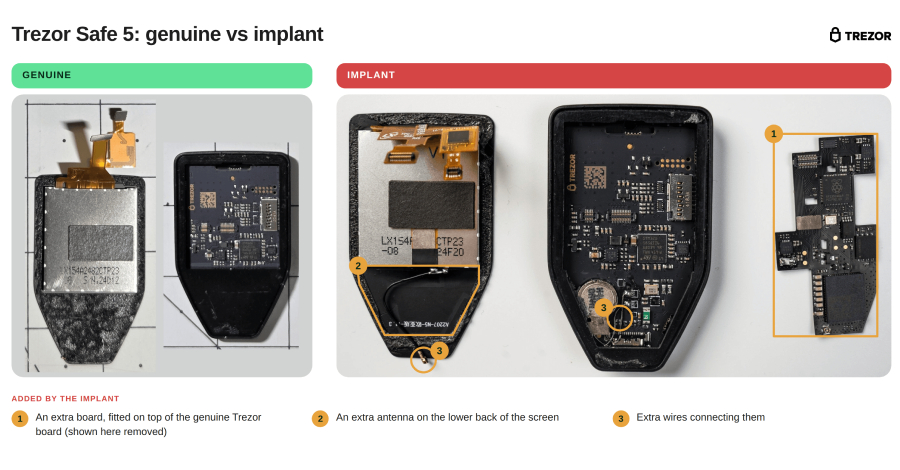
Produsen perangkat keras dompet kripto Trezor kemarin mengungkapkan bahwa tiga unit dompet Trezor Safe 5 yang didapatkan dari reseller CryptoBilis dipasangi implan khusus, yakni sebuah sirkuit elektronik tambahan yang sanggup menggandakan recovery phrase milik para pemiliknya.
Implan tersembunyi tersebut bertugas membaca rangkaian kata pemulihan langsung dari panel layar perangkat, kemudian mengirimkannya melalui jalur jaringan seluler menuju server yang sepenuhnya dikendalikan oleh pelaku peretasan. Pihak pabrikan telah menguji secara langsung salah satu unit dompet tersebut di laboratorium internal, mengenali dua perangkat lainnya lewat dokumentasi foto yang dikirimkan langsung oleh pemiliknya, dan hingga kini belum memperoleh aduan tentang dana yang raib.
Pembaruan perangkat lunak sistem yang diluncurkan awal pekan ini, yaitu versi 2.13.1, diklaim mampu menghentikan seluruh implan yang telah ditemukan sejauh ini agar tidak bisa menyalin apa pun pada dompet yang menggunakannya, meski perusahaan menegaskan bahwa “pembaruan ini tidak dapat mengamankan cadangan dompet yang datanya sudah berhasil diambil sebelum pembaruan dipasang.”
Perusahaan manufaktur tersebut sama sekali tidak mengubah peringatan serta himbauannya kepada siapa pun yang pernah membeli unit Trezor dari distributor CryptoBilis semenjak bulan Maret lalu, termasuk transaksi yang dilakukan via toko resmi mereka di Tokopedia serta Shopee:
Pembaruan sistem versi 2.13.1 telah diluncurkan untuk model perangkat Safe 7, Safe 5, Safe 3, beserta Model T, sebagaimana tertera di dalam catatan resmi pembaruan firmware korporasi. Pihak perusahaan menyatakan tidak berniat merilis perincian teknis mendalam yang berpotensi dimanfaatkan penjahat siber atau membahayakan keamanan para pelanggan, sebagaimana tertulis pada laporan perkembangan investigasi mereka.
Para teknisi ahli mereka berhasil mengekstrak sekaligus membedah program firmware milik modul asing itu dari perangkat fisik pertama yang dilaporkan. Modul mata-mata tersebut terpasang persis di antara papan sirkuit utama milik Safe 5 dan bagian layarnya tanpa mengubah bagian asli perangkat sama sekali, termasuk tidak menyentuh firmware bawaan maupun sistem Secure Element, ungkap hasil investigasi perusahaan.
Komponen selundupan itu menyalin seluruh recovery phrase sewaktu perangkat menampilkannya saat proses pembuatan cadangan pertama kali, maupun ketika pengguna mengetikkannya ulang guna memulihkan dompet lama ke gawai terkait. Perangkat jahat ini pun turut merekam passphrase tambahan seumpama teks tersebut muncul di atas monitor. Seluruh data curian dienkripsi sebelum dipancarkan ke luar, dan apabila koneksi transmisi gagal diperoleh, sirkuit tersebut menyimpan data dan terus mencoba mengulanginya hingga sukses terhubung.
Perusahaan pembuatnya pertama kali mengeluarkan sinyal waspada tentang dugaan adanya komponen gelap ini pada tanggal 30 Oktober, berselang dua hari usai menerima komplain dari konsumen dan sebelum unit fisiknya diperiksa langsung oleh teknisi laboratorium.
CryptoBilis sendiri memegang peran sebagai mitra penjual resmi produk mereka di kawasan Asia Tenggara sampai akhirnya diputus pada 9 Oktober, hari ketika korporasi mendepaknya. Waktu pemutusan tersebut bertepatan dengan momen Ledger, produsen dompet perangkat keras pesaing, mulai mengusut raibnya aset kripto milik para pelanggan yang berbelanja dari penjual tersebut.
Ledger belakangan membenarkan adanya perangkat asing tak berizin yang dipasang pada produk yang diedarkan oleh distributor tersebut. Pelaku kejahatan menyusupkan sirkuit tersembunyi ke dalam unit Ledger orisinal demi mencuri recovery phrase tatkala pemilik menyetel perangkatnya, untuk kemudian menguras saldo akun dalam satu rangkaian operasi serentak, jelas pihak Ledger lewat pernyataan resmi insidennya.
Trezor menyebutkan bahwa komponen asing yang menyusup ke dalam perangkat buatannya beroperasi memakai pola kerja yang persis serupa dengan apa yang dijumpai pada perangkat Ledger, hanya disesuaikan khusus dengan tampilan layar tipe Safe 5. Pihak produsen belum membeberkan pihak mana yang memasang sirkuit gelap tersebut ataupun titik spesifik rantai distribusi tempat insiden pembajakan fisik itu terjadi.
Ketiga dompet bersirkuit gelap itu tercatat dibeli pada rentang antara tanggal 20 Agustus dan 23 September. Hingga waktu ini, pihak pemeriksa cuma menemukan keberadaan komponen jahat pada varian Safe 5 yang dipasarkan oleh penjual tersebut, dan belum ada indikasi serupa pada produk dari mitra dagang lain atau lini model berbeda.
Menyusul rentetan laporan pada Oktober itu, pabrikan mengimbau seluruh pembeli produk Trezor dari distributor terkait untuk lekas melapor, dan terdapat 48 konsumen yang sudah merespons. Tim ahli saat ini memeriksa perangkat mereka secara langsung di lab atau mengecek foto jeroan sirkuitnya, meski belum dirinci total gawai yang telah selesai diteliti.
Pihak korporasi memastikan tidak ada satu pun dari ketiga pemilik dompet terdampak yang melaporkan kerugian materiil. Mengingat sifat dompet Trezor adalah self-custodial, perusahaan tidak memiliki akses untuk melihat saldo kepemilikan aset para penggunanya.
Manajemen mengatakan telah memangkas jejaring saluran reseller mereka hingga berkisar 80 persen, termasuk memutuskan rekanan tepercaya yang sebenarnya tidak menunjukkan ancaman berbahaya tetapi tak lagi memenuhi kualifikasi standar ketat yang baru. Langkah perampingan distributor tersebut awalnya diumumkan pada 13 Oktober via postingan di X, lebih dari dua pekan sebelum munculnya kasus temuan perangkat selundupan pertama di unit buatan mereka sendiri.
Melalui surat edaran kerja sama pada tanggal itu, perusahaan memberitahukan kepada jajaran mitra yang diberhentikan bahwa mereka tidak lagi menerima pasokan baru, diizinkan menjual sisa unit hingga 1 Januari 2027, dan selanjutnya dicabut total dari daftar jaringan penjual resmi.
Proses investigasi intensif hingga saat ini masih berlangsung. Korporasi berkomitmen mempublikasikan kabar terkini jika menemukan pemasangan modul serupa di luar stok reseller terkait maupun varian Safe 5, mendapatkan laporan korban kehilangan saldo akibat kasus ini, atau meluncurkan mekanisme perlindungan ekstra.