Kelompok Peretas Bitter Luncurkan Backdoor Baru PapRAT dalam Kampanye Siber di Asia Selatan
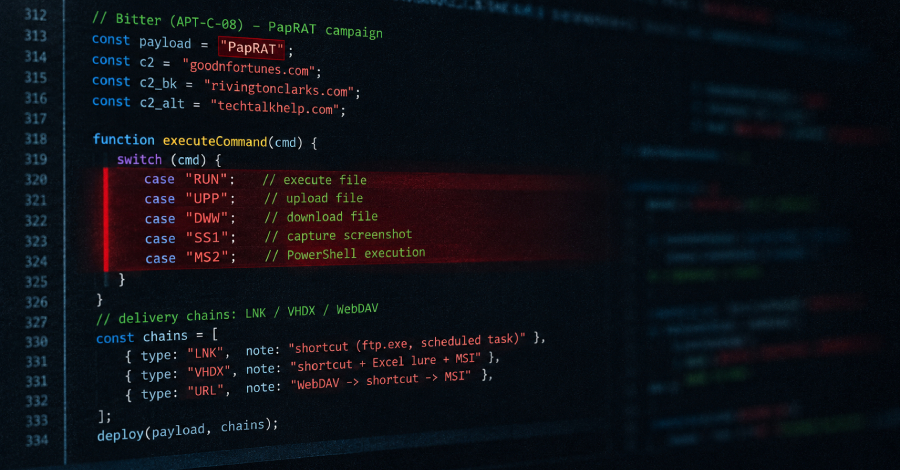
Kelompok peretas Bitter meluncurkan trojan PapRAT berbasis C++ dan Rust untuk menargetkan berbagai organisasi di Asia Selatan melalui tiga rantai…
Kelompok peretas Bitter meluncurkan trojan PapRAT berbasis C++ dan Rust untuk menargetkan berbagai organisasi di Asia Selatan melalui tiga rantai…
Kepolisian Rusia meringkus tiga tersangka sindikat peretas VasyGrek (Fluffy Wolf) dan menyita perangkat malware serta infrastruktur phising mereka.
Google melumpuhkan botnet 1,3 juta Android TV box yang sengaja ditanami backdoor oleh produsen Videostrong untuk ad fraud dan residential…
Kelompok peretas DarkBlinders asal Iran menargetkan Israel dan Irak dengan malware SHELBYC2 dan StarkMeet, sementara Prince of Persia menempatkan C2…
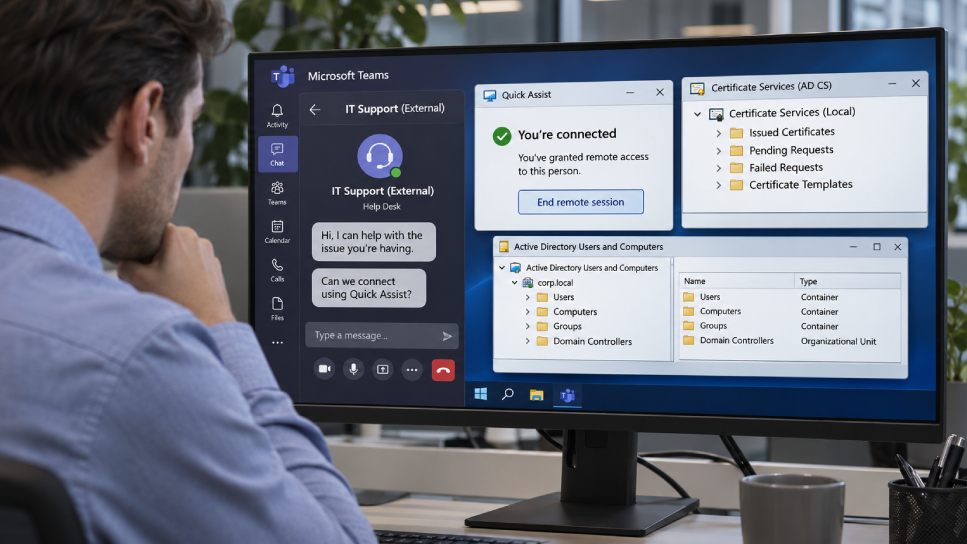
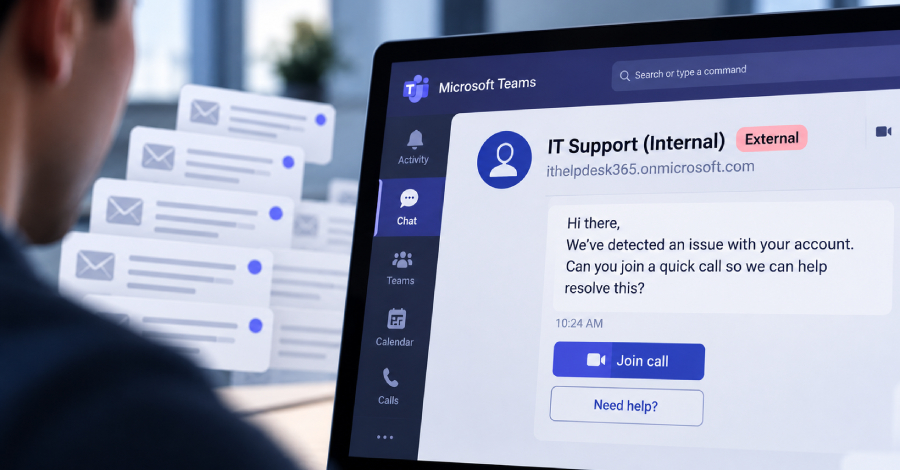
Microsoft mengungkap taktik peretas yang menyamar sebagai staf IT di Teams untuk mengeksploitasi konfigurasi AD CS dan membajak sertifikat istimewa.
Penipu siber menyusup lewat Microsoft Teams berkedok staf IT untuk menyebarkan malware dan ransomware Chaos melalui manipulasi dukungan jarak jauh.
Eye Security merilis pembaruan untuk 2 juta perangkat guna mematikan fitur pembaru otomatis Time4Popcorn yang membahayakan sistem Windows dan Mac.
Mengenal apa itu SocialSpy WhatsApp, cara kerja, klaim palsu, serta risiko penipuan siber dan malware di balik pemakaiannya.