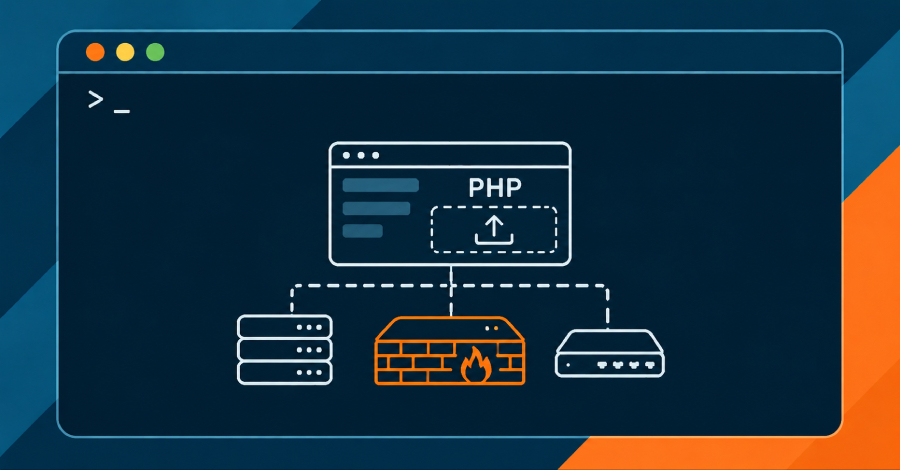
Salah satu sasaran awal pemanfaatan eksploitasi PHP2Shell adalah perangkat firewall. Tepat pada tanggal 28 Oktober, Palo Alto Networks memberikan konfirmasi resmi mengenai adanya peretas yang secara aktif menyalahgunakan sepasang celah keamanan PHP, yaitu CVE-2026-109618 serta CVE-2026-109619, untuk menyerang antarmuka manajemen PAN-OS yang terbuka bebas ke jaringan internet publik. Kedua kerentanan perangkat lunak ini memungkinkan pihak luar mana pun menjalankan instruksi kode program berbahaya pada peladen web tanpa memerlukan proses autentikasi atau izin masuk sama sekali. Proses pengungkapan masalah keamanan itu sendiri sempat diwarnai sedikit kekacauan teknis. Rincian detail operasionalnya bocor ke publik pada tanggal 20 Oktober, mendahului jadwal rilis koordinasi yang telah direncanakan sebelumnya, sehingga komunitas proyek PHP terpaksa meluncurkan pembaruan patch darurat pada keesokan harinya guna menambal kebocoran.
Meskipun celah keamanan tersebut sama sekali tidak memerlukan autentikasi pengguna, menjalankannya secara andal bukanlah perkara yang gampang. Dibutuhkan keahlian teknis tingkat tinggi serta pemahaman mendalam yang komprehensif mengenai konfigurasi sistem yang dijadikan target serangan. Area di mana ancaman ini menjadi sangat nyata dan berbahaya adalah pada perangkat keras jaringan appliance khusus, yang pada umumnya mengoperasikan perangkat lunak seragam dan kerap kali memakai versi usang yang dapat dipelajari secara mendalam oleh penyerang jauh-jauh hari sebelumnya. Inilah gambaran nyata dari lanskap ancaman yang jauh lebih besar. Ada begitu banyak sekali aplikasi berbasis web yang sesungguhnya memegang kendali atas perangkat-perangkat paling penting dan kritikal di dalam infrastruktur jaringan komputer Anda. Hampir semua sistem di masa kini pada dasarnya merupakan aplikasi web dalam tingkatan tertentu. Realitas fundamental ini sering kali luput dari perhatian para pengelola teknologi, dan akibat kelalaian tersebut, aplikasi-aplikasi penunjang penting itu akhirnya tidak mendapatkan perlindungan pengamanan yang memadai serta layak.
Semua hal pada dasarnya merupakan aplikasi web. Kalimat tersebut menjadi semboyan utama dalam kelas pelatihan resmi SANS yang rutin saya ampu, yakni SEC522: Application Security: Securing Web Applications, APIs, and Microservices. Selama bertahun-tahun, isu perlindungan keamanan aplikasi web secara konvensional selalu saja dianggap semata-mata sebagai tanggung jawab mutlak bagi tim pengembang peranti lunak, padahal kenyataannya siapa pun yang memikul tugas mengamankan perimeter jaringan modern wajib memahami secara menyeluruh bagaimana mekanisme kerja aplikasi web agar mampu menyusun pertahanan pertahanan siber yang benar-benar efektif dan kokoh.
Alasan Mengapa Perangkat Appliance Menjadi Target Empuk
Pada peladen web standar biasa, keberadaan fitur address space layout randomization atau ASLR merupakan salah satu pilar mekanisme utama yang membuat proses eksploitasi kode menjadi jauh lebih sulit untuk dieksekusi. Fitur pertahanan canggih ini mengacak penempatan posisi kode program dan data biner di dalam memori kerja sistem, sehingga skrip eksploitasi musuh tidak bisa sembarangan mengandalkan alamat penunjuk memori statis yang bernilai tetap. Hasil pengujian dan analisis tahap awal yang dirilis oleh lembaga riset VulnCheck mendapati bahwa rentetan kutu program ini dapat dieksploitasi dengan sangat mulus pada lingkungan mesin berarsitektur ARM64 serta pada platform arsitektur x86 yang tidak mengaktifkan fitur proteksi ASLR. Sangat sedikit sekali skrip eksploitasi konsumsi publik yang sanggup menembus proteksi ASLR pada platform x86-64, dan bahkan varian yang berhasil diverifikasi secara independen oleh pihak VulnCheck hanya sanggup berjalan mulus pada satu varian kompilasi biner build PHP yang sangat spesifik. Skrip eksploitasi racikan milik VulnCheck sendiri memanfaatkan teknik penggabungan berantai dari celah kebocoran memori internal demi berhasil meraih eksekusi kode acak saat fitur pengacakan memori ASLR sedang berstatus aktif.
Namun keberadaan sistem appliance mengubah drastis perhitungan kalkulasi ancaman tersebut, bukan semata-mata disebabkan oleh absennya fitur pengamanan sistem operasi, melainkan karena setiap unit perangkat keras yang menjalankan rilis versi perangkat lunak tertentu dipastikan mengeksekusi biner program yang persis sama, sehingga pihak penyerang dapat menghitung dan memetakan offset memori secara sangat presisi jauh-jauh hari sebelumnya. Upaya peretasan berbahaya terhadap sistem PAN-OS tersebut bagaimanapun tetap dituntut untuk menembus proteksi ASLR melalui teknik membocorkan alamat basis libphp.so lewat header respons Set-Cookie, di mana akses shell akhir yang tercipta selanjutnya masih terkungkung ketat oleh konfigurasi SELinux. Sistem PAN-OS sendiri diketahui masih menyertakan paket rilis PHP yang telah resmi berstatus kedaluwarsa atau end-of-life, yaitu versi 8.0.30 serta rilis 7.4.33. Perusahaan keamanan siber terkemuka asal Israel bernama Dream, yang bekerja sama secara intensif mendampingi Palo Alto Networks dalam penanganan investigasi mendalam kasus ini, menemukan fakta mengejutkan bahwa aktor penyerang telah berhasil memperoleh salinan firmware asli PAN-OS, mendekripsinya secara menyeluruh, mengekstrak pustaka-pustaka biner PHP di dalamnya, serta menyusun profil memori yang sangat presisi untuk sembilan variasi rilis piranti lunak yang berbeda. Sang penyerang setelah itu menggabungkan eksploit PHP2Shell secara berantai bersama dengan kerentanan tingkat rendah pada kernel Linux, yang dinamai Fragnesia atau CVE-2026-46300, guna merebut hak akses tertinggi berupa akses root secara penuh pada 25 sistem jaringan terpisah (terdiri atas 24 unit firewall fisik dan satu unit server manajemen pusat) yang berlokasi di wilayah Amerika Serikat, Jepang, Taiwan, serta Korea Selatan.
Perhatian praktisi keamanan aplikasi web selama ini cenderung tercurah pada sistem aplikasi berskala kolosal yang bertumpu pada infrastruktur awan modern. Padahal ironisnya, kerap kali gangguan kecil yang bertebaran tanpa henti layaknya nyamuk di belantara jagat internet inilah yang berujung fatal melumpuhkan benteng pertahanan Anda. Perangkat appliance menjalankan tumpukan kode yang luar biasa mudah diprediksi perilakunya, kerap dibiarkan menggunakan versi kuno tanpa pembaruan, dan perangkat fisik semacam ini bertebaran di mana-mana di seluruh sudut infrastruktur.
Protokol HTTP Jauh Lebih Rumit dari Dugaan Benteng Pertahanan Anda
Protokol HTTP sesungguhnya merupakan sebuah protokol komunikasi yang luar biasa kompleks dengan variasi pilihan konfigurasi teknis yang amat melimpah ruah. Untuk mengirimkan berkas data ke dalam sistem peladen, sebuah aplikasi peramban atau klien sama sekali tidak diharuskan mentransfer keseluruhan berkas utuh dalam satu paket data tunggal. Pengirim diperbolehkan mengirimkan bagian badan permintaan muatan secara bertahap dalam pecahan-pecahan data tanpa mencantumkan total ukuran panjang aslinya, serta jika mesin peladen memiliki konfigurasi untuk mengekstraksi dekompresi muatan permintaan secara langsung, data tersebut dapat dikompresi terlebih dahulu, kondisi teknis yang menyulitkan server web mengkalkulasi secara pasti berapa banyak alokasi kapasitas memori yang mesti disediakan guna menampungnya. Akibatnya, rentetan kutu keamanan memori masih terus merajalela menghantui, baik pada aplikasi web itu sendiri maupun pada mesin peladen web yang bertugas menjalankannya. Dalam skenario serangan PHP2Shell, format unggahan multipart yang telah direkayasa secara licik akan memaksa lingkungan PHP bekerja melampaui batas toleransi memori ketika masih memproses penguraian data mentah permintaan, bahkan jauh sebelum skrip logika aplikasi pengguna sempat dijalankan sama sekali. Letak kerentanan fatal ini berada pada residu data tertinggal yang dihasilkan ketika PHP membatalkan pemrosesan permintaan secara paksa: yaitu wilayah memori permintaan yang tidak diinisialisasi secara sempurna (CVE-2026-109618) dan keberadaan pointer aktif yang menunjuk langsung pada alamat memori yang sudah dilepaskan pemakaiannya (CVE-2026-109619). Permintaan pengiriman muatan eksploit ini pada kenyataannya bahkan tidak dituntut berukuran besar. Kehadiran struktur form data kosong bertingkat yang tersarang sangat dalam dapat memicu PHP mengalokasikan ruang memori yang berkali-kali lipat jauh melampaui ukuran data fisik yang sebenarnya dikirim, sehingga muatan paket data yang jauh berada di bawah ambang batas bawaan post_max_size sebesar 8 MB tetap mampu melumpuhkan batas alokasi memori bawaan sistem sebesar 128 MB hingga habis terkuras tak bersisa.
Para profesional di garda pertahanan siber wajib memahami seluk-beluk protokol dasar ini secara mendalam agar sanggup mengenali wujud asli dari tanda-tanda serangan celah keamanan tersebut, misalnya dalam rangka merancang formula signature proteksi yang tepat sasaran demi mendeteksi upaya eksploitasi jahat. Kompleksitas bawaan dari protokol yang sama ini pada saat bersamaan juga membatasi kapabilitas kerja dari kotak-kotak perangkat intermediari perantara jaringan yang selama ini kita andalkan sebagai tameng. Perangkat penengah tersebut bahkan berpotensi memicu gangguan operasional lalu lintas data dengan pola perilaku tak terduga yang sebelumnya tidak pernah dibayangkan oleh tim teknis. Riset independen yang dipublikasikan oleh Intruder membuktikan fakta bahwa mesin perantara nginx yang dipasang di garda terdepan sistem PAN-OS melakukan buffering terhadap paket muatan permintaan chunked, yang secara tidak sengaja justru mematahkan rangkaian rantai eksploitasi berbahaya yang beredar luas di forum publik. Perangkat firewall aplikasi web atau WAF sering kali tidak cukup tangguh dan memadai untuk menangkal serangan-serangan tersembunyi berteknik tinggi seperti ini, sementara fitur fungsionalitas unggah berkas data merupakan komponen vital yang sangat krusial bagi kelangsungan operasional di banyak aplikasi web komersial, sehingga menutup fungsi unggahan tersebut secara total jelas bukanlah opsi penyelesaian yang realistis.
Situasi pelik tersebut secara otomatis melumpuhkan efektivitas dari mayoritas metode pertahanan perimeter konvensional yang biasa diterapkan oleh para administrator. Satu-satunya langkah efektif yang tersisa bagi organisasi adalah mengidentifikasi secara presisi di mana saja letak persis dari seluruh aplikasi web kritikal yang beroperasi di lingkungan Anda. Lakukan inventarisasi menyeluruh secara terperinci, diawali langsung dari halaman portal antarmuka administrator yang berada di dalam perangkat firewall jaringan Anda beserta modul peralatan infrastruktur jaringan lainnya, lalu terapkan pembatasan dinding isolasi akses yang super ketat terhadap komponen tersebut. Anjuran panduan mitigasi resmi yang dirilis sendiri oleh tim teknis Palo Alto Networks dalam menghadapi insiden PHP2Shell adalah dengan mematikan seluruh izin akses jaringan internet publik yang mengarah ke portal antarmuka manajemen perangkat dan membatasi lalu lintas komunikasinya secara eksklusif hanya untuk deretan alamat IP internal tepercaya saja. Apabila infrastruktur Anda memang mutlak mengandalkan perisai pelindung firewall aplikasi web, pastikan peranti pengaman tersebut dikonfigurasikan dengan tepat serta pahami secara saksama sejauh mana batas kemampuan proteksi sebenarnya yang sanggup dan tidak sanggup disediakan oleh sistem tersebut.
Menentukan Derajat Risiko Merupakan Tantangan Terberat
Pelajaran paling mendasar dan berharga yang dapat dipetik dari kemunculan fenomena eksploitasi PHP2Shell adalah perihal betapa luar biasa sulitnya mengukur dan menetapkan skala derajat risiko nyata dari kemunculan celah kerentanan semacam ini secara akurat. Penentuan skala prioritas penanganan selalu menjadi tantangan operasional yang teramat berat bagi personel tim pertahanan siber, terlebih di tengah banjir bandang laporan kerentanan yang menerpa industri teknologi setiap harinya, dan kasus anomali kali ini benar-benar terbukti sangat membingungkan untuk ditakar dari berbagai sudut pandang penilaian.
Angka skor keparahan resmi yang diterbitkan oleh berbagai lembaga memperlihatkan kontradiksi cerita yang saling bertolak belakang. Proyek resmi PHP memberikan peringkat nilai risiko sebesar 9.2 berdasarkan metodologi metrik CVSS 4.0, sedangkan divisi PSIRT milik vendor Fortinet mencantumkan skor ancaman di angka 9.8 berdasarkan standar CVSS v3. Di pihak lain, manajemen Palo Alto Networks pada awalnya sekadar menyematkan angka skor keparahan 8.7 terhadap produk-produk terdampak miliknya dan mengkategorikan insiden ini pada status urgensi moderat biasa, sebelum akhirnya buru-buru mengoreksi statusnya melonjak ke angka kritis 9.2 Critical dengan label urgensi tertinggi pada tanggal 27 Oktober, seraya baru mengonfirmasi adanya serangan nyata sepekan berselang pasca pengumuman imbauan keamanan resminya dipublikasikan ke publik luas. Kebanyakan kode pembuktian konsep skrip eksploitasi proof of concept yang disebarkan luas oleh komunitas peneliti di internet ternyata tidak dapat bekerja secara stabil, sehingga banjir gelombang upaya serangan yang tercatat di dalam berkas log peladen Anda sesungguhnya tidak mencerminkan apakah sistem peladen Anda betul-betul berada dalam status bahaya kritis atau tidak. Selain itu, pengembang inti proyek PHP bernama Gina Peter Banyard sempat melayangkan peringatan keras bahwa langkah mitigasi awal yang sempat marak disarankan khalayak, yakni dengan mematikan parameter session upload progress, terbukti tidak cukup memadai apabila diterapkan sendirian tanpa perbaikan menyeluruh.
Kami secara bertahap terus mengintegrasikan rangkaian pembelajaran krusial dari insiden-insiden nyata ini ke dalam silabus materi kursus SEC522: mencakup bagaimana cara mengevaluasi risiko secara tepat, bagaimana mekanisme pertahanan internal semisal ASLR sanggup memitigasi bahaya, serta menyingkap alasan mendasar mengapa perangkat keras jaringan appliance akan selalu menjadi sasaran empuk yang rentan disusupi penyerang.
Mempertahankan Segala Sesuatu yang Berjalan di Atas HTTP
Saya akan mengajar secara langsung dalam program kursus pelatihan intensif SEC522: Application Security: Securing Web Applications, APIs, and Microservices pada gelaran konferensi akbar SANS Cyber Defense Initiative 2026, yang diselenggarakan sepanjang tanggal 14-18 Desember di Washington, D.C., maupun yang dapat diikuti secara jarak jauh melalui format Live Online. Kurikulum pembelajaran mendalam ini dibuka dengan pengupasan tuntas cara kerja mendasar protokol HTTP, termasuk standar protokol generasi baru HTTP/2 serta HTTP/3, mengupas penanganan alur proses unggah berkas, proteksi keamanan API, hingga pengamanan titik akhir kecerdasan buatan melalui 17 sesi praktikum lab langsung dan ditutup tantangan Defend the Flag. Silabus komprehensif ini dirancang khusus bagi siapa pun yang mengemban mandat mengamankan ekosistem aplikasi web, tanpa memandang apakah mereka yang menulis baris kode program tersebut atau bukan.
Segera daftarkan diri Anda sekarang juga untuk mengikuti kelas SEC522 pada perhelatan SANS Cyber Defense Initiative 2026.
Catatan Redaksi: Artikel ulasan teknis ini disusun secara khusus dan dikontribusikan langsung oleh Dr. Johannes Ullrich, menjabat sebagai Dekan Riset resmi pada institusi pendidikan terkemuka SANS Technology Institute.