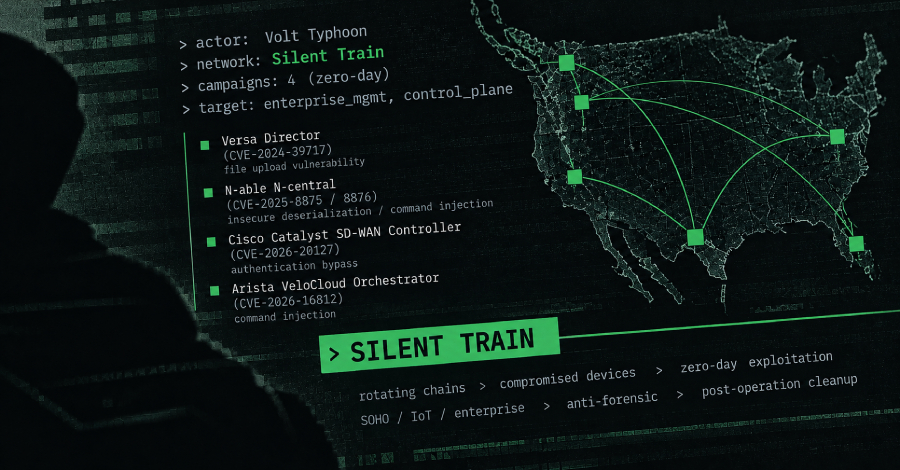
Kelompok spionase siber yang berafiliasi dengan negara China, Volt Typhoon, telah dikaitkan dengan jaringan akses terselubung bernama Silent Train yang saat ini telah dilumpuhkan, di mana infrastruktur tersebut dimanfaatkan untuk eksploitasi kerentanan zero-day serta mengamankan akses strategis.
"Pertama kali teridentifikasi pada akhir tahun 2023, Silent Train memanfaatkan rangkaian perangkat SOHO, IoT, dan infrastruktur korporat yang telah disusupi secara bergulir," ungkap Lumen Technologies Black Lotus Labs dalam laporan yang dibagikan kepada The Hacker News. "Jaringan ini menerapkan teknik anti-forensik, kompartementalisasi operasi, dan pembersihan jejak pasca-operasi guna meminimalkan deteksi serta atribusi."
Tujuan utama dari arsitektur rahasia ini adalah memfasilitasi tahapan serangan krusial seperti eksploitasi celah keamanan, pencurian kredensial, eksfiltrasi data, serta mempertahankan akses berkelanjutan ke dalam lingkungan target korban. Aktivitas berbahaya ini sangat menonjol karena dua alasan utama yang sangat signifikan –
Ratusan korban telah teridentifikasi mencakup penyedia telekomunikasi, instansi pemerintah, kontraktor pertahanan, layanan komunikasi satelit dan misi penting, universitas, perusahaan teknologi informasi, hingga infrastruktur kritis seperti air bersih, energi, transportasi darat, maritim, perkeretaapian, penerbangan, serta layanan darurat.
Volt Typhoon (dikenal pula dengan nama Bronze Silhouette, Insidious Taurus, UNC3236, Vanguard Panda, dan Voltzite) merupakan nama yang disematkan kepada kelompok spionase yang disponsori negara China, terkenal karena penargetan intensif terhadap jaringan infrastruktur kritis, terutama sektor komunikasi, energi, transportasi, serta sistem pengelolaan air dan air limbah.
Telah aktif setidaknya sejak tahun 2021, kelompok ancaman ini sebelumnya terpantau mengeksploitasi kerentanan unggah berkas pada sistem Versa Director sebagai celah zero-day (CVE-2024-39717) guna menyebarkan web shell kustom bernama VersaMem yang dirancang untuk memanen kredensial serta membuka akses masuk ke para pelanggan hilir.
Temuan terbaru dari Black Lotus Labs mengungkapkan bahwa kelemahan keamanan tersebut hanyalah satu dari empat operasi kampanye zero-day terkonfirmasi yang dijalankan kelompok penyerang melalui Silent Train. Adapun tiga celah kerentanan lainnya tercantum di bawah ini –
Secara terpisah, Volt Typhoon juga dicurigai kuat telah mengeksploitasi kerentanan yang kemungkinan besar berstatus zero-day pada sistem Quest KACE sebelum celah tersebut resmi ditambal pada Oktober 2025. Operasi siber khusus ini diperkirakan telah berdampak langsung pada lebih dari 30 target korban.
"Silent Train dibangun di sekitar rantai perangkat SOHO, IoT, dan korporat terkompromi yang dirotasi secara cepat, dieksploitasi sesuai kebutuhan operasional, diterapkan pada sasaran yang dipilih secara cermat, dibersihkan total setelah setiap operasi, dan diperbarui terus-menerus," jelas pihak Black Lotus Labs.
"Model arsitektur operasional seperti ini memungkinkan Volt Typhoon melancarkan aksi eksploitasi serta pasca-eksploitasi dengan tingkat keamanan operasional yang luar biasa tinggi, sekaligus meminimalkan peluang terjadinya deteksi sistem pertahanan, atribusi pelacakan forensik, maupun tindakan disrupsi penegak hukum."
Karakteristik mendasar yang menjadi ciri khas utama dari serangan-serangan ini adalah penargetan berulang terhadap sistem-sistem yang mampu membuka gerbang visibilitas menyeluruh, kendali administratif, dan akses penetrasi mendalam di seluruh jaringan korporat besar yang memiliki nilai strategis vital bagi Amerika Serikat.
Hal yang sangat menarik perhatian adalah kapabilitas akses terselubung ini mulai terbentuk sekitar November 2023, tepat beberapa pekan sebelum gelombang disrupsi pertama dilancarkan terhadap KV-botnet, yakni sebuah botnet IoT yang terhubung dengan sejumlah kelompok spionase siber bentukan China, termasuk Volt Typhoon.
Aktivitas operasional jaringan Silent Train tercatat melonjak tajam menyusul tindakan disrupsi tahap kedua terhadap botnet tersebut pada akhir Januari 2024, di mana mereka secara simultan beralih ke infrastruktur bersifat efemer yang terdiri atas bermacam-macam jenis perangkat lintas wilayah geografis global.
"Alih-alih terus bergantung pada pemanfaatan infrastruktur persisten konvensional, Volt Typhoon beralih ke skema kerja baru yang memanfaatkan rantai perangkat kompromi sekali pakai yang dapat dibangun ulang sewaktu-waktu sesuai kebutuhan," terang Black Lotus Labs. "Volt Typhoon secara cepat merakit dan membongkar infrastruktur sementara, menghasilkan kerangka kerja terkompartemen yang tangguh, aman, dan sangat ampuh melindungi akses berharga."
Dijelaskan sebagai sebuah "kerangka kerja berlapis multi-hop," Silent Train dirancang agar para operator Volt Typhoon dapat meneruskan lalu lintas data berbahaya melalui beberapa perangkat relay sebelum mencapai target akhir, bertujuan menyamarkan titik asal serangan dari pantauan korban maupun tim analis pertahanan siber. Setiap simpul dalam rantai koneksi tersebut menjalankan peranan yang spesifik –
Tak kurang dari 27 kategori perangkat, mulai dari perangkat keras SOHO dan IoT (misalnya TP-Link, Intelbras, Ruckus Wireless, SATO, NETGEAR, Zyxel, dan Cambium) hingga berbagai platform tingkat korporat (seperti Fortinet, Cisco, PRTG, Mirth Connect, dan CyberPanel), telah disusupi dan didaftarkan ke dalam jaringan rahasia ini.
"Silent Train sangat menonjol berkat disiplin operasionalnya yang ketat, berfokus pada sesi jangka pendek yang dikelola mandiri alih-alih memanfaatkan relay persisten atau infrastruktur C2 statis," beber Black Lotus Labs. "Untuk membangun sesi ini, operator mengeksploitasi antarmuka web terbuka pada SOHO, IoT, dan simpul relay lain, lalu hanya memasang perkakas minimal yang diperlukan untuk mengaktifkan akses SSH berantai melalui simpul terkompromi."
"Komponen ini mencakup layanan SSH sementara, kunci autentikasi, berkas konfigurasi, serta perkakas 'live off the land'. Di akhir setiap sesi operasi, mereka menghapus seluruh artefak digital dan merombak rantai operasional tanpa meninggalkan jejak. Rata-rata sesi Silent Train hanya berlangsung sekitar empat jam, bahkan beberapa sesi berlangsung cuma beberapa menit."
Aspek penting lain yang terungkap adalah penetapan tipe perangkat tertentu pada posisi hierarki khusus dalam sistem Silent Train. Sebagai contoh, modem Intelbras ditemukan hanya berfungsi eksklusif sebagai simpul relay perantara, sementara perangkat Netgear Orbi dan Fortinet FortiGate bertindak sebagai titik perantara serta titik keluar berbasis di AS yang berinteraksi langsung dengan sistem korban.
Dengan kata lain, keseluruhan infrastruktur ini mencerminkan kompartementalisasi berlapis yang sangat terencana, membatasi tipe perangkat tertentu pada fungsi tetap sementara infrastruktur pendukung di bawahnya terus berganti seiring berjalannya waktu demi menyulitkan analisis atribusi pihak keamanan siber.
Kendati demikian, memasuki awal tahun 2025, Silent Train diyakini telah berevolusi dari jaringan relay yang sepenuhnya efemer menjadi arsitektur hibrida terstruktur yang mempertahankan perangkat kelas korporat selama rata-rata satu hingga tiga bulan, menggantikan kebiasaan merombaknya seusai setiap penugasan serangan.
Pematangan platform spionase berikutnya memperkenalkan varian terowongan balik (reverse-tunnel) yang memanfaatkan perangkat proxy sumber terbuka seperti Chisel dan FRP untuk menyalurkan lalu lintas dari perangkat yang terinfeksi langsung menuju infrastruktur tingkat atas kelompok penyerang.
Di wilayah Amerika Serikat, kawasan Hawaii, California, dan Texas muncul sebagai target fokus utama operasi Silent Train, yang didorong oleh kenyataan bahwa negara-negara bagian tersebut menampung instalasi militer besar, infrastruktur telekomunikasi utama, kantor kontraktor pertahanan, penyedia komunikasi satelit, serta jaringan logistik paling vital.
"Karakteristik korban mengindikasikan upaya terencana untuk mempertahankan akses berkelanjutan ke ekosistem kritis pendukung pertahanan, logistik, telekomunikasi, operasi militer serta sipil, terutama selama masa eskalasi ketegangan geopolitik atau krisis di kawasan Indo-Pasifik," pungkas Black Lotus Labs.
"Gambaran utuh yang dihasilkan memperlihatkan sebuah kerangka kerja terstruktur rapi yang dibangun khusus untuk memperoleh, melindungi, dan melanggengkan akses strategis dalam skala masif. Melalui penargetan berulang platform manajemen terpusat serta teknologi control plane, Silent Train membuktikan bagaimana Volt Typhoon secara sistematis memburu dan mempertahankan akses ke jaringan-jaringan paling krusial di Amerika Serikat."