Sebuah teknik kerentanan zero-day baru yang belum ditambal bernama FastUnlock memungkinkan individu dengan akses fisik langsung ke komputer Windows yang terkunci untuk mengeksekusi program tanpa login. Pengguna metode tersebut hanya memperoleh hak akses akun terbatas, bukan kendali administrator penuh pada perangkat tersebut.
Metode pengabaian keamanan ini dipublikasikan kemarin oleh seorang peneliti yang memakai nama alias MSNightmare serta Nightmare Eclipse. Perusahaan keamanan endpoint ThreatLocker langsung menguji prosedur itu di hari yang sama dan mengonfirmasi bahwa trik tersebut memang berfungsi.
Hingga saat ini belum ada perbaikan resmi yang dirilis oleh pihak Microsoft. Selain itu, belum ada indikasi yang memperlihatkan bahwa metode tersebut pernah dieksploitasi dalam skenario serangan nyata di dunia nyata.
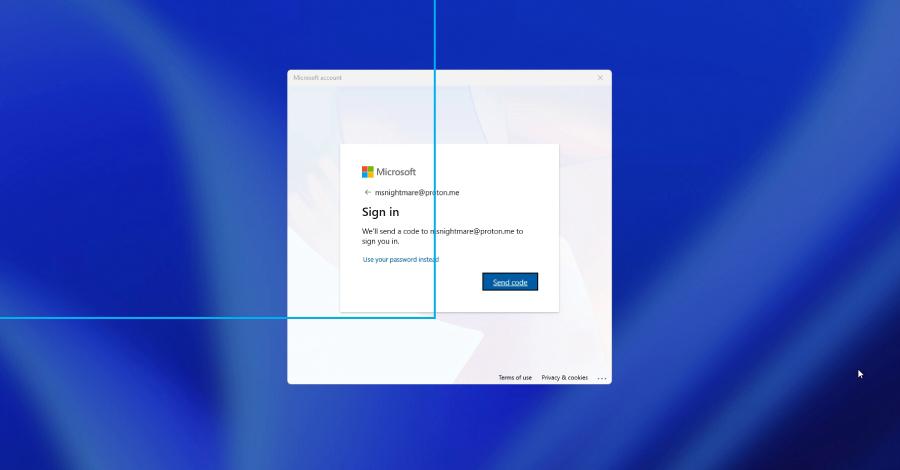
Eksploitasi ini tidak berdampak pada seluruh perangkat secara sembarangan. Metode ini mensyaratkan kontak fisik langsung dengan PC target serta keberadaan akun Microsoft yang bisa dijangkau melalui menu pemulihan di layar penguncian. Pelaku juga memanfaatkan Narrator, yakni fitur pembaca layar bawaan Windows, untuk menjelajahi layar terkunci.
Melalui pengujian internalnya, ThreatLocker berhasil mencapai tahap mengeksekusi sebuah program langsung dari layar terkunci lewat akun terbatas yang diidentifikasi sebagai WSIAccount, yang mereka tegaskan sebagai "bukan akun administrator."
Laporan pengungkapan sang peneliti di GitHub terbilang cukup singkat, hanya menyertakan rekaman video dengan penjelasan tertulis yang minim. Oleh karena itu, gambaran paling gamblang mengenai dampak celah keamanan ini berasal dari serangkaian pengujian independen yang dilakukan ThreatLocker.
Sejumlah besar komputer Windows sejatinya telah mengamankan ruang penyimpanan menggunakan BitLocker. Sayangnya, dalam konfigurasi standar, enkripsi tersebut tidak lantas membuat perangkat kebal dari celah ini. Modul perangkat keras TPM secara otomatis membuka kunci penyimpanan saat sistem dinyalakan, sehingga ketika layar kunci tampil, berkas sudah dalam kondisi terbaca dan pembajakan dapat berlangsung saat itu juga. Petunjuk dokumentasi TPM milik Microsoft sendiri mengonfirmasi model ini, di mana penyimpanan terbuka "tanpa harus memasukkan PIN."
Metode FastUnlock tidak meretas enkripsi tersebut atau mencuri kuncinya. Teknik ini bekerja pada sistem yang drive-nya sudah terbuka secara normal melalui prosedur biasa, yang dampaknya lebih ringan daripada membobol enkripsi data secara langsung, tetapi tetap membahayakan jika perangkat fisik dikuasai pihak asing.
Syarat-syarat tadi, yakni kepemilikan akses fisik serta akun Microsoft yang terhubung, merupakan pemicu utama kerentanan perangkat. Belum ada daftar resmi versi Windows mana saja yang terdampak, sehingga perangkat apa pun yang memenuhi ketentuan tadi harus dipandang berisiko sampai pengumuman lanjutan keluar.
Langkah Pencegahan Saat Ini
Mengingat belum ada patch keamanan yang tersedia, tindakan perlindungan berfokus pada penjagaan akses fisik dan pengetatan keamanan saat proses startup.
Panduan penanganan Microsoft menyarankan penerapan PIN awal saat perangkat menyala, disertai kebiasaan mematikan daya penuh atau mengaktifkan mode hibernasi saat menghadapi risiko penyerang langsung. Pengguna disarankan terus memantau perilisan patch resmi untuk segera dipasang begitu diterbitkan.