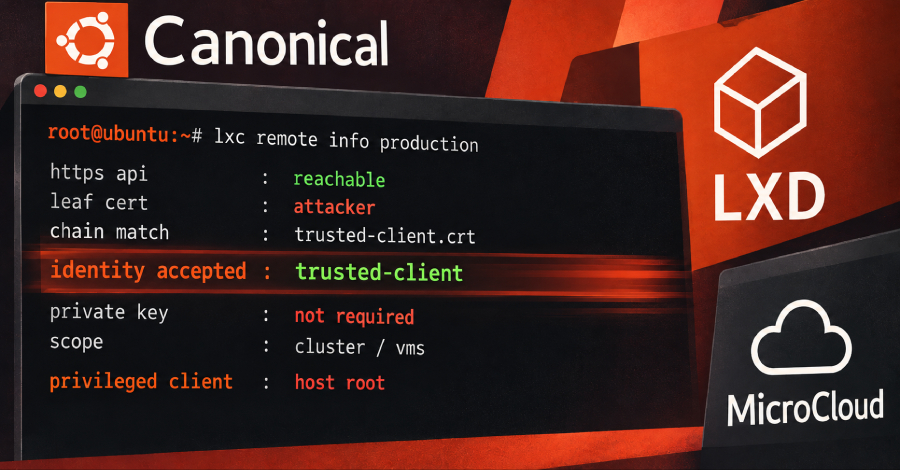
Sebuah kerentanan dengan tingkat keparahan luar biasa ditemukan pada sistem Canonical LXD dan MicroCloud, yang memberikan peluang bagi pihak ketiga jahat untuk masuk menyamar sebagai pengguna sah yang tepercaya tanpa memerlukan kunci privat pengguna terkait. Supaya eksploitasi berjalan mulus, pelaku hanya perlu memperoleh akses jaringan menuju antarmuka pemrograman aplikasi HTTPS milik server serta memegang salinan berkas sertifikat publik dari klien bersangkutan.
Ketika peretas sukses menerobos ke dalam ekosistem, mereka dapat leluasa bertindak memakai mandat akun korban, sekaligus memperoleh wewenang penuh atas konfigurasi kluster berserta mesin-mesin virtual di dalamnya. Situasi akan bertambah fatal apabila akun target mengantongi hak akses tinggi; pihak Canonical menyatakan bahwa penyerang berpeluang besar merebut kendali penuh serta mendapatkan "root access to the host machine".
Permasalahan keamanan tingkat tinggi ini didaftarkan di bawah kode identifikasi CVE-2026-112816 dan menyandang nilai keparahan puncak CVSS 10.0. Menanggapi ancaman gawat ini, Canonical langsung meluncurkan edisi pembaruan mutakhir untuk menambal kelemahan di kedua platform piranti lunak tersebut.
Mekanisme Terjadinya Kerentanan
Pada dasarnya, LXD dan MicroCloud memberikan fasilitas bagi klien jarak jauh untuk mengakses sistem API melalui otentikasi timbal balik berbasis mutual TLS, suatu mekanisme pengamanan di mana setiap pihak mengirimkan sertifikat digital untuk memvalidasi keabsahan identitas masing-masing. Klien baru dinyatakan absah dan tepercaya apabila sertifikat miliknya terdaftar secara resmi di dalam repositori kepercayaan server, yakni daftar otoritas identitas yang dapat diterima.
Kelemahan fatal terletak pada cara logika server memverifikasi berkas sertifikat tersebut. Server memeriksa seluruh rantai sertifikat yang dikirimkan klien lalu mencocokkannya dengan trust store lokal; ironisnya, sambungan TLS sejatinya hanya mengonfirmasi kepemilikan kunci privat atas sertifikat paling ujung atau leaf certificate. Adapun elemen sertifikat lain dalam rangkaian tersebut hanyalah berkas tambahan yang bebas dilampirkan semau klien.
Celah inilah yang dimanfaatkan penyerang. Mereka cukup mengambil sertifikat publik klien tepercaya—yang notabene tidak bersifat rahasia—lalu menyematkannya tepat di belakang sertifikat milik mereka sendiri di rantai TLS. Server secara keliru mempercayai lampiran tersebut dan langsung menyambut peretas sebagai pengguna resmi.
Siapa Saja yang Terdampak Celah Ini?
Agar operasi eksploitasi berhasil dilakukan, pelaku membutuhkan dua kondisi utama: ketersediaan rute jaringan ke HTTPS API serta salinan berkas sertifikat publik dari pihak yang telah dipercaya oleh server.
Instalasi LXD mandiri pada dasarnya tidak memaparkan API ke jaringan publik secara otomatis. Layanan hanya memantau soket lokal kecuali jika pihak administrator mengaktifkannya lewat pengaturan core.https_address.
Sementara itu, MicroCloud yang mengintegrasikan beberapa unit server LXD ke dalam satu infrastruktur terpadu memiliki kelemahan spesifik. Canonical menjelaskan bahwa penyusup yang berhasil mencegat sertifikat publik milik suatu node anggota ketika sedang mendaftar ke kluster dapat langsung menggunakan berkas itu untuk masuk sebagai entitas tersebut.
Catatan CVE mengidentifikasi versi LXD 4.0.14, 5.0.10, 5.21.8, dan 6.9 sebagai versi terdampak sebelum pembaruan penambal dihadirkan. Canonical sendiri merilis versi perbaikan resmi berikut ini.
Asal mula penemuan masalah ini bukan berasal dari tim internal Canonical. Komunitas proyek Incus, yang merupakan percabangan independen dari LXD, pertama kali melaporkannya, lalu Canonical mengonfirmasi bahwa kekutu serupa berdampak pula pada LXD. Proyek Incus telah menuntaskan penanganan celah ini pada rilis versi 7.6.0.
Paket arsip Ubuntu asli untuk LXD tercatat tidak terdampak atau memang tidak didistribusikan secara bawaan, sehingga jalur pembaruan resmi sepenuhnya disalurkan melalui mekanisme rilis snap.
Hingga informasi ini diterbitkan, belum ditemukan indikasi bahwa celah berbahaya ini telah dieksploitasi dalam operasi nyata di dunia maya. Berdasarkan evaluasi dari Badan Keamanan Siber dan Infrastruktur AS (CISA) tertanggal 30 Oktober, tidak ada laporan serangan aktif; nama kerentanan belum masuk ke katalog Known Exploited Vulnerabilities CISA, serta kode eksploitasi fungsional belum beredar secara publik.
Para pengguna diimbau lekas memperbarui instalasi LXD dan MicroCloud ke versi yang telah diperbaiki. Bagi sistem yang memakai distribusi snap, proses dapat dijalankan melalui perintah terminal sudo snap refresh lxd serta sudo snap refresh microcloud.
Pihak Canonical mengingatkan bahwa beberapa rilis perbaikan berkala LXD masih dalam tahap transisi penyaluran dari saluran candidate menuju saluran stable ketika buletin diterbitkan. Oleh karena itu, pengelola server wajib memverifikasi ulang versi yang terpasang selepas pembaruan ketimbang langsung berasumsi tambalan sudah aktif bekerja.
Peringatan dari Canonical tidak mencantumkan solusi darurat sementara untuk LXD. Mengingat penyerangan mutlak menuntut jangkauan jaringan menuju API, membatasi pihak-pihak yang dapat menghubungi port tersebut dapat menekan potensi bahaya sebelum patch terpasang. Proyek Incus turut menggarisbawahi bahwa konfigurasi lunak tidak bisa menyelesaikan persoalan ini, dan pembatasan akses koneksi ke arah listener adalah satu-satunya benteng pengaman.
Seluruh pemakai perangkat lunak Incus sangat dianjurkan beralih ke rilis 7.6.0, yang tidak hanya menambal celah kritis ini melainkan turut menuntaskan 17 persoalan keamanan lainnya.