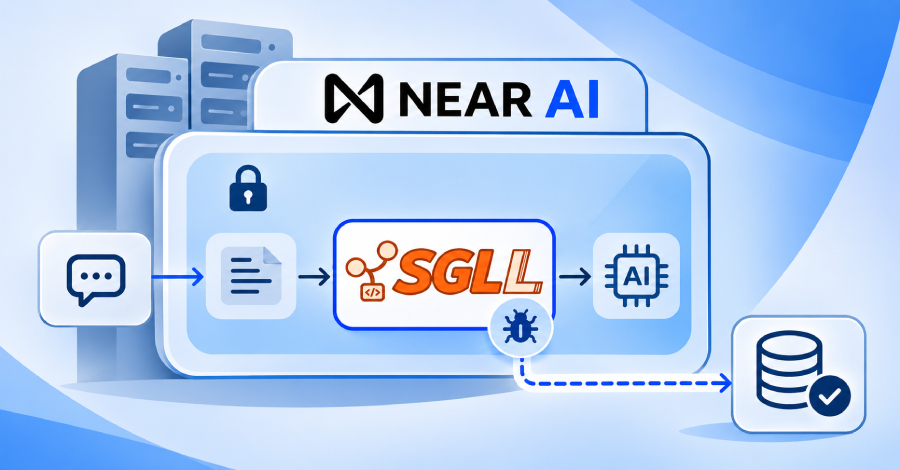
Seorang peretas menyalahgunakan celah keamanan eksekusi kode jarak jauh pada mesin inferensi sumber terbuka SGLang untuk menjalankan instruksi berbahaya di salah satu peladen inferensi milik NEAR AI pada Minggu lalu.
Pihak pengelola mengungkapkan awal pekan ini bahwa peretas berpotensi memantau lalu lintas data yang sedang diproses di mesin tersebut pada hari kejadian. Data tersebut bahkan mencakup transmisi informasi dalam mode rahasia, yaitu pengaturan pemrosesan di dalam Trusted Execution Environment (TEE) yang sejatinya dirancang guna menjaga privasi mutlak, bahkan dari pantauan pengelola platform itu sendiri.
Meski demikian, pihak penyedia layanan menegaskan bahwa mekanisme TEE "tidak menjamin proteksi dari kerentanan program aplikasi yang berjalan di dalam lingkungan tersebut." Berhubung perangkat lunak SGLang dioperasikan langsung dari dalam TEE, penyusup sukses mengintip rangkaian permintaan yang keluar masuk di sana.
Meskipun jalur peretasan tersebut kini telah dinonaktifkan sepenuhnya, pelaku kejahatan siber sempat menyusup lebih jauh ke dalam infrastruktur jaringan komputer internal organisasi tersebut.
Pelaku berhasil membobol sistem internal yang menopang Private Chat, sebuah layanan lama yang sebenarnya telah dihentikan pengembangannya. Berdasarkan investigasi awal, pihak internal memastikan penyusup mengunduh berkas profil dari sekitar 100 pengguna terdaftar. Rincian data tersebut mencakup alamat email, nama pemilik akun, serta informasi saldo dompet dan paket langganan pada beberapa pengguna tertentu.
Manajemen menegaskan sejauh ini belum ditemukan bukti yang menunjukkan adanya peretasan terhadap riwayat obrolan tersimpan maupun dokumen unduhan di Private Chat.
Selain menyasar layanan obrolan, peretas juga menjangkau 18 agen AI yang ditempatkan pada infrastruktur versi terdahulu NEAR AI Agents yang belum mengadopsi sistem TEE milik perusahaan. Dari belasan agen tersebut, pelaku menggasak sejumlah data penting yang meliputi rekaman percakapan, berkas konfigurasi, serta log sistem.
Dua kunci API layanan NEAR AI Cloud milik pengguna ditemukan sempat terekspos di dalam dokumen log. Pihak berwenang telah membatalkan masa berlaku kedua kunci tersebut.
Begitu serangan teridentifikasi, pengelola langsung mencabut izin semua sesi aktif serta kredensial milik pengelola sistem, mengganti seluruh token milik agen, dan memutus koneksi Private Chat. Berdasarkan laporan investigasi resmi, perusahaan juga telah mendistribusikan berkas perbaikan untuk kerentanan SGLang ke seluruh peladen inferensi, memperbarui sisa kredensial keamanan lainnya, serta menuntaskan audit forensik menyeluruh.
Akses menuju platform NEAR AI Cloud kini telah beroperasi normal kembali. Insiden kerentanan ini juga telah dilaporkan ke pengembang proyek SGLang. Namun, rincian nomor identifikasi CVE resmi, daftar versi SGLang yang bermasalah, maupun kejelasan rilis perbaikan resmi dari tim pengembang aplikasi tersebut belum dibeberkan ke publik.
Pemberitahuan resmi telah dikirimkan secara langsung kepada para pemilik akun serta pengelola agen yang terbukti terdampak peretasan. Para korban dihubungi melalui alamat [email protected] yang memuat langkah mitigasi teknis. Sebagai langkah antisipasi, pihak pengelola mengimbau seluruh pengguna untuk lebih waspada terhadap pesan mencurigakan tak terduga yang membahas status akun atau perubahan saldo.
Melalui rilis klarifikasi lanjutan kemarin, organisasi menyampaikan bahwa pihak yang tidak menerima pemberitahuan tidak perlu melakukan tindakan pengamanan tambahan. Namun demikian, perusahaan belum mengonfirmasi apakah pengguna yang permintaannya melintasi peladen terdampak pada Minggu lalu turut menerima surel peringatan tersebut.
Dalam laporan teknologi tertanggal 15 Oktober lalu, pengembang peramban Brave membeberkan bahwa asisten kecerdasan buatan Leo miliknya menjalankan percakapan dengan model GLM 5.3 Flash melalui TEE yang dikelola oleh NEAR AI.
Hingga sekarang, pihak NEAR AI belum mengonfirmasi apakah peladen yang terkena serangan tersebut turut menangani sebagian dari riwayat interaksi obrolan dari peramban Brave itu.