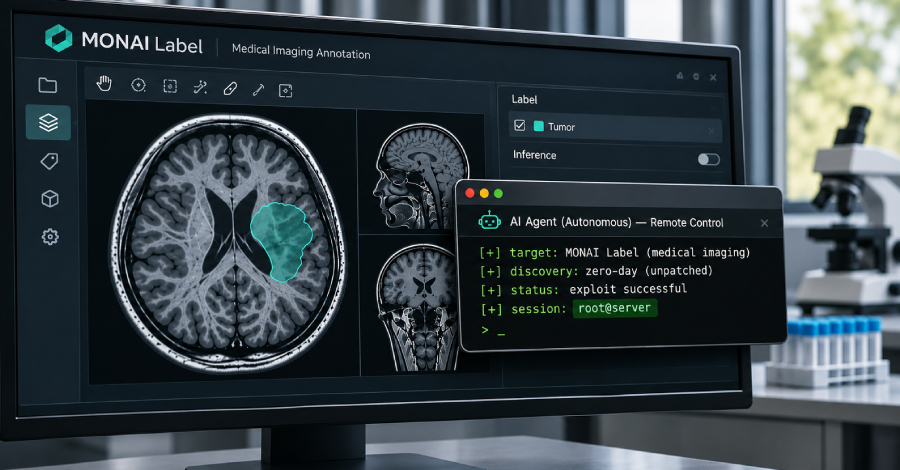
Kelompok peretas yang dicurigai terafiliasi dengan China telah mengerahkan agen kecerdasan buatan otonom guna mengidentifikasi celah keamanan baru pada MONAI Label, sebuah platform server pemrosesan citra medis sumber terbuka. Aksi tersebut memungkinkan pelaku menguasai hak akses root pada server milik sebuah universitas, sebagaimana diungkapkan oleh Amazon Threat Intelligence pekan ini.
Kerentanan berbahaya ini memberikan ruang bagi penyerang tanpa akun untuk menuliskan berkas langsung di luar direktori penyimpanan semestinya. Masalah keamanan ini berdampak pada MONAI Label versi 0.8.5 beserta edisi-edisi terdahulu dalam konfigurasi standar, yang secara bawaan beroperasi tanpa menerapkan mekanisme autentikasi.
Para pengembang proyek memang telah menggabungkan perbaikan teknis ke dalam repositori kode sumber mereka. Meski demikian, hingga saat ini masih belum tersedia paket rilis pembaruan resmi yang siap diunduh dan dipasang oleh para pengguna umum.
MONAI Label sendiri merupakan aplikasi server yang banyak dimanfaatkan oleh kalangan peneliti untuk menandai data pemindaian medis dan melatih model komputasi pencitraan. Perangkat lunak ini berjalan secara independen dan terpisah dari ekosistem kerangka kerja MONAI yang berskala lebih luas.
Kelemahan tersebut berakar pada celah pembacaan jalur berkas atau path-traversal di bagian sistem yang menangani penyimpanan unggahan gambar beserta labelnya. Identifikasi berkas yang dikirimkan oleh pemanggil langsung disambungkan ke direktori penyimpanan lalu ditulis ke media penyimpanan fisik tanpa proses verifikasi apakah lokasinya tetap berada di dalam folder yang sah.
Server tersebut mengeksekusi operasi penulisan dengan hak akses sesuai akun yang menjalankannya, sehingga penyerang pada dasarnya tidak bisa menulis di sembarang tempat pada mesin target. Kendati demikian, keberadaan lokasi pengaturan atau kode yang dapat ditulisi mampu membuka celah fatal untuk menjalankan eksekusi perintah secara bebas. Lantaran sistem login dinonaktifkan secara standar, klien mana pun yang terhubung ke jaringan server bisa mengeksekusi proses penulisan berbahaya ini. Versi 0.8.5 serta varian sebelumnya dipastikan terdampak.
Amazon merekonstruksi rentetan intrusi siber ini usai mendeteksi dasbor kontrol operasional milik peretas bernama Cairn yang terhubung langsung ke internet tanpa perlindungan kata sandi. Cairn merupakan kerangka kerja sumber terbuka yang memanfaatkan agen AI guna bertindak sebagai penguji penetrasi otomatis. Panel yang terbuka tersebut mengekspos instruksi kerja, perintah teks, serta seluruh riwayat aktivitas dari agen cerdas tersebut.
Berdasarkan laporan insiden perusahaan, selama rentang waktu sekitar 48 jam pada bulan September, agen-agen kecerdasan buatan itu memetakan antarmuka sistem dan berhasil mencapai tahap penulisan berkas ke dalam server hanya dalam kurun waktu kurang lebih 11 menit.
Agen buatan tersebut beroperasi secara mandiri tanpa memerlukan petunjuk mendetail di tiap langkah. Operator penyerang hanya memberikan tujuan akhir untuk mendapatkan akses shell serta menentukan entitas sasaran, sementara strategi beserta taktik penyerangan dipilih dan ditentukan sendiri secara fleksibel oleh sistem otonom tersebut.
Pihak penyelidik menghubungkan aksi serangan siber ini kepada aktor yang berafiliasi dengan China dengan tingkat keyakinan moderat. Kesimpulan ini didasarkan pada temuan instruksi perintah dalam aksara Mandarin Sederhana, konfigurasi zona Waktu Standar China, serta pemilihan target yang diduga kuat selaras dengan kepentingan strategis kawasan tersebut. Meski begitu, tim forensik belum mengaitkannya secara spesifik dengan sindikat kriminal tertentu maupun memastikan keterlibatan langsung aparatur pemerintah setempat.
Keberhasilan merebut shell tingkat root terjadi di fase berikutnya, bukan dalam rentang awal 11 menit tersebut. Pada sesi lanjutan yang terpisah, agen AI mengeksploitasi celah serupa guna menanamkan sebuah berkas khusus yang dirancang untuk dieksekusi Python secara otomatis ketika sistem baru menyala. Pelaku kemudian mengaktifkan fungsi pelatihan model yang memicu jalannya proses Python baru, yang secara otomatis memuat skrip berbahaya tersebut dan membalikkan koneksi shell berhak istimewa root kepada penyerang.
Kendali penuh root ini terkonfirmasi menimpa satu infrastruktur server universitas tertentu. Terjadinya hal serupa pada server MONAI Label lain sangat bergantung pada konfigurasi pengoperasian sistem serta sejauh mana batasan kewenangan yang dipegang oleh akun layanan terkait.
Dalam sesi peretasan berikutnya, pengendali memberikan jalan masuk berupa terowongan jaringan menuju infrastruktur universitas kedua yang menggunakan software serupa. Pihak Amazon meyakini institusi kedua tersebut ditembus menggunakan metode yang sama, kendati konfirmasi resmi atas keberhasilan kompromi kedua ini belum sepenuhnya terverifikasi.
Para pemelihara aplikasi telah mengakui keberadaan celah fatal ini dan menggabungkan perbaikan kode sumber pada tanggal 19 Oktober. Penambalan tersebut memastikan proses pengunggahan berkas terkunci di dalam direktori yang diizinkan sekaligus memblokir nama berkas yang kosong atau yang diawali simbol titik.
Peringatan keamanan yang mereka umumkan awal pekan ini masih belum mencantumkan versi rilis yang telah diperbaiki dan menyebutkan pembaruan utuh baru akan hadir pada versi rilis mendatang. Catatan versi terbaru di repositori masih tertahan di versi 0.8.5 keluaran tahun 2024, mengingat perbaikan dalam kode mentah berbeda dengan paket biner yang siap diinstal pengguna.
Celah berisiko tinggi tersebut saat ini secara formal tercatat di registri keamanan global sebagai CVE-2026-133968 yang dirilis pekan ini dengan nilai skor kritis 9,8 dari skala 10. Pengumuman pada repositori proyek saat ini masih memperlihatkan belum adanya nomor CVE resmi, yang murni disebabkan oleh jeda keterlambatan pembaruan halaman dokumentasi internal semata.
Selama belum tersedianya paket pembaruan yang siap dipasang, langkah pencegahan paling realistis yang dapat diambil adalah menutup aksesibilitas publik serta membatasi ruang jelajah server yang berpotensi terkompromi:
Ulasan menyeluruh yang dipaparkan oleh pihak penyidik Amazon ini disusun secara eksklusif berdasarkan rekonstruksi internal mereka dan belum ditinjau oleh pihak independen luar. Data temuan tidak mengindikasikan adanya pencurian catatan atau berkas pemindaian pasien, tidak memperlihatkan infiltrasi pada infrastruktur sistem klinis operasional, dan belum menunjukkan penetrasi pelaku di luar institusi akademik yang disebutkan.
Operasi digital yang dijalankan aktor peretas ini juga mencakup sejumlah kegagalan aksi di beberapa tahapan. Keberhasilan merebut kontrol root pada satu mesin universitas tertentu tidak dapat digeneralisasi sebagai hasil mutlak pada setiap instalasi MONAI Label.