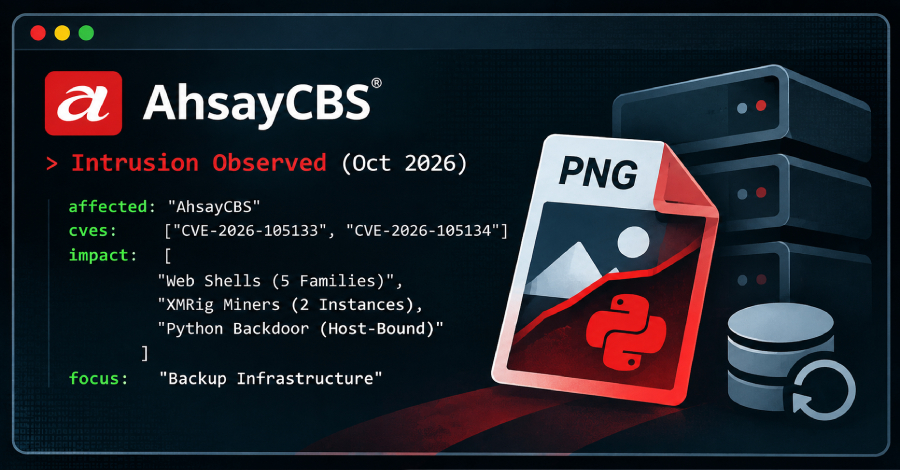
Pakar keamanan siber membongkar rincian aksi peretasan yang menyalahgunakan dua celah keamanan pada AhsayCBS guna menanamkan program berbahaya berbasis Python, meski kerentanan tersebut kini telah ditambal.
Aktivitas siber yang dideteksi oleh tim Huntress pada awal Oktober 2026 ini memanfaatkan gabungan kerentanan CVE-2026-105133 serta CVE-2026-105134. Rangkaian eksploitasi ini memungkinkan pelaku menembus autentikasi sekaligus mengeksekusi perintah sewenang-wenang di komputer korban. Pembaruan keamanan resmi untuk kedua bug itu baru diluncurkan Ahsay Backup pada pertengahan Oktober 2026.
Kedua celah sistem tersebut diduga kuat telah dieksploitasi sebagai zero-day. Platform pemantauan keamanan ini awalnya melihat pelaku menerapkan taktik serangan kilat serampangan untuk menempatkan web shell serta peranti penambang kripto XMRig ke dalam mesin yang dibobol.
"Meski begitu, peristiwa ini memperlihatkan operasi penyusupan yang jauh lebih luas serta direncanakan secara matang; pelaku menyusupkan shell di banyak lokasi, menyalakan dua peranti penambang berbeda, memasang alat tunneling, dan menaruh implan khusus, yang semuanya dilakukan pada peladen penyimpan cadangan data," tutur analis Huntress, Jonathan Semon.
Secara rinci, kelompok kriminal siber yang belum teridentifikasi tersebut dilaporkan meninggalkan lima varian web shell berbasis Jakarta Server Pages (JSP, sebelumnya JavaServer Pages) –
"Kamuflase [AhsayCBS.jsp] yang berpura-pura menjadi layanan internal penampil gambar bahkan menyertakan blok komentar yang menerangkan endpoint tanda air," papar tim Huntress. "Web shell ini hanya memakai objek implisit JSP serta penamaan kelas secara utuh, sehingga mampu dikompilasi pada kontainer servlet mana pun di Java Development Kit (JDK) 6 ke atas."
Serangan ini tidak cuma menyusupkan penambang XMRig yang memalsukan identitas sebagai Microsoft Edge, tetapi juga memasang penambang XMRig kedua ("kvm-agent.exe"). Program kedua ini dijalankan ulang setiap menit memakai scheduled task tingkat SYSTEM, lengkap dengan dompet digital dan kolam penambangan terpisah.
Unsur paling mencolok dalam pembobolan ini tertuju pada pintu belakang Python ("main.py"). Pintu belakang ini dirancang khusus agar hanya berfungsi di mesin korban dan tidak dapat dieksekusi di lingkungan sandbox maupun perangkat penguji milik analis.
Mekanisme proteksi tersebut berjalan dengan mengkalkulasi hash kriptografi SHA-256 dari MachineGuid perangkat, lalu mencari file penanda bernama identik di folder tempat skrip Python berada. Program kemudian menjalankan berkas DLL x64 di memori untuk menghubungi server pengendali C2 ("creepexplosiondarknight[.]com").
Agar tidak memicu alarm keamanan, rangkaian serangan turut menyetel pengecualian pada Microsoft Defender, sembari menaruh peranti tunneling (GOST dan Chisel) serta program kendali jarak jauh resmi (AnyDesk, Atera, dan Splashtop) demi mengamankan akses jangka panjang.
Berbagai petunjuk kuat menandakan kelompok peretas ini memang sengaja membidik server-server yang menyimpan atau mengelola data cadangan.
"Pada peladen Veeam terkait dalam jaringan yang sama, kami juga menemukan perintah yang serupa dengan modul pencuri kredensial Veeam milik NetExec: skrip PowerShell, yang tampaknya dipicu dari jarak jauh via WMI, memeriksa basis data PostgreSQL milik VeeamBackup untuk mengambil kredensial tersimpan lalu mendekripsinya dengan DPAPI," jelas Semon.
"Perangkat lunak pencadangan menyimpan kredensial penting bagi hypervisor, repositori, dan akun domain. Kami belum dapat memastikan total data login yang sukses dicuri, tetapi kombinasi penguasaan Ahsay dan pencarian kredensial Veeam menunjukkan pelaku memang sengaja mengincar infrastruktur backup, bukan secara kebetulan."