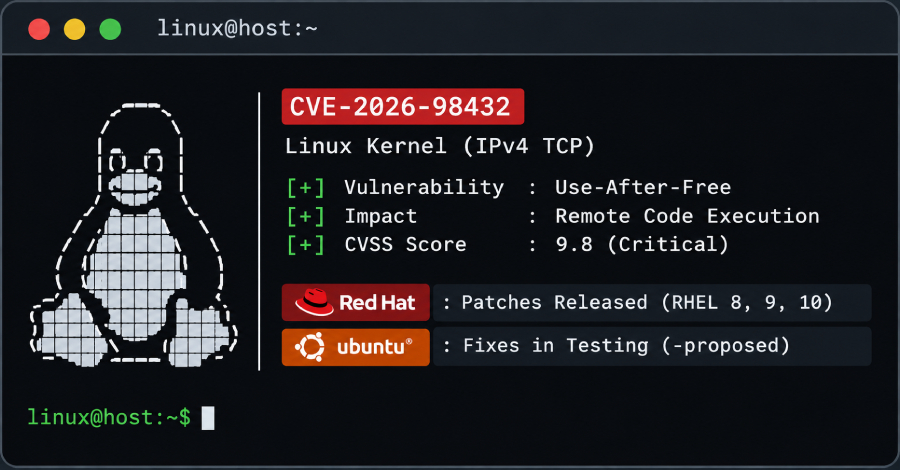
Pembaruan kernel guna mengatasi celah keamanan use-after-free pada kode IPv4 TCP Linux kini telah resmi diluncurkan untuk sistem Red Hat Enterprise Linux varian 8, 9, dan 10. Di sisi lain, perbaikan serupa bagi tiga rilis dukungan jangka panjang teranyar kepunyaan Ubuntu dilaporkan masih berada di saluran pengujian opt-in dan belum mengantongi tanggal peluncuran resmi pembaruan reguler.
Kerentanan berbahaya yang dilacak melalui kode CVE-2026-98432 ini dapat diakses oleh penyerang jarak jauh tanpa proses otentikasi serta mampu memicu eksekusi kode jarak jauh, demikian pernyataan resmi yang disampaikan pihak Red Hat bersama Canonical.
Tim CVE internal kernel Linux menetapkan tingkat keparahan celah ini pada skor 9,8 dari skala 10 CVSS. Red Hat, yang awalnya mencantumkan tingkat Moderate berskor 5,9, kini menaikkan status ancaman ke angka 9,8 dengan label Kritis. Masalah keamanan ini diketahui telah bersarang sejak kernel Linux versi 4.4, sementara perbaikan di tingkat upstream baru selesai digulirkan pada bulan Oktober.
Mengenal Karakteristik dan Cara Kerja Celah
Saat sebuah server menerima permintaan koneksi TCP IPv4, kernel mentransfer opsi IP dari paket permintaan masuk langsung ke soket yang baru terbentuk tanpa membuat salinan data terlebih dahulu. Apabila pihak klien mengirimkan kembali permintaan koneksinya pada saat prosesor lain masih membaca rangkaian opsi tersebut, kernel berisiko membaca blok memori yang sebenarnya telah dibebaskan.
Pelaku kejahatan siber dapat mengeksploitasi kondisi race condition tersebut dengan mengirimkan sejumlah paket permintaan koneksi yang membawa opsi IPv4 Record Route maupun opsi Timestamp menuju port TCP mana pun yang berstatus aktif mendengarkan koneksi. Serangan ini sama sekali tidak menuntut akses login pengguna. Sementara itu, protokol IPv6 pada jalur transmisi utama dinyatakan terbebas dari ancaman masalah ini.
Red Hat secara resmi menyalurkan pembaruan RHSA-2026:93414 untuk sistem RHEL 8, RHSA-2026:93412 bagi RHEL 9, serta rilis RHSA-2026:93413 untuk pengguna RHEL 10 pada 1 November. Para administrator diwajibkan melakukan pemulaian ulang perangkat atau reboot sistem seusai memasang paket keamanan tersebut.
Pihak Canonical menyampaikan informasi pada 2 November bahwa berkas perbaikan bagi Ubuntu edisi 22.04 LTS, edisi 24.04 LTS, dan rilis 26.04 LTS masih ditaruh pada repositori -proposed yang merupakan jalur pengujian berbasis kesediaan pengguna. Paket perbaikan pada direktori uji tersebut tidak akan terpasang ke dalam mesin server secara otomatis.
Canonical diketahui menjalankan prosedur pengujian pembaruan kernel secara menyeluruh pada lebih dari 2.000 unit server serta perangkat tersertifikasi sebelum akhirnya siap dialihkan ke saluran distribusi reguler, dan sejauh ini perusahaan belum menentukan jadwal rilis resminya.
Bagi administrator sistem yang membutuhkan tambalan keamanan tersebut dengan segera sebelum tiba di repositori publik standar dapat mengaktifkan repositori -proposed lalu memasang pembaruan kernel terkait menggunakan baris perintah yang sesuai.
Untuk memastikan apakah server telah beroperasi memakai kernel yang terlindungi, administrator cukup mencocokkan hasil luaran terminal dari perintah uname -r dengan daftar versi pembaruan resmi yang tercantum di tabel panduan rilis.
Distribusi lama seperti Ubuntu 20.04, versi 18.04, serta varian 16.04 terdata belum menerima paket perbaikan keamanan. Sistem operasi yang lebih lawas ini membutuhkan kepemilikan program Expanded Security Maintenance melalui jalur langganan Ubuntu Pro untuk memperoleh dukungan pembaruan.
Varian kernel khusus seperti Cloud, FIPS, dan kernel real-time Ubuntu sampai saat ini masih berstatus dalam pengerjaan sebagaimana tertera pada halaman rilis resmi Ubuntu CVE beserta target versinya, sementara publikasi blog resmi Canonical hanya mencakup pembaruan kernel generik saja.
Langkah Mitigasi Sementara
Sebagai langkah pengamanan darurat, Red Hat membagikan aturan nftables pada 30 Oktober guna menolak masuknya paket-paket IPv4 TCP yang memuat rangkaian opsi IP. Skema filter ini dinilai mampu menahan pemicu race condition yang dikenal, meski demikian pencegahan eksploitasi secara mutlak belum terjamin dan dapat berisiko mengganggu beban kerja sistem yang bergantung pada opsi IPv4 tertentu, sebut Red Hat.
Penyaringan lalu lintas jaringan tersebut hanya berfungsi mengamankan host fisik tempat aturan dijalankan secara langsung. Transmisi data antar kontainer yang berjalan di dalam host serupa masih bisa melewati aturan penyaringan tersebut, ungkap perwakilan tim kernel CIQ di milis diskusi oss-security.
Beberapa sumber luar menganjurkan penonaktifan Multipath TCP (MPTCP) sebagai solusi pencegahan darurat. Namun kelemahan kode faktanya bertempat pada alur IPv4 TCP dan bukan pada rancangan MPTCP, sehingga anjuran tindakan tersebut dipastikan tidak memadai, tegas Canonical. "Tim Keamanan Ubuntu meyakini bahwa pembaruan keamanan adalah satu-satunya mitigasi yang tepat."
Status Eksploitasi Terkini
Hingga sekarang belum ada laporan dari pihak vendor, badan CERT, maupun tim internal CVE kernel Linux mengenai insiden serangan siber aktif yang memanfaatkan celah ini. Kerentanan tersebut juga belum tercatat dalam daftar Known Exploited Vulnerabilities milik lembaga CISA per rilis tanggal 30 Oktober.
Anthropic pada 27 Oktober mengungkapkan bahwa model riset internal Claude generasi terkini yang belum diluncurkan publik sukses menciptakan kode eksploitasi root jarak jauh untuk membobol server Linux berfitur listener MPTCP, tanpa bantuan kredensial maupun interaksi pengguna. Pada simulasi pembuktian konsepnya, pembacaan kebocoran alamat kernel memakan durasi 48 menit dan perolehan shell root tercapai 5 menit berikutnya. Pihak Anthropic memutuskan tidak mempublikasikan kode eksploitasi tersebut.
Kode pembuktian konsep yang sekadar memicu race condition dan mendeteksi pantulan memori bebas oleh kernel pada tahap SYN-ACK kini telah beredar bebas di platform GitHub. Kode contoh tersebut tidak menyertakan skrip untuk melancarkan eksekusi kode program secara penuh.
Pihak penyedia Amazon Linux menetapkan skor keparahan celah ini pada tingkatan 8.1 berstatus Important, dengan penjelasan bahwa dampak utama serangan berpotensi memicu kegagalan sistem serta kerusakan memori. Distributor seperti Debian, Oracle Linux, serta SUSE telah menuntaskan pengiriman tambalan mereka sepanjang bulan Oktober. Seluruh paket sistem Amazon Linux sendiri telah menerima perbaikan berkala antara tanggal 24 hingga 30 Oktober.