Tim pertahanan siber Anda mungkin telah menambal serta memulihkan kerentanan dalam jumlah yang jauh lebih masif dari periode-periode terdahulu, namun anehnya tingkat risiko terjadinya pembobolan sistem di organisasi Anda nyaris tidak menunjukkan penurunan yang signifikan. Anda mendapati diri Anda terus-menerus membuang tenaga, jam kerja, dan sumber daya berharga hanya demi menangani temuan eksposur teknis yang sebenarnya mungkin tidak akan pernah dilirik apalagi dimanfaatkan oleh aktor ancaman dunia nyata, sementara pada saat yang bersamaan, rentetan eksposur dengan dampak bahaya nyata yang jauh lebih destruktif justru tertinggal menumpuk tanpa kepastian di antrean penanganan. Sebuah laporan mendalam dari Gartner® mengenai metodologi prioritisasi eksposur menggarisbawahi fakta bahwa kurang dari 10 persen kerentanan perangkat lunak yang tercatat benar-benar pernah dieksploitasi di alam liar, akan tetapi sebagian besar tim pengelola TI tetap memperlakukan hampir seluruh temuan tersebut sebagai insiden darurat yang wajib diselesaikan seketika itu juga. Laporan komprehensif tersebut turut menegaskan argumen krusial bahwa pemanfaatan skor CVSS secara terisolasi sama sekali tidak memadai untuk memproyeksikan probabilitas nyata terjadinya eksploitasi aktif maupun mengukur seberapa parah dampak finansial dan operasional yang sesungguhnya terhadap roda bisnis perusahaan.
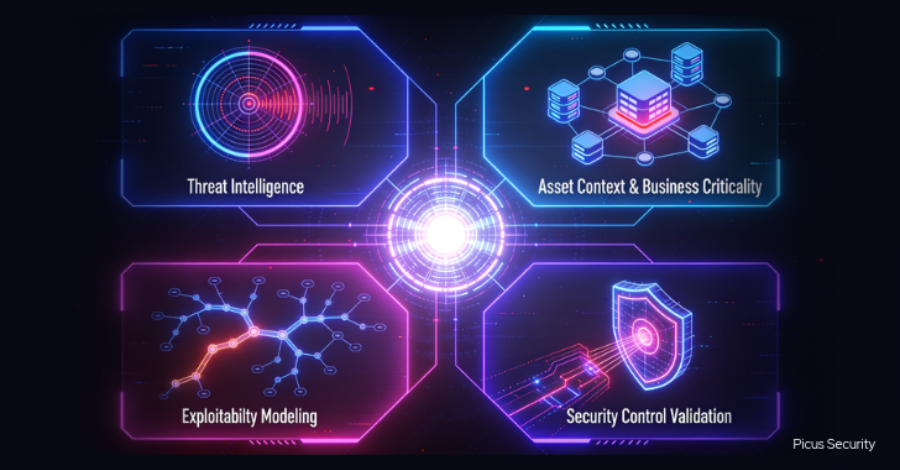
Gartner memberikan proyeksi strategis bahwa menjelang tahun 2028 kelak, organisasi dan korporasi modern yang secara konsisten mengalokasikan prioritas penanganan eksposur dengan memadukan intelijen ancaman termutakhir, konteks kekritisan aset, permodelan tingkat kemudahan eksploitasi, serta validasi ketahanan kontrol keamanan secara empiris, dipastikan sanggup memangkas probabilitas terjadinya peretasan sekurang-kurangnya 70 persen bila disandingkan langsung dengan entitas setara mereka yang masih saja bergantung semata-mata pada pengurutan kerentanan berbasis angka dasar skor CVSS. Mari kita bedah bersama secara mendalam bagaimana masing-masing dari keempat pilar penentu tersebut menjalankan fungsinya di lapangan, serta meninjau bagaimana Picus Platform berhasil merangkai sekaligus menerapkan keseluruhan keempat pilar esensial ini ke dalam aktivitas operasional harian yang terintegrasi secara utuh.
Prioritisasi Berdasarkan Derajat Keparahan Pernah Sangat Relevan. Hingga Semuanya Berubah.
Strategi penentuan skala prioritas penanganan yang semata-mata dikendalikan oleh indikator tingkat keparahan teknis atau severity pada mulanya memang merupakan sebuah langkah operasional yang sangat logis dan amat rasional untuk menjawab tantangan pada era ketika metodologi tersebut pertama kali dirumuskan: suatu masa di mana bidang lanskap serangan masih bersifat statis dan terlokalisir, ketersediaan perangkat maupun persenjataan digital milik peretas masih sangat terbatas, serta kapasitas daya tim remediasi internal dalam menuntaskan tambalan masih sanggup melampaui total laju publikasi temuan kerentanan baru yang dilaporkan. Tanpa disadari, ekosistem teknologi yang stabil dan tenang tersebut kini telah musnah sepenuhnya tanpa menyisakan jejak. Berbagai sektor korporasi modern saat ini dipaksa berhadapan secara langsung dengan puluhan ribu temuan celah keamanan baru yang muncul tanpa henti setiap tahun di beragam ranah infrastruktur cloud, ekosistem SaaS, arsitektur manajemen identitas, hingga rantai pasok teknologi pihak ketiga, sementara kecerdasan buatan kini telah mengompresi jendela waktu pelaksanaan eksploitasi dari yang dahulunya membutuhkan hitungan minggu atau berbulan-bulan menjadi hanya berselang beberapa jam saja pascapengumuman.
Gartner memaparkan pandangannya secara sangat lugas dan terbuka perihal faktor mendasar yang menyebabkan banyak divisi keamanan siber hingga kini masih saja terkunci rapat pada parameter tingkat keparahan teknis semata, di mana kenyataan pahit tersebut sesungguhnya sama sekali bukan berakar dari minimnya pemahaman atau kesadaran para praktisi. Faktanya:
seluruh kerangka kerja audit dan regulasi konvensional tersebut secara nyata lebih memprioritaskan serta menghadiahi segala sesuatu yang mudah dihitung dalam pelaporan kepatuhan di atas tindakan strategis yang benar-benar memberikan dampak perlindungan substansial di lapangan.
Dampak langsung dari kekeliruan struktural ini adalah lahirnya fenomena kelumpuhan penentuan prioritas secara meluas di berbagai organisasi, di mana gelontoran sumber daya finansial, tenaga, dan waktu yang luar biasa besar tersedot habis ke dalam labirin aktivitas remediasi yang tiada henti, namun pada akhirnya hanya meninggalkan hasil yang sangat minim dalam bentuk penurunan tingkat risiko keamanan yang terukur secara nyata.
Jalan keluar yang jauh lebih cerdas adalah dengan mengimplementasikan tata kelola manajemen kerentanan berbasis risiko dalam definisi yang paling murni dan hakiki: yakni mengukur pencapaian kesuksesan operasional Anda berdasarkan seberapa banyak eksposur yang terbukti dapat dieksploitasi yang berhasil Anda eliminasi, bukan semata-mata menghitung berapa gelondongan angka kerentanan teoretis di atas kertas yang berhasil Anda tutup status tiketnya.
Empat Elemen Kunci, Beserta Jawaban Kritis yang Diberikan Masing-Masing Pilar
Konstruksi kerangka kerja mutakhir yang dirumuskan oleh Gartner ini ditopang kokoh oleh empat fondasi pilar utama, di mana nilai efektivitas perlindungan yang sesungguhnya baru akan memancar secara optimal manakala seluruh pilar tersebut digabungkan menjadi sebuah kesatuan yang padu. Memang benar, mengoperasionalkan satu atau dua komponen saja tetap akan mampu menghadirkan perbaikan inkremental yang bermanfaat bagi organisasi Anda, akan tetapi menyatukan keempat pilar tersebut secara simultan terbukti mampu menghasilkan reduksi yang sangat masif, baik dalam hal mempersempit jendela rentang waktu keterpaparan sistem maupun meredakan kejenuhan serta kelelahan mental tim teknis dalam menangani perbaikan tambalan.
Tiap-tiap komponen dari pilar tersebut dirancang khusus untuk membedah dan menjawab pertanyaan mendasar yang sangat spesifik terkait keberadaan suatu eksposur:
Suatu eksposur teknis baru benar-benar layak memperoleh tindakan remediasi berskala darurat yang mutlak hanya ketika konklusi dari jawaban keempat parameter penting tersebut saling bertaut dan berkonvergensi pada satu titik bahaya yang sama.
Arsitektur model ini berkesesuaian secara linier dengan tahapan prioritisasi dan validasi yang digariskan dalam kerangka manajemen paparan ancaman berkelanjutan atau Continuous Threat Exposure Management (CTEM): di mana segenap pengerahan daya serta mobilisasi upaya perbaikan baru akan diluncurkan sesudah tingkat urgensi prioritas berhasil divalidasi secara faktual di dalam konteks lingkungan operasional yang nyata.
Elemen 1: Intelijen Ancaman (Threat Intelligence)
Komponen intelijen ancaman menyuntikkan perspektif otentik dari kacamata para pelaku penyerang ke dalam proses penentuan prioritas, yakni dengan cara membeberkan bukti empiris mengenai titik-titik eksposur mana saja yang saat ini secara aktif dan faktual tengah dibidik serta dieksploitasi oleh kelompok peretas di luar sana. Dalam kondisi operasional dunia nyata sehari-hari, tidak sedikit celah kerentanan yang menyandang label tingkat keparahan kritis atau high-severity nyatanya sama sekali tidak pernah diotak-atik ataupun dimanfaatkan oleh penjahat siber. Para pelaku ancaman justru jauh lebih kerap mempersenjatai celah keamanan berstatus moderat semata-mata karena celah tersebut terbukti jauh lebih praktis dieksekusi, bercokol pada perangkat lunak yang digunakan secara masif di jutaan infrastruktur korporasi, atau dapat dijalankan dengan tingkat keandalan yang sangat konsisten tanpa menimbulkan eror sistem. Data historis mengenai eksploitasi aktif di masa lalu sangat membantu tim teknis Anda memadatkan fokus energi perbaikan mereka hanya pada segelintir porsi backlog berisiko tinggi yang memang benar-benar membawa ancaman nyata.
Batu sandungan terbesar dalam aspek operasional di pilar ini terletak pada faktor kecepatan eksekusi. Tim keamanan Anda dituntut memiliki ketangkasan untuk segera menyerap data intelijen tersebut guna menetapkan area mana yang wajib diuji ketahanannya dan segera ditambal secara preventif sebelum suatu kampanye serangan global sempat merangsek masuk ke lingkungan jaringan internal Anda. Karena itu, ukur dan pantau secara ketat durasi yang dibutuhkan tim Anda mulai dari saat suatu laporan ancaman dipublikasikan hingga pengujian pertahanan serta penuntasan perbaikan berhasil dirampungkan sepenuhnya.
Elemen 2: Konteks Aset dan Kekritisan Bisnis (Asset Context and Business Criticality)
Sebuah celah kerentanan yang terbukti dapat dieksploitasi secara teknis baru akan bermutasi menjadi sebuah ancaman risiko yang berdampak destruktif apabila celah tersebut bertengger pada suatu aset perangkat atau peladen yang memegang peranan krusial bagi kelangsungan operasional bisnis perusahaan, menangani pemrosesan data sensitif yang terikat ketat oleh regulasi industri, atau berpotensi menyediakan jalur loncatan lateral yang mudah menuju sistem berharga yang lebih terlindungi. Tanpa adanya pemahaman mendalam seputar konteks aset, proses prioritisasi akan terjebak memperlakukan setiap mesin server secara setara dan seragam, akibatnya perhatian serta fokus tim dapat dengan mudah terdistraksi untuk sibuk membenahi sistem-sistem nonkrusial berisiko rendah, sementara pada waktu yang bersamaan eksposur berbahaya yang mengancam aset mahkota bisnis terabaikan begitu saja menunggu giliran dalam antrean tiket yang sama.
Data kontekstual yang sangat berharga ini pada dasarnya telah tersedia di dalam jajaran perkakas yang telah diinvestasikan oleh sebagian besar tim TI: mulai dari alat pemindai kerentanan, database manajemen konfigurasi (CMDB), platform keamanan komputasi awan, hingga sistem tata kelola direktori identitas. Tantangan praktis yang sesungguhnya harus dihadapi adalah menyatukan seluruh sumber data yang terfragmentasi tersebut sekaligus memastikan informasinya selalu diperbarui secara berkala, sehingga kalkulasi dampaknya benar-benar mencerminkan kondisi ketahanan aset saat dipertahankan pada hari ini, bukan sekadar melihatnya sebagaimana deretan data mati yang terpampang di buku inventaris usang.
Elemen 3: Permodelan Eksploitabilitas (Exploitability Modeling)
Model komputasi prediktif eksploitasi layaknya Exploit Prediction Scoring System (EPSS) bertugas memproyeksikan estimasi matematis seberapa tinggi probabilitas sebuah kerentanan akan dieksploitasi oleh peretas, yang dikalkulasikan berdasarkan pola-pola historis seperti tingkat kerumitan kode eksploitasi, prevalensi persebaran komponen perangkat lunak di dunia global, hingga pola rentang waktu antara tanggal keterbukaan celah keamanan dan kemunculan serangan aktif pertamanya. Permodelan mutakhir ini bertindak melengkapi intelijen ancaman dengan cara mengangkat ke permukaan berbagai risiko laten yang tersembunyi maupun ancaman yang masih berproses: membantu mendeteksi eksposur mana saja yang secara kalkulasi statistik memiliki potensi sangat besar untuk dieksploitasi bahkan sebelum aksi serangan massal tersebut terpantau secara luas di ranah publik, sehingga memberi organisasi Anda kemampuan untuk mengubah postur tim pertahanan dari sekadar reaktif menjadi antisipatif dan sangat proaktif.
Akan tetapi, probabilitas berbasis statistik semata pada hakikatnya hanya melukiskan lanskap probabilitas global secara umum, dan tidak merefleksikan kondisi unik yang ada di dalam arsitektur lingkungan internal organisasi Anda sendiri. Skor EPSS sekadar memproyeksikan kerentanan apa yang barangkali bisa dieksploitasi di belahan bumi lain; hanya validasi teknis langsung yang mampu membuktikan secara sahih apakah kerentanan tersebut memang benar-benar dapat dieksploitasi secara sukses di lingkungan sistem Anda saat ini juga. Oleh sebab itu, permodelan eksploitabilitas berfungsi paling optimal jika diposisikan sebagai saringan awal yang menyuplai data ke tahap pengujian validasi, bukan difungsikan sebagai vonis tunggal dalam menentukan putusan final.
Dokumen komprehensif Gartner mengupas secara jauh lebih terperinci mengenai metodologi penyeimbangan bobot skor EPSS, basis data KEV (Known Exploited Vulnerabilities), dan model-model sejenis terhadap data intelijen ancaman serta pembuktian validasi kontrol keamanan. Unduh dan pelajari laporan Gartner terkait prioritisasi eksposur ini untuk menyerap keseluruhan telaah dan analisis mendalamnya secara tuntas.
Elemen 4: Validasi Kontrol Keamanan (Security Control Validation)
Elemen pembeda inilah yang ironisnya paling sering luput dan nihil dari mayoritas program manajemen keamanan siber modern. Validasi kontrol keamanan bekerja dengan cara menguji serta mengevaluasi setiap eksposur teknis secara langsung berhadapan dengan barisan benteng pertahanan yang telah digelar di sekelilingnya: mencakup efektivitas segmentasi jaringan, keandalan sistem proteksi beban kerja dan endpoint, cakupan kapabilitas deteksi ancaman, hingga ketatnya mekanisme kontrol tata kelola akses identitas.
Suatu celah eksposur yang tampak sangat mengerikan dan berkategori kritis di atas kertas bisa jadi pada realitas lapangannya mustahil untuk ditembus atau dijangkau oleh aktor luar berkat kokohnya barisan pertahanan aktif yang melindunginya, sedangkan celah yang berstatus kurang kritis namun bercokol pada mesin yang minim pemantauan justru dapat membawa risiko kehancuran sistem yang berlipat ganda melebihi apa yang diindikasikan oleh angka skornya. Mengabaikan keberadaan konteks kontrol pengamanan, sebagaimana diperingatkan secara tegas oleh Gartner, akan secara sistematis memicu bias perkiraan risiko yang terlalu tinggi (overestimation of risk) dan berujung pada pemborosan masif tenaga serta biaya remediasi yang menyertainya.
Pelaksanaan pengujian empiris menyajikan bukti nyata perihal apakah penyerang secara realistis dapat mengeksekusi eksposur tersebut di dalam lingkungan spesifik Anda saat ini. Gartner menyoroti bahwa kompetensi ini dapat diwujudkan melalui adopsi teknik validasi eksposur berbasis pendekatan adversarial: yakni membuktikan derajat eksploitabilitas melalui bukti nyata, baik lewat simulasi serangan langsung di area sistem yang aman untuk diuji, maupun lewat analisis rantai serangan (attack-chain analysis) terhadap efektivitas kontrol yang terpasang pada aset-aset vital yang tidak boleh disentuh pengujian langsung.
Bagaimana Picus Mengoperasionalkan Keempat Elemen ke Dalam Satu Lingkaran Utuh
Nilai kumulatif dari integrasi ini terbukti jauh melampaui gabungan bagian-bagian terpisahnya, namun keempat fondasi tersebut hanya akan melepaskan potensi efektivitas penuhnya manakala dinilai dan dikorelasikan secara bersamaan dalam satu kesatuan kerja. Tidak mengherankan apabila di titik krusial inilah mayoritas organisasi tersandung dan mengalami kebuntuan tatkala mereka mencoba mentransformasikan manajemen kerentanan lama mereka menuju manajemen eksposur modern. Mengapa problem ini bisa terjadi? Penyebabnya adalah karena di dalam tubuh kebanyakan korporasi, data intelijen ancaman diisolasi oleh satu tim tersendiri, data kekritisan aset tersimpan di tangan divisi lain, angka skor eksploitabilitas terkurung di dalam mesin pemindai, sementara gambaran efektivitas kontrol keamanan hanya terungkap sepintas melalui audit berkala yang bersifat periodik semata. Menghadapi empat sumber masukan data yang terpecah di empat lokasi berbeda tidak akan pernah bisa melahirkan satu keputusan mitigasi yang tepat dan solid.
Picus secara resmi diakui dan tercantum sebagai salah satu vendor terkemuka dalam panduan Gartner® Market Guide for Adversarial Exposure Validation edisi tahun 2026. Melalui Picus Platform, seluruh keempat pilar esensial ini disatukan ke dalam satu siklus operasional yang berputar secara berkesinambungan: Discover (Menemukan), Validate (Memvalidasi), Prioritize (Memprioritaskan), dan Mobilize (Memobilisasi aksi penanganan).
Berikut adalah cara bagaimana platform Picus memetakan dan menyelaraskan fungsinya secara presisi terhadap masing-masing pilar elemen tersebut.
Pilar validasi kontrol keamanan sangat layak mendapatkan penelusuran lebih mendalam, mengingat fakta bahwa keberadaan bukti empiris yang valid inilah yang sanggup mentransformasikan ketiga pilar lainnya dari sekadar tebakan atau asumsi teoretis menjadi sebuah keputusan eksekusi yang definitif. Solusi Picus Breach and Attack Simulation hadir sebagai satu dari tiga metode validasi pertahanan tangguh yang tertanam di dalam platform ini.
Secara sinergis, kombinasi dari ketiga metode validasi komprehensif ini menyajikan penilaian tunggal yang sangat jelas, transparan, dan disesuaikan secara presisi khusus untuk lingkungan organisasi Anda bagi setiap eksposur yang ditemukan.
Tolok Ukur Keberhasilan: Mengukur Perubahan Paradigma
Jika mekanisme penentuan prioritas baru ini telah terpasang dan bekerja secara optimal, Anda semestinya dapat memantau perubahannya secara kasatmata melalui tiga indikator kunci: kontrol pertahanan Anda terbukti jauh lebih tangguh menghadapi gempuran, kecepatan respons pertahanan Anda melonjak drastis, dan tim teknis Anda dapat mencurahkan segenap waktu berharga mereka secara fokus hanya untuk membereskan eksposur yang benar-benar berdampak besar, alih-alih menghabiskannya secara sia-sia untuk memburu ribuan temuan yang sebenarnya tidak menimbulkan bahaya nyata.
Berikut ini adalah pencapaian nyata yang secara konsisten dilaporkan langsung oleh para pengguna platform kami.
Salah satu klien korporat kami tercatat berhasil memangkas tumpukan backlog tiket kerentanan berstatus kritis mereka hingga mencapai angka fantastis sebesar 98 persen. Lebih mengesankan lagi, seluruh siklus pertahanan—dimulai dari terdeteksinya sebuah ancaman baru atau perubahan konfigurasi sistem hingga tersajikannya laporan temuan yang tervalidasi secara akurat ke tangan tim remediasi yang tepat—kini dapat diselesaikan dalam rentang waktu di bawah enam jam saja.
Seorang CISO terkemuka dalam perhelatan akbar Validation Summit edisi tahun 2026 kami merangkum perubahan paradigma ini melalui sebuah pernyataan yang sangat lugas: Kendati label skor tingkat keparahan teknis merupakan instrumen yang praktis untuk menyortir tumpukan data, strategi penanganan yang jauh lebih cerdas dan berdampak adalah dengan menutup secara tuntas jalur-jalur penyerangan nyata yang berpotensi melumpuhkan kelangsungan operasional bisnis Anda. Deretan data pencapaian terukur yang tertera di atas menjadi pembuktian nyata atas kebenaran prinsip tersebut.
Prioritisasi Eksposur Adalah Keputusan Risiko. Tentukan Berdasarkan Bukti Nyata.
Gartner menempatkan dan membingkai proses prioritisasi eksposur sebagai sebuah keputusan kalkulasi risiko bisnis yang matang, dan kami sangat sependapat dengan pandangan visioner tersebut.
Masing-masing dari keempat elemen utama memegang peranan mutlak dalam mengurai tiap dimensi krusial dari keputusan tersebut: data intelijen ancaman mengonfirmasi apakah celah tersebut bernilai penting bagi para pelaku penyerang, analisis konteks aset menakar seberapa besar kerugian finansial yang harus Anda tanggung jika aset tersebut runtuh, permodelan eksploitabilitas memperhitungkan seberapa besar kemungkinan matematis serangan tersebut akan benar-benar terwujud, dan validasi kontrol keamanan membuktikan secara langsung apakah insiden pembobolan tersebut memang secara faktual dapat dieksekusi di dalam benteng pertahanan organisasi Anda saat ini.
Picus Platform mengoperasionalkan keseluruhan keempat komponen strategis ini di dalam satu putaran siklus yang terintegrasi secara mulus, sehingga setiap evaluasi eksposur bermuara pada lahirnya keputusan pertahanan yang solid dan dapat Anda pertanggungjawabkan dengan sangat percaya diri di hadapan dewan direksi maupun tim auditor regulasi: apakah Anda perlu memperbaikinya seketika, mengaplikasikan mitigasi kompensasi, atau menerima sisa risiko yang ada dengan berlandaskan bukti empiris yang valid.
Apakah Anda siap untuk menyaksikan secara langsung bagaimana sistem penentuan prioritas berbasis validasi nyata ini bekerja pada lingkungan operasional Anda? Segera ajukan permohonan demo interaktif kami dan buktikan sendiri bagaimana salah satu temuan CVE di sistem Anda bertransformasi dari sekadar data pemindai mentah menjadi sebuah tindakan penanganan terukur yang dipandu sepenuhnya oleh bukti faktual di lapangan.
Catatan Informasi: Artikel komprehensif ini disusun dan ditulis secara mendalam oleh Sila Ozeren Hacioglu, seorang Security Research Engineer yang berdedikasi di Picus Security.