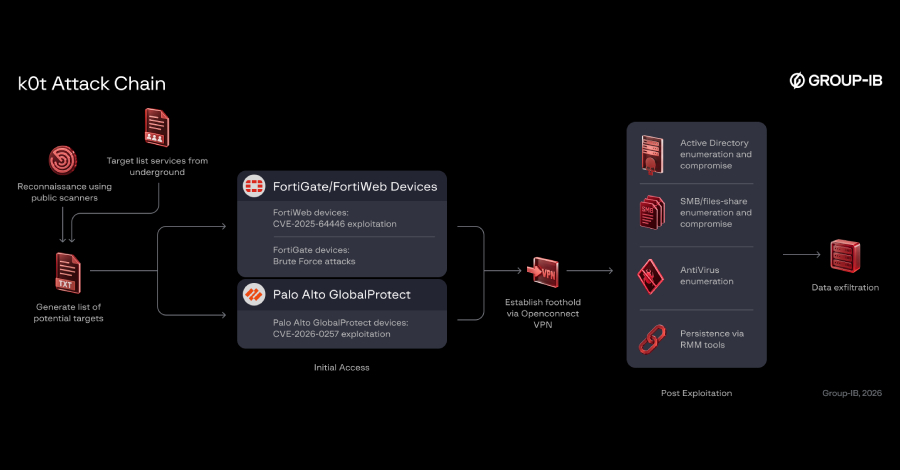
Peneliti keamanan siber telah membeberkan rincian operasi masif yang menyasar perangkat edge jaringan terbuka, termasuk firewall Fortinet FortiGate dan Palo Alto Networks GlobalProtect.
"Artefak dari penyelidikan ini juga menunjukkan bahwa pelaku dalam operasi ini berhasil mendapatkan akses ke banyak organisasi di seluruh dunia, serta berusaha menyusup lebih jauh ke beberapa korban, yang berujung pada akses jarak jauh persisten dan pencurian data," menurut investigasi bersama yang dipublikasikan oleh Group-IB dan NyxLab.
Aktivitas eksploitasi yang meluas tersebut dikaitkan dengan aktor ancaman bernama k0t, yang juga memakai nama samaran CryptoFeel, Member19, dan QazWsxShop. Pelaku kejahatan siber ini pertama kali terdeteksi aktif di lapangan pada 22 Oktober 2025.
Aktor ancaman ini dinilai memiliki hubungan dengan kelompok ransomware seperti Qilin dan The Gentlemen, kemungkinan bertindak sebagai broker akses awal atau afiliasi. Analisis terhadap aktivitas dark web aktor ancaman ini mengungkap ketertarikan kuat untuk membeli kode eksploitasi kerentanan serta alat bantu atau akun premium pada mesin pencari metadata seperti FOFA dan ZoomEye.
Korban dari kampanye ini tersebar secara global dari berbagai sektor industri karena perangkat jaringan yang terbuka disasar secara acak tanpa pandang bulu. Sebagian besar kompromi dilaporkan berlangsung antara Februari hingga Juni 2026, yang juga bersinggungan langsung dengan kampanye pencurian kredensial lain bernama sandi FortiBleed.
Hampir 38% korban terkonsentrasi di wilayah Asia Pasifik, diikuti oleh 31,9% di Amerika Latin, 15,8% di kawasan Eropa, serta 12,7% di Timur Tengah dan Afrika Utara.
Rantai serangan ini berlangsung dengan skema penyerangan sebagai berikut –
Serangan ini juga diwarnai oleh pemanfaatan perangkat lunak sah milik administrator serta uji penetrasi seperti NetExec, SoftPerfect, Impacket, noPac, Kerbrute, PetitPotam, dan Mimikatz guna menyusup jauh lebih dalam ke lingkungan jaringan korporat para korban.
"k0t tampaknya memilih sasaran potensial lewat pencarian enumerasi perangkat jaringan terbuka secara massal alih-alih meriset satu per satu organisasi tertentu," jelas para peneliti Group-IB dan NyxLab. "Prioritas geografis yang dinyatakannya bermula dari Amerika Serikat dan Kanada, lalu negara-negara Eropa serta pasar APAC terpilih."
"Jenis produk dan lokasi perangkat yang terpapar karenanya tampak jauh lebih berpengaruh daripada bidang industri organisasi pengelolanya, selaras dengan luasnya variasi korban yang terpantau pada operasi ini."
Keterkaitan k0t dengan geng Qilin dan The Gentlemen berpangkal dari kenyataan bahwa banyak korban dari operasi ini belakangan terpampang pada situs kebocoran data milik kelompok ransomware itu. Walau demikian, bentuk hubungan pasti antara ancaman ini dan geng pemeras tersebut belum sepenuhnya jelas.
Selain itu, pihak Group-IB dan NyxLab menyatakan mendapati "tumpang tindih yang dapat diabaikan" pada data yang diretas antara aktivitas ini dan FortBleed. Lebih dari 70.000 kredensial terbuka terkait perangkat jaringan serta dump LDAP telah diidentifikasi terkait operasi serangan siber tersebut.
"Hal ini sejalan dengan berbagai laporan bahwa banyak operator kemungkinan terlibat dalam klaster aktivitas FortiBleed, yang mengindikasikan bahwa ini mungkin merupakan kumpulan data terpisah, kelompok operator cabang, atau operasi akses berkaitan di dalam aktivitas FortiBleed yang lebih luas," tutur peneliti. "Organisasi disarankan bertindak memastikan seluruh kerentanan yang disebut dalam laporan ini segera diperbaiki semestinya."