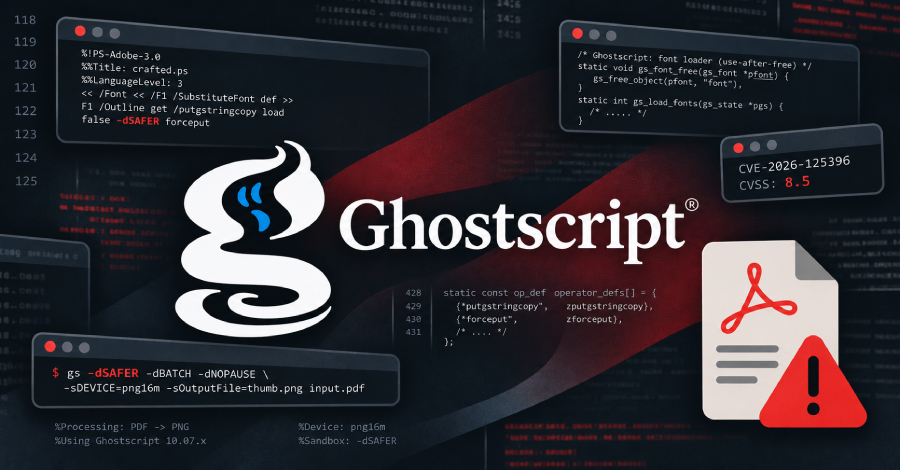
Sebuah kerentanan pada Ghostscript yang kini telah ditambal memungkinkan dokumen yang dirancang khusus keluar dari sistem pengaman atau sandbox milik program tersebut, lalu mengeksekusi instruksi pada server yang memprosesnya.
Ghostscript bertindak sebagai mesin penerjemah yang kerap digunakan oleh berbagai peladen Linux guna mengonversi berkas PDF, PostScript, serta gambar yang diunggah ke format lain, sering kali terjadi tanpa instruksi langsung dari aplikasi induk.
Perusahaan keamanan siber pwn.ai pekan ini mendemonstrasikan bahwa fungsionalitas umum seperti pengunggahan, pratinjau, dan pencetakan pada sekitar sepuluh aplikasi populer bisa diperdaya untuk memproses berkas berbahaya semacam itu. Kelemahan ini, yang dilacak melalui kode CVE-2026-125396, telah diperbaiki pada tanggal 8 September, dan sejauh ini belum ditemukan laporan insiden yang menandakan celah tersebut digunakan dalam rangkaian serangan aktif.
Mengirimkan dokumen yang dimanipulasi ke Ghostscript tergolong mudah karena sebuah aplikasi sejatinya tidak harus berinteraksi dengannya secara eksplisit. Pustaka pemrosesan gambar atau dokumen yang populer seperti ImageMagick, Pillow, libvips, maupun plugin Qt biasanya akan mengalihkan konten PostScript atau EPS ke Ghostscript untuk dirender, bahkan sekalipun dokumen itu memakai ekstensi .png, .jpg, atau .pdf. Tindakan lazim seperti pembuatan gambar mini (thumbnail) atau pemotongan gambar dapat memicu jalannya penerjemah, dan rute persisnya sangat bergantung pada dependensi pustaka yang diterapkan oleh aplikasi terkait.
Akar dari masalah keamanan ini merupakan kecacatan use-after-free pada bagian internal Ghostscript yang bertugas memuat jenis huruf (font). Dokumen yang telah dipersiapkan memanfaatkan kelemahan ini untuk melumpuhkan fungsi verifikasi pada -dSAFER, yaitu lapisan sandbox yang semestinya mencegah dokumen menjalankan perintah tertentu ataupun mengakses berkas pada sistem.
Firma keamanan tersebut membuktikan dampaknya dengan memasukkan dokumen semacam itu ke sekitar sepuluh aplikasi berbeda, lalu memantau jalannya instruksi pada peladen, di mana instruksi selalu berjalan memakai izin akun berhak rendah yang mengoperasikan proses rendering tersebut.
Beberapa jalur penyerangan yang diuji bahkan tidak membutuhkan akses masuk atau login sama sekali: antrean pencetakan anonim pada distribusi Debian 13 yang dibagi pakai, lampiran surel yang langsung diproses oleh webmail Roundcube begitu penerima membuka pesannya, serta formulir pengunggahan terbuka untuk publik pada plugin WordPress seperti Forminator dan Essential Addons for Elementor.
Adapun WordPress Core sendiri membutuhkan persyaratan lebih lanjut: sebuah akun yang mengantongi hak mengunggah dokumen, hak istimewa yang secara baku dimiliki oleh pengguna dengan peran Penulis (Author) ke atas. Kendati CVE ini dikategorikan sebagai kelemahan lokal, pengujian yang dilakukan perusahaan berhasil mencapai Ghostscript melalui jaringan lewat pekerjaan mencetak, surat elektronik, dan pengunggahan situs web. Rincian versi yang diuji serta tingkat akses yang dibutuhkan bagi tiap aplikasi telah dipaparkan pada indeks dampak mereka.
Pihak Artifex, selaku pengembang yang mengelola Ghostscript, menuntaskan perbaikan celah tersebut pada versi 10.08.0 tertanggal 8 September, serta sedang memindahkan alur tahapan internal yang rawan ke basis kode yang lebih terlindungi. Ken Sharp, pengembang yang menangani tambalan tersebut, menyebut komponen tersebut sebagai “sebuah kode kuno yang sudah sangat dikenal sebagai sumber kerentanan, tetapi sulit untuk dihilangkan secara tuntas” dalam laporan kutu. CVE ini dirilis pekan lalu dan memperoleh nilai tingkat keparahan 8.5 dari skala 10 pada lembar pengumuman keamanannya.
Di sisi lain, WordPress telah menutup jalur pengunggahannya sendiri lebih awal pada rilis 7.0.4 pada 12 Agustus di bawah identitas berbeda, yakni CVE-2026-65640, sebagaimana tercantum dalam catatan rilis mereka. Tambalan dari WordPress dan perbaikan pada Ghostscript menyasar titik yang berbeda pada mata rantai yang sama, sehingga memperbarui salah satunya tidak meniadakan keharusan untuk memperbarui yang lainnya.
Memperbarui Mesin Render
Perbaikan yang diterbitkan hanya akan efektif jika pembaruan tersebut benar-benar menjangkau modul render yang digunakan secara nyata oleh aplikasi. Melakukan pembaruan pada sistem operasi induk tidak secara otomatis memperbarui salinan Ghostscript terpisah yang tertanam di dalam citra kontainer atau di dalam bundel aplikasi, sehingga pekerja pemroses berkas bisa terus mengeksekusi kode usang kendati paket pada sistem operasi induk telah diganti.
Cakupan pembaruan di berbagai sistem operasi Linux masih belum merata. Hingga pekan lalu, beberapa sistem operasi masih mendistribusikan Ghostscript yang bermasalah atau status pembaruannya masih tertunda, menurut survei yang dikumpulkan oleh firma tersebut. Daftar yang dihimpun mendata status ketersediaan paket, bukan rute serangan teruji untuk setiap sistem:
Perusahaan riset tersebut belum memastikan apakah paket terkini milik Red Hat, Rocky Linux, AlmaLinux, Oracle Linux, atau rilis stabil Fedora telah memuat tambalan ini.
Sebelum modul perender diperbarui seutuhnya, ancaman paparan dapat ditekan dengan menerapkan autentikasi wajib pada antrean pencetak serta membatasi ragam format berkas yang boleh diterima modul pemrosesan gambar. Proteksi tambahan di tingkat sistem juga memberikan bantuan nyata, di mana dalam satu simulasi profil AppArmor sanggup menggagalkan mesin penerjemah yang disusupi agar tidak meluncurkan antarmuka shell.
Salah satu berkas pembuktian konsep (proof-of-concept) yang dipublikasikan, sebagaimana dipaparkan pada analisis teknologinya, murni mendemonstrasikan manipulasi memori utama. Berkas tersebut mengubah nilai internal di dalam penerjemah yang berjalan dan mengembalikannya ke posisi semula, tanpa memicu eksekusi perintah shell atau mengutak-atik berkas di komputer induk, serta pada rilis 10.08.0 yang telah ditambal prosesnya sudah gagal sebelum mencapai fase manipulasi tersebut.
Penyelidikan mendalam firma tersebut merambah ke berbagai layanan produksi berskala besar, termasuk pihak Google, yang telah membenahi jalur terdampak pada pekan lalu. Laporan mengenai kendala sejenis yang mereka temukan di Dropbox serta beberapa layanan lain yang tidak disebutkan namanya merupakan kutu Ghostscript yang terpisah, bukan kerentanan yang dibahas saat ini.