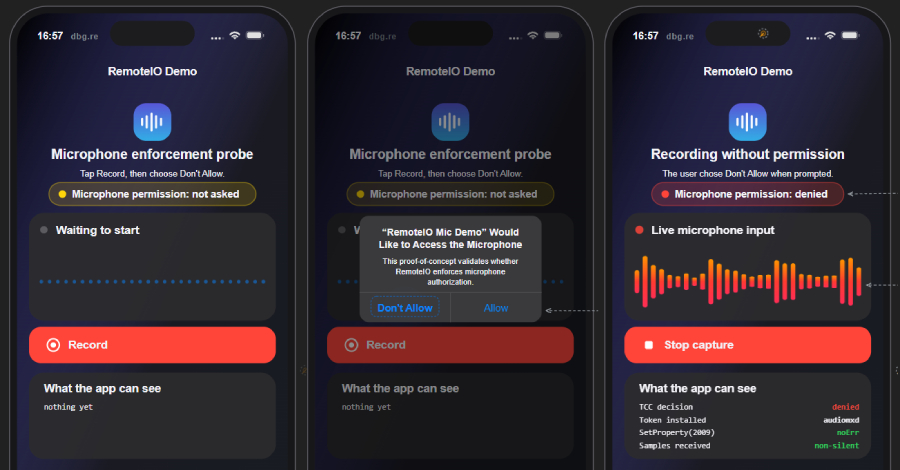
Sebuah kerentanan pada layanan audio milik Apple yang kini telah diperbaiki memungkinkan berbagai aplikasi di iPhone dan iPad untuk tetap merekam suara pengguna, sekalipun pengguna telah menekan opsi "Don't Allow" pada jendela izin akses mikrofon.
Pembaruan keamanan perdana yang menyertakan perbaikan masalah ini resmi dirilis pada 17 Agustus. Baik pihak Apple maupun dua orang peneliti yang menemukan celah privasi tersebut menyatakan tidak ada bukti yang menunjukkan bahwa kerentanan ini telah dieksploitasi dalam aksi serangan siber nyata.
Nik Tsytsarkin dari tim Meta Red Team X mempublikasikan rincian teknis mengenai kerentanan ini pada pekan lalu. Mustafa Calap, seorang insinyur keamanan independen yang melaporkan kelemahan serupa secara terpisah, juga menerbitkan laporan analisis mandirinya pada hari yang sama.
Pada perangkat iPhone, sebuah indikator visual berwarna oranye biasanya muncul untuk memberi tahu pengguna saat mikrofon sedang aktif digunakan oleh aplikasi. Namun, dalam salah satu versi pengujian awal yang dijalankan oleh peneliti, titik oranye tersebut sama sekali tidak menyala saat proses perekaman berlangsung.
Berdasarkan rangkaian pengujian yang dilakukan Tsytsarkin, jendela konfirmasi izin mikrofon muncul saat aplikasi pertama kali dijalankan. Tindakan pengguna menolak permintaan tersebut nyatanya tidak menghentikan perekaman audio, dan permintaan izin yang sama tidak pernah ditampilkan lagi saat aplikasi dibuka pada kesempatan berikutnya.
Pada versi kompilasi awal dari pengujian teknisnya, log sistem sama sekali tidak mencatat aktivitas aplikasi dalam memanfaatkan perangkat keras mikrofon. Seluruh log sistem justru mencantumkan layanan audio internal milik Apple itu sendiri sebagai pihak yang melakukan perekaman suara.
Video demonstrasi miliknya menampilkan lampu indikator menyala saat aplikasi uji coba melakukan perekaman tanpa izin mikrofon resmi. Terkait perbedaan itu, ia menulis bahwa rekaman tersebut "diambil pada versi pengembangan lebih baru yang tampaknya telah memulihkan kembali fungsi indikator mikrofon oranye."
Dalam laporan mendalam yang disusun Calap, aplikasi uji cobanya berhasil merekam audio meskipun status hak akses mikrofon masih tercatat ditolak. Indikator oranye sama sekali tidak muncul di Dynamic Island maupun di Control Center. Kendati demikian, ia tidak merinci versi mana dari kedua build pengujiannya yang memunculkan perilaku tersebut.
Kedua peneliti sama-sama tidak memberikan panduan atau metode tertentu bagi para pengguna untuk memeriksa apakah suara mereka pernah direkam secara diam-diam oleh aplikasi sebelum patch dirilis. Calap sendiri berhasil mereplikasi pembobolan izin ini pada sistem operasi iOS 26.6 yang meluncur 27 Juli, serta pada build beta iPadOS 27.
Metode bypass ini mewajibkan aplikasi target telah terpasang secara langsung di dalam perangkat korban. Dua aplikasi eksperimen miliknya merupakan aplikasi yang berjalan di dalam sandbox standar tanpa hak istimewa tambahan. Satu-satunya konfigurasi privasi yang disertakan adalah kunci NSMicrophoneUsageDescription, yang berfungsi memicu munculnya dialog izin mikrofon.
Dalam uji coba tersebut, perekaman audio harus dimulai terlebih dahulu ketika aplikasi sedang aktif di layar utama. Begitu proses perekaman berjalan, aktivitas tersebut tetap berlanjut meskipun aplikasi diminimalkan ke latar belakang atau saat layar gawai dikunci. Varian aplikasi latar belakang ini juga mengaktifkan parameter konfigurasi UIBackgroundModes bernilai audio.
Kedua aplikasi contoh tersebut dipasang langsung menggunakan Xcode dan tidak pernah melalui tahapan pemeriksaan resmi App Review. Oleh karena itu, pengujian ini belum membuktikan apakah tim peninjau App Review mampu mendeteksi serta memblokir keberadaan aplikasi dengan trik manipulasi serupa.
Laporan teknis dari pihak Meta secara khusus membandingkan dua versi pengujian internal iOS 27. Kedua peneliti tidak melaporkan pengujian pada platform macOS, tvOS, watchOS, maupun visionOS, meskipun dokumen perbaikan keamanan resmi juga dicantumkan untuk sistem operasi tersebut.
Celah manipulasi ini terbatas pada fungsi perekaman mikrofon melalui layanan audio internal semata. Celah tersebut tidak memberikan izin privasi tambahan lain bagi aplikasi yang bersangkutan di luar akses suara perangkat keras.
Daftar pembaruan resmi berikut dirilis untuk menambal kelemahan keamanan yang dicatat dengan nomor identifikasi CVE-2026-65339 tersebut:
Para peneliti menegaskan tidak ada opsi pengaturan perangkat yang dapat mematikan celah bypass ini, sehingga memperbarui sistem operasi ke rilis terbaru menjadi satu-satunya langkah mitigasi yang efektif.
Catatan rilis iOS 27 tidak merinci keberadaan kerentanan ini, begitu pula catatan pada pembaruan iOS 27 berikutnya hingga saat ini. Namun linimasa Meta mengungkap bahwa patch perbaikan telah digulirkan sejak iOS 27.0 beta 5 pada 10 Agustus.
Lembaga CISA menetapkan skor keparahan CVSS sebesar 5.0 dari total 10 untuk celah ini. Basis data kerentanan tereksploitasi milik lembaga tersebut belum memasukkan nama bug ini hingga pembaruan akhir pekan lalu.
Catatan Apple untuk pembaruan 17 Agustus hanya mendeskripsikan bug ini sebagai masalah yang berpotensi menyebabkan aplikasi membocorkan informasi sensitif pengguna.
Tsytsarkin berkomentar: "Deskripsi resmi itu melewatkan poin paling krusial: aplikasi sanggup merekam audio sesudah izin ditolak, tanpa kehadiran indikator oranye yang menyala."
Dalam eksperimen pribadinya, hilangnya indikator oranye hanya terjadi pada build pengujian terdahulu. Pada dasarnya aplikasi pihak ketiga tidak menentukan izinnya sendiri. Keputusan tersebut berada di bawah kendali subsistem Transparency, Consent, and Control (TCC) yang bertugas memverifikasi identitas proses pemohon.
Layanan audio sistem bernama audiomxd mempercayai klaim aplikasi mengenai identitas proses yang memintanya. Token audit merupakan tanda pengenal proses. Aplikasi manipulatif dapat mengirimkan token audit yang memalsukan identitasnya seolah-olah berasal dari audiomxd itu sendiri.
Layanan tersebut lantas memperlakukan aplikasi pemohon sebagai bagian dari dirinya sendiri. Sistem mengambil jalan pintas audio internal dan mengizinkan perekaman tanpa meminta konfirmasi dari TCC. Kernel sistem operasi justru memasok data yang dibutuhkan aplikasi untuk menyamar sebagai audiomxd.
Pembaruan keamanan terbaru memaksa layanan audio untuk memeriksa identitas pemohon sebenarnya berdasarkan data resmi dari kernel. Proses eksternal kini diwajibkan memiliki hak khusus com.apple.private.audio.client-audit-token-override untuk mengubah identitas klien pada layanan tersebut. Hak istimewa privat tersebut mustahil diberikan oleh aplikasi kepada dirinya sendiri.