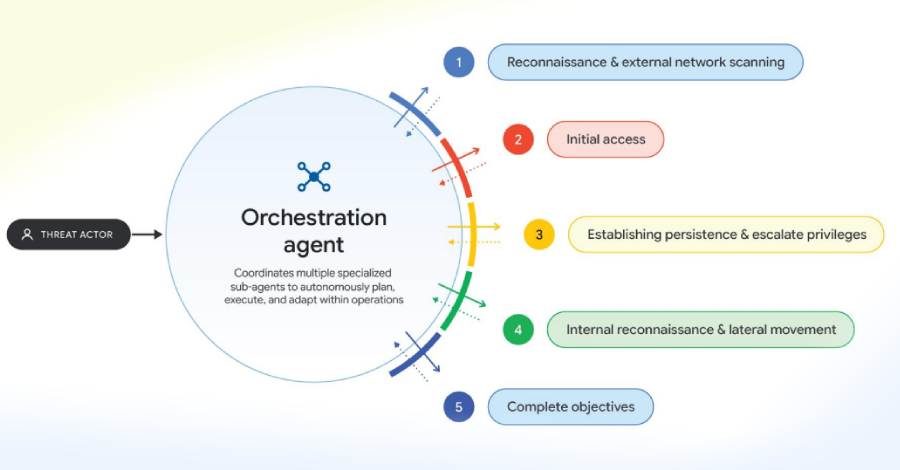
Google pada hari Senin mengungkapkan bahwa pemanfaatan kecerdasan buatan (AI) oleh aktor ancaman siber kini telah melampaui metode prompt manual ke tahap penerapan kerangka kerja ofensif multi-agen otonom seperti ARTEX, CAIRN, CyberStrikeAI, dan PentAGI guna menjalankan intrusi multitahap dengan kecepatan operasional yang jauh lebih tinggi.
Secara bersamaan, para pelaku kejahatan siber memanfaatkan kekuatan serta kecanggihan model bahasa besar (LLM) dan arsitektur agen cerdas untuk mengotomatisasi rekayasa balik patch melalui analisis diferensial, yang memungkinkan mereka mempersenjatai kerentanan yang baru saja diumumkan secara sangat cepat, sebagaimana terpantau dalam kasus kelemahan PaperCut NG/MF pada awal September ini.
Penyalahgunaan kerangka kerja uji penetrasi (pentesting) berbasis agen sumber terbuka dipandang sebagai cara demi "mengotomatisasi fase-fase diskret dan tugas-tugas operasional spesifik selama aksi intrusi langsung," ungkap Google Threat Intelligence Group (GTIG) melalui laporan yang dibagikan kepada media The Hacker News.
Raksasa teknologi tersebut menegaskan bahwa adopsi inovasi ini menandai pergeseran paradigma ketika serangan siber kini berlangsung pada kecepatan mesin, sehingga skala operasi mampu diperluas secara masif dengan merangkai beragam jalur serangan meskipun mekanisme dasar yang digunakan tetaplah serupa.
Sejumlah aktor ancaman tercatat tengah menguji coba berbagai kerangka kerja dan sistem perantara tersebut, termasuk kelompok yang didorong oleh motif finansial serta kelompok yang dicurigai berafiliasi dengan spionase negara China.
"Pengamatan ini juga mencakup pemanfaatan alat dan layanan lain, seperti ZeroHollow, layanan inferensi untuk pengembangan eksploitasi dan perutean LLM, serta Agent Zero, sebuah kerangka kerja agen open-source dengan kemampuan eksekusi kode otonom dan pembuatan alat dinamis," jelas pihak Google.
Fokus utama penyalahgunaan lainnya berkisar pada otomatisasi pekerjaan berat seperti proses analisis kerentanan dan pembuatan proof-of-concept (POC) menggunakan alur kerja bertenaga LLM, sehingga peretas berhasil memangkas jeda waktu antara rilisnya tambalan keamanan dan eksploitasi aktif di lapangan.
"Pelaku ancaman mungkin merasa jauh lebih efisien memanfaatkan LLM demi mempersenjatai kerentanan n-day yang telah ditambal secara cepat, karena mereka mampu memfokuskan riset pada kumpulan materi sumber terbatas: membandingkan versi kode sumber (termasuk kanal prarilis atau pratinjau), serta memeriksa catatan rilis, laporan riset keamanan, dan kode POC terkait kecacatan tertentu," imbuh Google.
Di saat yang sama, para peretas menyasar infrastruktur AI demi meraup keuntungan haram melalui skema serangan LLMjacking dengan membobol kredensial LLM dan sumber daya cloud dari sistem korporat yang disusupi, lalu menjual kembali akses tersebut via layanan proksi gelap seperti APIMart dan JetNight berharga miring, yang kerap dinamai LLM mixers.
Temuan ini membuktikan kehadiran kerangka kerja terbuka semakin menurunkan batasan teknis, mempermudah penjahat siber mengintegrasikan eksploit baru, memperluas skala gempuran secara otonom, dan merancang serangan phishing yang meyakinkan sembari kian memadatkan garis waktu serangan.
Fenomena ini terlihat pada platform phishing berbahasa Mandarin bernama Jieyou yang menyematkan asisten chatbot LLM agar pelanggan leluasa mengatur panel phishing serta memodifikasi templat memakai instruksi bahasa alami tanpa membutuhkan keahlian teknis pemrograman tingkat tinggi.
"Evolusi platform Jieyou menggarisbawahi tren industri yang kian marak ketika penyedia layanan PhaaS mengandalkan LLM sebagai pengganda kekuatan modular," sebut Google. "Alih-alih mengedit payload manual, afiliasi berkemampuan rendah kini dapat memanfaatkan bahasa alami melalui chatbot untuk menyesuaikan umpan tipuan dan antarmuka phishing secara fleksibel."