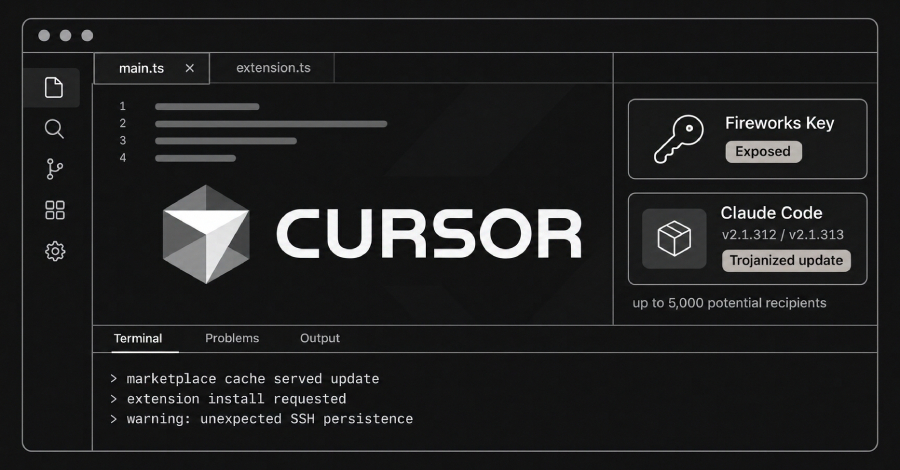
Insiden peretasan yang menimpa ekstensi resmi Claude Code milik Anthropic di marketplace Cursor berakar dari pencurian kunci akses yang terekspos akibat insiden pembobolan sistem pada Fireworks AI.
"Seorang penyerang berhasil mendapatkan kunci akses yang telah kami terbitkan untuk pihak Fireworks," demikian pernyataan resmi Cursor dalam pembaruan pada hari Jumat. "Kunci tersebut terekspos oleh Fireworks, dan pelaku menggunakannya guna menyalin data penting dari bucket penyimpanan khusus read-only yang sebelumnya kami fungsikan untuk berbagi data dengan mereka."
Klarifikasi publik ini diumumkan hampir dua pekan berselang semenjak varian trojan dari ekstensi Claude Code resmi milik Anthropic tersebar lewat Cursor Marketplace seolah pembaruan yang sah, dengan upaya menanamkan backdoor SSH persisten ke dalam sistem pengguna yang terdampak.
Berdasarkan keterangan platform coding berbasis kecerdasan buatan (AI) tersebut, bucket penyimpanan read-only itu diketahui menyimpan jejak terbatas dari agen pengodean pada sesi-sesi kerja yang tidak menggunakan fitur Privacy Mode. Privacy Mode sendiri merupakan setelan spesifik pada Cursor yang memberikan opsi kepada para pengguna agar data pribadi mereka tidak disertakan dalam proses pelatihan model AI.
Sesi-sesi pengodean tersebut, yang mayoritas berasal dari tahun 2025, memang diizinkan untuk keperluan melatih model pembelajaran mesin. Di dalam jejak rekaman sistem tersebut rupanya masih terdapat kredensial yang belum sempat disunting atau disamarkan, sehingga berakibat pada bocornya kredensial antarmuka pemrograman aplikasi (API) milik kurang dari 0,01% total pelanggan secara luas.
Pihak Cursor menambahkan, pelaku kejahatan siber memanfaatkan kredensial yang bocor tersebut sebagai pijakan awal untuk mengakses serangkaian perangkat lunak berbasis layanan (SaaS) tertentu yang digunakan Cursor, kemudian membobol data-data berikutnya.
Cursor menyatakan segera mengambil langkah tegas untuk menonaktifkan kunci vendor tersebut, mencabut sekaligus memperbarui seluruh kredensial, menyisir jejak potensi intrusi yang lebih dalam, dan langsung mengendalikannya begitu "kami menemukan adanya akses lanjutan." Perusahaan pengembang ini juga sempat menonaktifkan sementara layanan produk dan operasional internal, yang memicu kendala akses pada beberapa fungsionalitas Cursor.
Fase lanjutan serangan siber ini terjadi pada tanggal 29 Oktober 2026, ketika sang peretas menggunakan kredensial curian dari berkas internal yang bocor untuk menyelipkan paket ekstensi Claude Code gubahan Anthropic yang telah dimodifikasi trojan langsung ke sistem cache layanan Cursor Marketplace.
"Paling banyak 5.000 pengguna yang kebetulan mengunduh versi cache tertentu dari ekstensi tersebut pada 29 Oktober berpotensi memperoleh berkas berbahaya itu," papar pihak Cursor. "Berkas itu sempat tersedia selama kurang lebih 11 jam sebelum akhirnya berhasil kami musnahkan. Kami langsung menghapusnya, mematikan operasi marketplace ekstensi sementara waktu, dan segera berkoordinasi dengan penyedia layanan cloud yang memfasilitasi server milik pelaku untuk segera menurunkannya."
Pihak pengelola memastikan telah mengabari setiap pengguna terdampak yang mengunduh rilis versi 2.1.312 atau 2.1.313 dari direktori selama jendela serangan berlangsung, sekaligus memfasilitasi pencabutan kunci kredensial yang rentan. Cursor pun mengalihkan seluruh beban lalu lintas inferensi agar terbebas dari Fireworks, mematikan kunci integrasi, dan menutup total izin akses ke semua set data bersama.
Di samping itu, pihak Cursor menggarisbawahi bahwa tidak ada lagi aktivitas mencurigakan yang teridentifikasi sejak tanggal 1 November 2026.
Hingga saat ini sama sekali tidak dijumpai indikasi bahwa rentetan insiden ini berimbas pada para pengguna dengan Privacy Mode aktif, repositori kode sumber milik klien, infrastruktur produksi resmi Cursor, aplikasi desktop beserta pembaruan orisinalnya, aplikasi rekanan lain, maupun modul pengaya lain di Cursor Marketplace.
Uber Turut Terdampak Kasus Keamanan Fireworks
Perkembangan perkara ini mengemuka bertepatan dengan pengakuan dari korporasi Uber, yang mengonfirmasi bahwa sindikat peretas misterius telah menjarah ribuan data lisensi pengemudi setelah sukses memperoleh kredensial rahasia internal.
"Pada 9 Oktober 2026, penyedia layanan kami memberi tahu bahwa pihak asing tanpa izin telah membobol kredensial internal mereka dan memanfaatkannya untuk menyusup ke akun Uber pada sistem mitra," ungkap Uber dalam berkas laporannya di negara bagian California, AS. "Kemudian per 13 Oktober 2026, investigasi internal kami memastikan pihak tak berwenang itu menggunakan kredensial curian guna mengakses data Uber pada infrastruktur penyedia tersebut."
Kendati entitas mitra tersebut tidak disebutkan secara gamblang, TechCrunch melaporkan bahwa pihak yang dimaksud adalah Fireworks AI. Uber sendiri belum merinci total pasti korban yang dirugikan. Minggu lalu, startup produktivitas Notion juga mengonfirmasi data mereka ikut terseret dalam peretasan Fireworks AI.