Dari total 37.571 aplikasi berbasis Grok yang dilacak di internet oleh firma keamanan siber Claroc, sebanyak 35.578 aplikasi dapat diakses bebas tanpa proses autentikasi atau login sama sekali, ungkap para peneliti siber kemarin.
Kumpulan aplikasi yang terekspos mencakup 24 aplikasi internal yang dirancang oleh pekerja di platform media sosial X dan SpaceXSI, entitas korporasi pengembang asisten kecerdasan buatan Grok AI. Sebagian besar platform terbuka tersebut berupa permainan mini interaktif, landing page, dan kalkulator, tetapi sekitar 1 dari 10 di antaranya menyimpan informasi bisnis internal maupun data pribadi pengguna.
Aplikasi yang dibuat oleh karyawan internal tersebut mencakup rencana orientasi kerja bagi perekrutan tenaga penjualan baru, diagram peta wilayah distribusi penjualan yang mencakup 594 akun korporat, serta dokumen proposal penawaran periklanan resmi platform X kepada lembaga kementerian pemerintah federal Amerika Serikat. SpaceXSI, entitas yang sebelumnya bernama xAI, dilaporkan telah menghapus total 24 aplikasi milik staf internal dari peredaran publik, kendati belum mencabut aplikasi-aplikasi milik pengguna publik lainnya, ungkap kelompok peneliti.
Di samping aplikasi buatan staf internal, deretan aplikasi terbuka tanpa pengaman sandi itu juga menyimpan arsip data privat milik 30 organisasi berbeda yang diverifikasi oleh para peneliti, mulai dari industri konstruksi infrastruktur, energi, layanan kesehatan, hingga militer pertahanan. Dari seluruh lembaga tersebut, 26 instansi memiliki kapasitas tenaga kerja di atas 1.000 karyawan aktif, dan 6 di antaranya terdaftar dalam Fortune 500.
Berdasarkan kalkulasi para peneliti dalam laporan investigasi, sekitar 2% dari keseluruhan aplikasi terbuka memuat materi dengan tingkat sensitivitas risiko bahaya tinggi (high) hingga sangat kritis (critical).
Materi privat yang terekspos mencakup direktori database pencarian konsorsium jaringan rumah sakit yang memuat lebih dari 3.500 catatan biodata karyawan, catatan ringkasan medis ICU pasien rawat, papan jadwal giliran operasional korps pemadam kebakaran, hingga lembar absensi proyek kontraktor yang kode skrip aplikasinya menyimpan seluruh kata sandi login milik pegawai dalam teks biasa tanpa enkripsi.
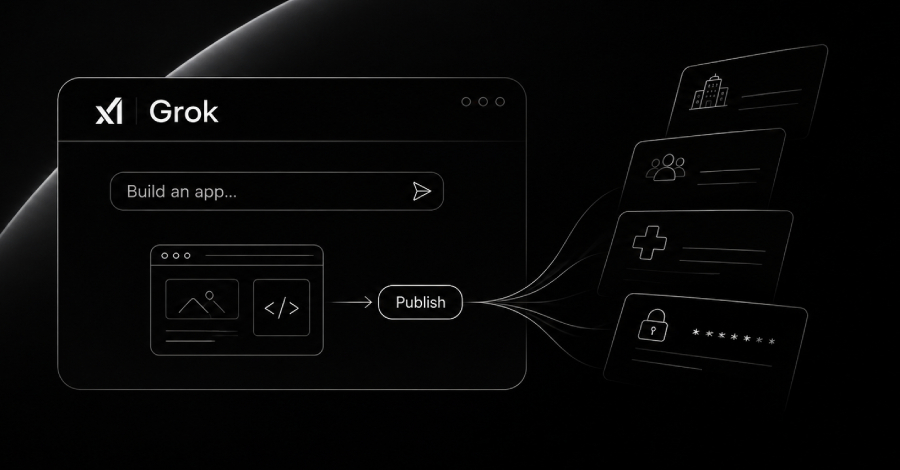
Model AI Grok mempunyai kapabilitas merancang aplikasi digital yang berfungsi penuh hanya dari instruksi perintah deskriptif pada percakapan obrolan. Sarana teknis ini disediakan pengembang bagi seluruh paket langganan Grok mulai 19 Agustus lalu. Fitur pembangun interaktif ini mengusung label Grok Build bersamaan dengan alat koding terminal terpisah, yang unggahan repositorinya dilaporkan ke publik pada 14 Juli.
Setiap perangkat lunak berbasis web yang diterbitkan secara resmi diberikan subdomain unik di bawah alamat grok.me, di mana pihak pembuat aplikasi berhak menentukan siapa saja yang diperbolehkan masuk ke tautan tersebut, selaras dengan maklumat peluncuran korporasi.
Tidak ada sistem aplikasi yang disajikan ke publik sampai pengguna menekan tombol Publish. Pada akun berbayar yang digunakan peneliti untuk proses investigasi, tahapan lanjutan menyediakan 3 opsi pengaturan hak akses perizinan: “Siapa saja yang memiliki tautan” (Anyone with the link), “Pengguna yang diundang” (Invited users), dan “Hanya Anda sendiri” (Only you). Opsi perizinan “Siapa saja yang memiliki tautan” secara sistematis terpilih aktif sejak permulaan.
Konfigurasi bawaan tersebut menjadi poin krusial karena alamat domain situs tidak selamanya berstatus rahasia, jelas para peneliti. Ketika ada orang yang memuat aplikasi, komputer pengunjung secara sistematis melakukan pencarian rute subdomain melalui protokol DNS. Jaringan layanan DNS pasif mencatat riwayat pemanggilan rute tersebut, sehingga siapa pun pemegang akun pemantau memiliki kemampuan melacak dan mencari data catatan itu melalui format kata kunci tertentu.
Sistem Grok lazimnya mengajukan gabungan 4 kata acak sebagai identitas penamaan setiap subdomain aplikasi, dan setidaknya separuh dari nama unik yang dilacak peneliti memang menggunakan pola tersebut. Susunan kata kombinasi semacam itu relatif mustahil ditebak langsung, namun kondisi acak tersebut tidak sanggup mengamankan aplikasi apabila nama situsnya telah tersimpan dan dapat dicari di pangkalan data publik.
Platform pembuat aplikasi buatan ChatGPT pada dasarnya juga menempatkan setiap program pada subdomain tersendiri. Kendati demikian, sewaktu tim peneliti membagikan aplikasi di layanan tersebut, opsi perizinan bawaannya otomatis terkunci pada mode “Hanya saya” (Only me) hingga pemiliknya berinisiatif mengubahnya sendiri. Alamat aplikasi ChatGPT yang ditemukan dalam basis data log DNS hanya akan mengarahkan pengguna ke aplikasi tertutup yang tidak bisa dibuka oleh siapa pun kecuali pemilik aslinya, terang mereka.
Para periset menghimpun ribuan nama subdomain Grok memakai metode pemindaian subdomain, lalu membuka halaman permulaan masing-masing situs satu kali penelusuran tanpa proses autentikasi.
Guna menguji proteksi yang diimplementasikan secara otomatis oleh algoritma Grok, tim peneliti merakit 2 aplikasi simulasi dengan data fiktif dan memublikasikan keduanya memakai setelan bawaan sistem, yakni “Siapa saja yang memiliki tautan”.
Proyek pengujian pertama merupakan modul daftar kontak personal, yang secara mandiri diberi pangkalan database bawaan tanpa gerbang login sama sekali. Tanpa butuh identitas masuk, penguji sukses menambahkan entri data baru melalui jendela peramban pribadi, dan hasilnya seketika bisa dibaca pengguna internet lain yang membuka situs itu.
Proyek uji coba kedua adalah basis data konsumen bagi divisi pemasaran beranggotakan 4 orang. Grok secara mandiri menyematkan tombol masuk autentikasi resmi “Lanjutkan dengan Google” dan “Lanjutkan dengan X”. Kendati demikian, skrip pemrograman buatan Grok secara otomatis menambahkan setiap pengguna luar yang masuk ke dalam keanggotaan divisi sebelum mengecek apakah pengguna berhak masuk, sehingga prosedur penyaringan identitas selalu lolos.
Akun layanan Google asing yang tidak memiliki izin resmi dan bukan pemilik aplikasi terbukti mampu menerobos antarmuka, meninjau seluruh database konsumen secara transparan, mengubah salah satu entri berkas penting, hingga menghapus berkas data lainnya.
Rangkaian pengujian kerentanan teknis ini hanya dijalankan secara terbatas oleh para peneliti pada aplikasi eksperimen buatan sendiri. Pihak peneliti tidak mencoba apakah puluhan ribu aplikasi terbuka milik pengguna lain di internet dapat dimanipulasi dengan cara pengubahan serupa.
Pihak periset segera melaporkan temuannya ke SpaceXSI pada hari Minggu lewat kontak surel yang tertera pada berkas konfigurasi security.txt resmi, termasuk mengadukan 2 aplikasi buatan staf internal. Mereka menyusulkan laporan kerentanan terhadap 22 aplikasi internal lainnya pada Senin berikutnya.
Hingga laporan investigasi diumumkan terbuka oleh periset kemarin, perwakilan perusahaan belum memberikan balasan surat resmi, kendati pihak pengembang sempat merespons dan menjawab pertanyaan jurnalis media berita mengenai riset tersebut.
Pihak korporasi berargumen bahwa program yang dirancang di Grok berstatus privat sampai pemiliknya memutuskan mendistribusikannya secara aktif. Prosedur publikasi membutuhkan sejumlah tahapan, termasuk keharusan menentukan opsi perizinan antara “Hanya Anda” dan “Siapa saja yang memiliki tautan”, di samping persetujuan pelepasan tanggung jawab hukum. Selain itu, akun milik staf internal perusahaan sejatinya diatur default pada opsi “Hanya Anda”.
Kendati perusahaan menyatakan demikian, fakta memperlihatkan bahwa 24 aplikasi staf internal dari SpaceXSI maupun X terbukti tetap dapat diakses publik tanpa kata sandi, tegas peneliti.
Bersamaan dengan risetnya, tim periset menyarankan pengembang mengunci konfigurasi bawaan aplikasi ke setelan “Hanya Anda”, serta menghadirkan fitur kontrol pembatasan akses berbasis domain surel resmi institusi perusahaan.
Keterangan korporasi tidak menyinggung niat mengontak pemilik aplikasi terbuka lainnya yang terlanjur terekspos, jelas laporan tim peneliti. Oleh karena itu, para peneliti mulai mengirim surel pemberitahuan secara swadaya kepada organisasi yang terdampak kebocoran, di mana 3 entitas di antaranya telah disurati sebelum rilis dibuka. Peneliti merahasiakan seluruh alamat subdomain serta judul aplikasi asli guna mencegah eksploitasi lebih lanjut.
Sebelumnya pada 18 Oktober, tim peneliti yang sama membeberkan hasil riset mengenai Muse, yang mengungkap bahwa halaman terdistribusi dari bot kecerdasan buatan Muse milik Meta dapat dilacak melalui rekaman DNS pasif. Menanggapi problem tersebut, Meta mematikan sarana berbagi, sebelum merilis perbaikan sistem distribusi tautan pada 22 Oktober dengan merombak alamat tautan bagi seluruh materi yang dibagikan.
Langkah Mengecek Aplikasi Grok Milik Organisasi Anda
Firma Claroc menyarankan beberapa tindakan pemeriksaan.
Dalam rangkaian uji coba simulasi peneliti, mengonfigurasi aplikasi ke pengaturan “Hanya Anda” secara konsisten membuat sistem memunculkan kode penolakan galat HTTP 401 bagi orang asing yang mencoba memuat halaman maupun databasenya, sedangkan opsi pencabutan status publikasi (unpublish) mematikan rute aplikasi seketika dalam hitungan detik.