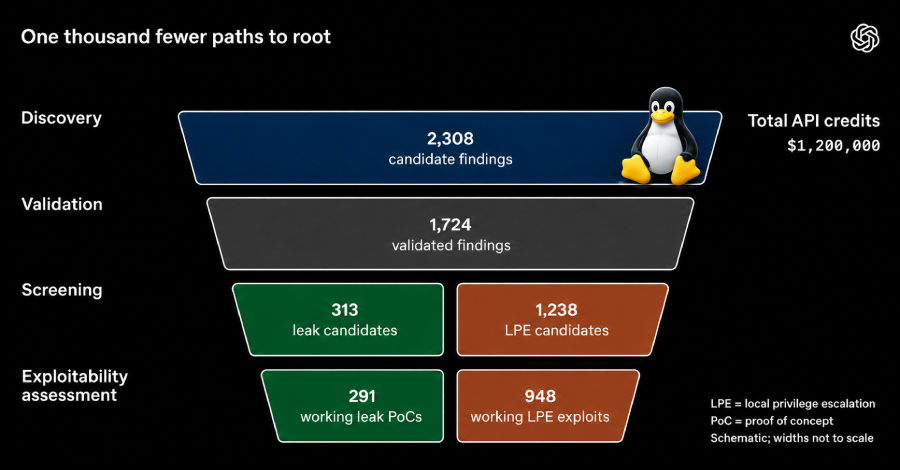
OpenAI pada hari Rabu memaparkan rincian sebuah alur kerja otomatis yang memanfaatkan model kecerdasan buatan (AI) khusus keamanan siber generasi mendatang guna menguji serta menambal 948 celah eskalasi hak akses lokal di Linux dengan biaya API mencapai $1,2 juta.
"Prototipe kami berhasil mengidentifikasi serta menganalisis sebanyak 2.308 temuan kandidat pada kernel Linux, mereproduksi 1.724 kerentanan secara dinamis, dan menghasilkan 948 eksploit local privilege escalation (LPE) yang sanggup memberikan akses root penuh kepada pengguna lokal tanpa hak istimewa," jelas pihak perusahaan AI tersebut.
Hasil penelitian terbaru ini merupakan kelanjutan dari 24 eksploit LPE yang sebelumnya diumumkan OpenAI telah ditemukan oleh model GPT-5.5-Cyber pada Juni 2026 silam. Studi termutakhir ini mentransformasikan alur kerja tersebut menjadi suatu sistem berbasis agen mandiri yang mencakup lima tahapan terstruktur –
"Dalam satu sesi operasional di pertengahan Oktober 2026, pipeline kami yang ditenagai model siber mutakhir sukses mereproduksi 1.724 kerentanan secara dinamis [hanya dalam rentang 30 jam] dan memproduksi PoC untuk 291 celah kebocoran informasi serta 948 eksploit eskalasi hak akses lokal (LPE) fungsional pada distribusi Linux populer," ungkap pihak OpenAI.
"Total pengeluaran komputasi tersebut menelan biaya senilai $1.213.430 dalam kredit API, atau berkisar $1.279 untuk setiap eksploit LPE. Berdasarkan data evaluasi kami, agen-agen otonom dalam alur kerja ini bahkan merumuskan serta mengeksekusi sedikitnya 10 teknik eksploitasi Linux yang sepenuhnya baru."
Pada tataran konseptual tingkat tinggi, serangkaian kemampuan inovatif tersebut mencakup –
Perkembangan teknologi ini sekali lagi mengonfirmasi bagaimana AI garis depan secara fundamental mendesain ulang lanskap industri keamanan siber, mempercepat proses penemuan dan pemanfaatan kerentanan secara masif, sekaligus membantu praktisi pertahanan memperbaiki kelemahan kode secara presisi lewat instruksi dan iterasi tambahan sebelum dimanfaatkan peretas jahat, sehingga mengeksploitasi sistem menjadi sangat mahal bagi pelaku kejahatan.
Melalui laporan resmi yang dirilis bulan lalu, VulnCheck mengelompokkan teknik penemuan kelemahan sistem berbantuan AI ini sebagai "kategori ancaman yang kian membesar" yang memperkuat kemampuan peretas amatir, mengingat mereka kini hampir tidak lagi memerlukan kompetensi teknis mendalam guna menemukan kerentanan perangkat lunak.
Aksesibilitas terhadap model AI canggih tidak semata-mata dimonopoli pihak pertahanan siber, melainkan dapat pula disalahgunakan oleh aktor berbahaya untuk melacak serta mempersenjatai celah zero-day baru seraya memperluas target serangan secara efektif tanpa membutuhkan banyak tenaga.
Menurut analisis data dari Google Threat Intelligence Group (GTIG), volume kerentanan yang terungkap tiap bulannya melesat lebih dari dua kali lipat, melonjak tajam dari 5.045 kasus pada Januari 2026 menjadi 10.740 laporan di Agustus 2026. Sementara itu, total kerentanan berkategori risiko tinggi melonjak dari 131 pengungkapan pada Januari 2026 menjadi 350 kasus pada Agustus 2026, memperlihatkan kenaikan pesat hingga 167%.
"Ketersediaan perangkat siber berbasis kecerdasan buatan secara luas hampir dapat dipastikan telah memicu lonjakan dramatis dalam penemuan celah keamanan zero-day," demikian penilaian National Cyber Security Centre (NCSC) Inggris yang diterbitkan pada hari Selasa.
"Peralatan siber defensif bertenaga AI memang berhasil memperpendek jeda waktu peralihan dari status kerentanan zero-day menjadi N-day serta mempercepat implementasi patch. Namun demikian, tanpa konfigurasi menyeluruh dan tepat pada teknologi ini, banyak infrastruktur digital tetap rentan dibobol penyerang yang memanfaatkan instrumen serupa untuk menemukan titik lemah," imbuh lembaga tersebut.
NCSC turut menegaskan bahwa seluruh organisasi kini dituntut merevolusi sistem penambalan dan pengujian internal mereka guna mengimbangi laju akselerasi penemuan celah keamanan yang kian masif ini.
"Para pelaku peretasan kini memperlihatkan sikap yang jauh lebih tidak khawatir kehilangan akses dalam meraih sasaran mereka, mengingat biaya untuk memulihkan pijakan tersebut relatif amat murah," lanjut laporan NCSC. "Kapabilitas siber canggih kini dioperasikan untuk ragam aktivitas yang jauh lebih komprehensif berkat risiko operasional yang semakin rendah, mempermudah musuh mengakses data sensitif dan menggunakannya secara langsung."
OpenAI menyatakan bahwa cepatnya tempo pengungkapan kerentanan oleh model AI perintis wajib diimbangi secara proporsional oleh sistem pembuatan patch perbaikan otomatis demi menjaga keamanan perangkat lunak sekaligus memangkas jendela risiko serangan.
"Dengan bimbingan serta iterasi dari pakar manusia, kami percaya patch yang dirancang AI dapat berfungsi dengan benar, selaras terhadap gaya penulisan kode sumber asli, dan tahan menghadapi variasi serangan," papar OpenAI. "Dalam jangka pendek dan menengah, kepemilikan akun berhak akses rendah pada sistem operasi yang tidak diperbarui ke patch terbaru semestinya dianggap setara secara fungsional dengan kepemilikan akses root penuh bagi penyerang bermodal kuat."