Peneliti keamanan siber telah membeberkan informasi mendalam perihal rangkaian rantai infeksi yang dinilai amat canggih yang secara spesifik menyasar berbagai instansi pemerintahan di kawasan Asia.
Aktivitas siber yang baru-baru ini dipaparkan oleh pihak Kaspersky menargetkan kompilasi khusus dari sistem operasi Windows 10 yang diperuntukkan eksklusif bagi kalangan entitas negara di Asia, serta melibatkan penerapan kerangka kerja pemuat perakitan .NET yang sebelumnya sama sekali belum teridentifikasi bernama NetamLoader.
Insiden intrusi ini sejauh ini belum dikaitkan dengan kelompok penyerang siber atau aktor ancaman spesifik manapun. Di samping itu, belum diketahui secara persis apakah insiden peretasan telah merembet ke lebih dari satu infrastruktur komputer serta memberikan peluang bagi para peretas untuk mencuri beragam data yang sifatnya rahasia.
Entitas keamanan siber asal Rusia tersebut menjelaskan bahwa artefak mencurigakan ini berhasil terlacak pada paruh pertama tahun 2026, dikemas rapat di dalam suatu berkas arsip Windows cabinet (CAB) yang diletakkan pada sebuah direktori penyimpanan paket pembaharuan sistem operasi Windows.
Terdapat kecurigaan bahwa operasi spionase siber ini memanfaatkan skema rantai pasok (supply chain attack), yang mana para pelaku kejahatan siber menyusup ke vendor pihak ketiga yang sah demi mendapatkan akses langsung ke para pengguna hilir yang memakai perangkat lunak atau layanannya.
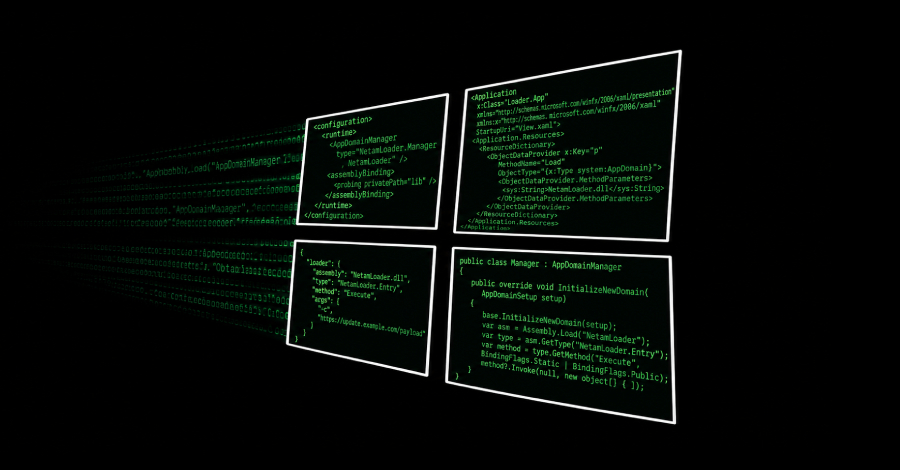
Sampel berbahaya yang dianalisis memuat suatu dokumen “.config” yang menerapkan teknik injeksi AppDomainManager guna mengeksekusi perakitan .NET arbitrer. Modus injeksi AppDomainManager sendiri adalah metode manipulasi yang dipakai peretas untuk memuat muatan liar lewat pembajakan mekanisme AppDomainManager kepunyaan .NET Framework kala program .NET mulai beroperasi.
Dengan kata lain, cara kerja serangan ini secara langsung menyasar fase inisialisasi application-domain pada lingkungan .NET Framework demi memicu pengeksekusian kode. Efek akhirnya identik dengan metode DLL sideloading: mengeksekusi instruksi instruksi berbahaya tepat di dalam proses dari aplikasi yang resmi sehingga mampu menghindari deteksi sistem pengamanan.
Berdasarkan laporan investigasi Kaspersky, arsip berkas CAB yang berisikan berkas .config tersebut mulanya diposisikan pada lokasi direktori: "C:WindowsSoftwareDistributionDownloade4537a1762fcafd2fd96bfc825bad34f9db9a24," di mana isi di dalamnya diekstraksi lalu ditempatkan ke "C:WindowsSoftwareDistributionDownloadInstall."
Metode pengiriman utama dari arsip CAB itu sendiri faktanya masih belum diketahui sampai sekarang. Di dalam arsip tersebut tersimpan total tujuh berkas terpisah, yang mana empat berkas di antaranya terbukti merupakan modul resmi dari Patch My PC, sebuah aplikasi manajemen endpoint –
Seluruh berkas yang ditemukan, kecuali sebuah file bernama "Resources.resx", tidak memuat muatan instruksi berbahaya. Alur mekanisme infeksi ini beroperasi lewat prosedur dua tahap sebagaimana berikut –
Ringkasan penjelasan dari muatan berbahaya tersebut dipaparkan secara singkat di bawah ini –
"If a valid response is received from C2, the loop pauses for 5-6 minutes before the next request; otherwise, it pauses for 22-28 hours, checking every 10 minutes to determine whether the allotted time has elapsed," terang pihak Kaspersky.
Data telemetri komprehensif yang dikumpulkan oleh analis Kaspersky sejauh ini baru mengidentifikasi satu target korban di Asia, dengan muatan NetamLoader yang memang dirancang membobol versi Windows 10 khusus untuk aparatur negara. Kendati nama negara Asia yang menjadi sasaran tidak diungkap, banyak indikasi kuat mengarah ke China, mengingat raksasa Microsoft secara khusus merilis varian Windows 10 China Government Edition khusus bagi badan pemerintahan maupun BUMN China.
Pada awal Agustus lalu, kantor berita Bloomberg sempat memberitakan bahwa Kementerian Keamanan Negara China telah menginstruksikan beberapa instansi negara untuk menghentikan pemakaian "Government Edition" tersebut dan beralih ke varian distribusi Linux buatan dalam negeri demi memangkas ketergantungan teknologi asing.
"Beijing's instruction stemmed from data security concerns," tulis Bloomberg mengutip keterangan dari "people familiar with the matter." Tidak terdapat keterangan tambahan lebih lanjut yang dibeberkan pada laporan tersebut.
"In today's geopolitical climate, a growing number of countries are building their own core software platforms, including operating systems, databases, middleware, and cloud services, with operating systems often the top priority," pungkas Kaspersky.
"The advantage is that each country controls the development, operation, and upgrading of its own operating systems, granting it full autonomy over the entire process. On the other hand, it also means that each country must protect this entire vast ecosystem on its own. Bringing the operation and maintenance of such a system to maturity is a lengthy process."